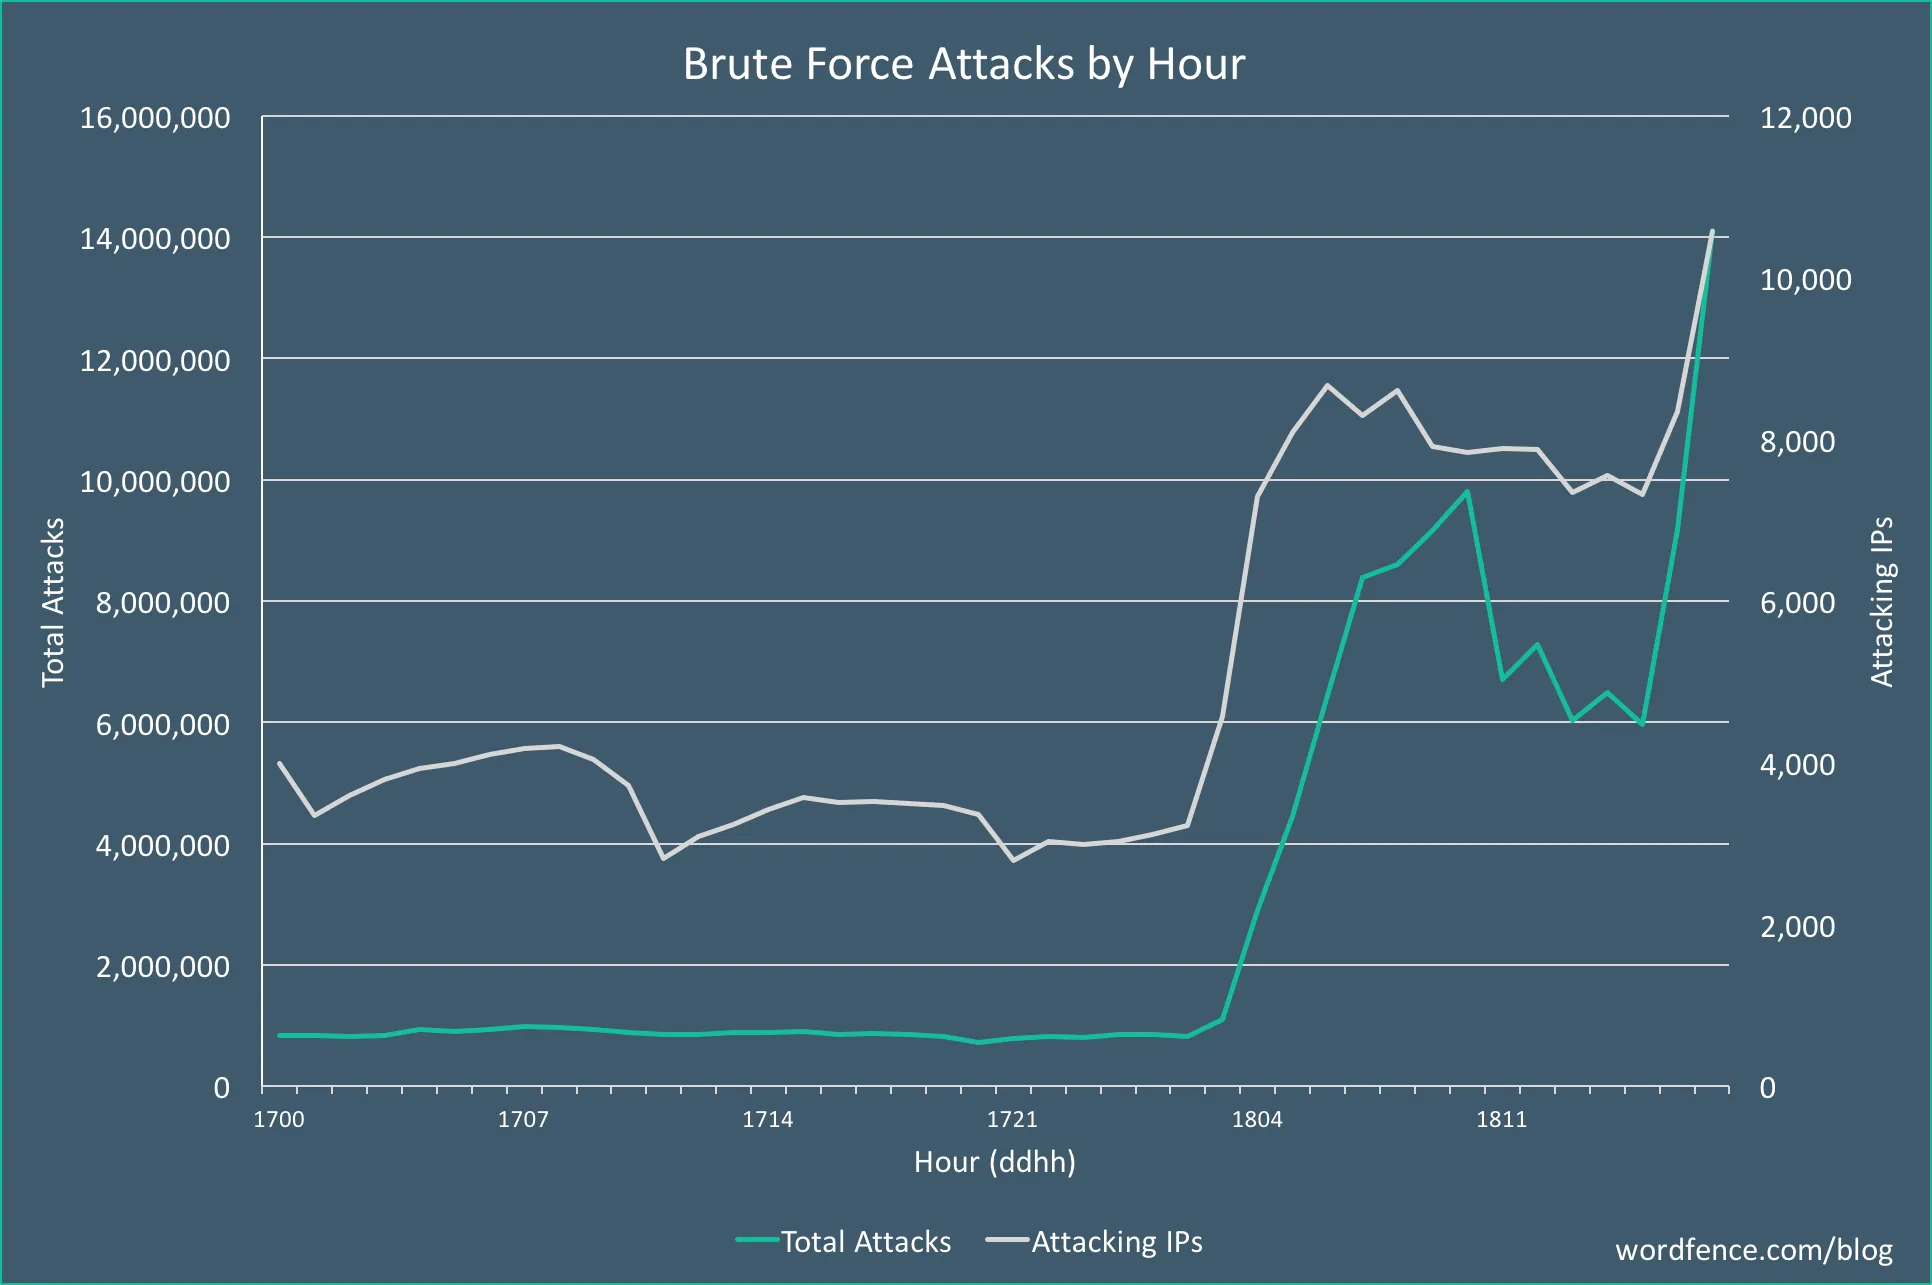
Alleen al in 2024 waren brute-force-aanvallen dagelijks gericht op meer dan 4,3 miljoen WordPress-websites (Wordfence). Nu we 2025 ingaan, moeten beveiligingsprotocollen meegroeien met de dreigingen. Deze gids biedt praktische strategieën, beproefde tools en proactieve stappen om uw WordPress-site te beveiligen.
Wat zijn de grootste beveiligingsrisico’s voor WordPress-sites in 2025?
WordPress is nog altijd het populairste contentmanagementsysteem ter wereld, wat het helaas tot een primair doelwit voor cybercriminelen maakt. In 2025 is het beveiligingslandschap complexer geworden: aanvallers zetten AI-gestuurde automatisering, zero-day-exploits en geavanceerdere social-engineeringtactieken in. Naarmate de technologie zich ontwikkelt, doen de dreigingen dat ook, en WordPress-sites zijn vooral kwetsbaar als ze niet actief worden onderhouden. Veel site-eigenaren zien de basisbeveiliging over het hoofd, waardoor hackers worden verhinderd hun websites binnen te dringen. Cyberaanvallers zoeken voortdurend naar zwakke plekken die ze kunnen misbruiken, of het nu gaat om een niet-gepatchte plugin of een slecht geconfigureerde server.
De meest voorkomende beveiligingsdreigingen voor WordPress-sites in 2025 omvatten zowel bekende problemen als nieuwe kwetsbaarheden. Elk van deze risico’s kan ernstige schade veroorzaken, van datadiefstal tot het volledig platleggen van een site, en verdient een proactieve aanpak:
- Verouderde plugins en thema’s: dit zijn een van de meest gebruikte toegangspunten voor hackers. Ontwikkelaars brengen vaak patches uit voor bekende problemen, maar aanvallers kunnen die kwetsbaarheden misbruiken als updates worden genegeerd.
- Zwakke wachtwoorden: wachtwoorden die makkelijk te raden zijn of op meerdere sites worden hergebruikt, maken brute-force-aanvallen zeer effectief. In 2025 zijn tools voor het kraken van wachtwoorden geavanceerder geworden, waardoor een goede wachtwoordhygiëne nog belangrijker is.
- Malware-injecties: kwaadaardige code kan verborgen zitten in uw bestanden of database, waardoor hackers gegevens kunnen stelen, gebruikers kunnen omleiden of volledige controle over uw site kunnen krijgen.
- Cross-site scripting (XSS) en SQL-injectieaanvallen: met deze code-injectiekwetsbaarheden kunnen hackers het gedrag van uw website manipuleren, gevoelige gegevens buitmaken of uw content wijzigen.
- Onbeveiligde API’s en integraties: nu WordPress-sites steeds vaker koppelen met diensten en API’s van derden, zijn onbeveiligde endpoints een groeiende aanvalsvector geworden.
Deze risico’s begrijpen is de eerste stap om ze te beperken. Door goed geïnformeerd te blijven en gelaagde beveiligingsstrategieën in te voeren, kunnen eigenaren van WordPress-sites hun blootstelling verkleinen en hun verdediging tegen deze moderne uitdagingen versterken.
Waarom is het belangrijk om sterke beveiligingsprotocollen te gebruiken?
In 2025 kan het belang van sterke beveiligingsprotocollen voor WordPress-websites niet genoeg worden benadrukt. Nu cyberaanvallen steeds meer geautomatiseerd en AI-gestuurd zijn, kan zelfs één kwetsbaarheid enorme gevolgen hebben. Sterke beveiligingsprotocollen vormen de eerste verdedigingslinie tegen deze voortdurend veranderende dreigingen. Ze voorkomen dat de infrastructuur van uw site, uw klantgegevens en de reputatie van uw bedrijf worden aangetast. Een inbreuk kan gevoelige gegevens blootleggen en uw site onbruikbaar maken, met aanzienlijke downtime en financiële verliezen tot gevolg. Robuuste beveiligingspraktijken zorgen ervoor dat uw website betrouwbaar, functioneel en veerkrachtig blijft, essentiële factoren voor het vertrouwen van gebruikers en de continuïteit van uw bedrijf.
Bovendien handhaven toezichthouders wereldwijd strengere wetten voor gegevensbescherming en privacy, zoals de AVG in Europa en vergelijkbare kaders elders. Daardoor is beveiliging een wettelijke verplichting en niet alleen een technische kwestie. Als u uw WordPress-site niet beveiligt, kan dat leiden tot hoge boetes, rechtszaken en onherstelbare schade aan uw merk.
Belangrijke redenen om sterke beveiligingsprotocollen te gebruiken:
- Gebruikersgegevens beschermen: WordPress-websites verwerken vaak persoonsgegevens, zoals namen, e-mailadressen, betaalgegevens en inloggegevens. Door deze gegevens te versleutelen en veilig op te slaan, helpt u identiteitsdiefstal en fraude te voorkomen.
- De integriteit van de website bewaren: een gecompromitteerde site kan gewijzigde content, kapotte functionaliteit of verborgen kwaadaardige code bevatten die gebruikers en zoekposities schaadt.
- Reputatieschade voorkomen: beveiligingsinbreuken kunnen publiekelijk bekend worden, het vertrouwen van klanten schaden en uiteindelijk de geloofwaardigheid en winstgevendheid van uw bedrijf aantasten.
- Wettelijke naleving waarborgen: sterke beveiligingsmaatregelen helpen u te voldoen aan wettelijke verplichtingen om gebruikersgegevens te beschermen en bij een inbreuk passend te reageren.
- Downtime en financiële verliezen voorkomen: aanvallen die uw site offline halen, kunnen u omzet kosten, vooral bij e-commerce en dienstverlenende bedrijven.
Hoe kunt u de beveiliging van uw WordPress-website versterken?
Het versterken van de beveiliging van uw WordPress-website vraagt om een allesomvattende aanpak die elk aspect van de omgeving van uw site dekt, van hosting tot toegangsbeheer voor gebruikers. De keuze voor een veilige en betrouwbare hostingprovider is fundamenteel, omdat de juiste host essentiële ingebouwde bescherming kan bieden, zoals automatische updates, malwarescans en firewallondersteuning. Managed WordPress-hostingpakketten bevatten deze beveiligingsfuncties vaak als onderdeel van de dienst, wat het risico verkleint op kwetsbaarheden door verouderde software of configuratiefouten. Daarnaast is het cruciaal om de WordPress-core, thema’s en plugins up-to-date te houden, omdat deze updates vaak beveiligingslekken dichten die hackers actief misbruiken. Door de software van uw site regelmatig te onderhouden, verkleint u de kans dat aanvallers via bekende zwakke plekken ongeautoriseerde toegang krijgen.
Naast hosting en updates is het essentieel om sterke authenticatiemethoden in te voeren om ongeautoriseerde logins te voorkomen. Complexe, unieke wachtwoorden voor elke gebruiker en tweefactorauthenticatie (2FA) verkleinen het risico op brute-force- en credential-stuffing-aanvallen. Bovendien zorgen regelmatige back-ups van uw website ervoor dat u uw site bij een inbreuk of onbedoeld gegevensverlies snel en met minimale verstoring kunt herstellen.
Belangrijke best practices om de WordPress-beveiliging te versterken:
1. Kies veilige hosting
Een betrouwbare en veilige hostingprovider kiezen is een van de belangrijkste eerste stappen om uw WordPress-website te beschermen. De hostingomgeving vormt het fundament waarop uw hele site draait. Als deze laag zwak of slecht beheerd is, kan uw site kwetsbaar zijn voor aanvallen, ongeacht welke andere beveiligingsmaatregelen u treft. Managed WordPress-hostingproviders nemen beveiliging doorgaans serieus en bieden gespecialiseerde diensten die zijn afgestemd op WordPress, zoals automatische updates, malwarescans en actieve dreigingsmonitoring. Deze hosts onderhouden meestal geharde serverconfiguraties om beveiligingsrisico’s te minimaliseren en uw site soepel te laten draaien.
Daarnaast hebben veel veilige hosts ingebouwde firewalls die verdacht verkeer al wegfilteren voordat het uw website bereikt, wat de kans op brute-force- of denial-of-service-aanvallen verkleint. Een ander belangrijk kenmerk van goede hostingproviders zijn gratis SSL-certificaten, die gegevens versleutelen die tussen uw bezoekers en uw site worden uitgewisseld en zo gevoelige informatie zoals inloggegevens en betaalgegevens beschermen.
Veilige hostingproviders bieden doorgaans de volgende functies om uw WordPress-beveiliging te versterken:
- Automatische software-updates en patches Zorgt ervoor dat uw server en WordPress-software altijd de nieuwste, veiligste versies draaien, zonder handmatige tussenkomst.
- Web application firewalls (WAF) Filtert kwaadaardig verkeer en blokkeert veelvoorkomende aanvalspatronen, zoals SQL-injectie, cross-site scripting (XSS) en brute-force-inlogpogingen.
- Gratis SSL-certificaten Versleutelt de communicatie tussen uw website en de bezoekers, zodat gevoelige gegevens zoals wachtwoorden en persoonlijke informatie niet kunnen worden onderschept.
- Malwarescans en -verwijdering Scant de bestanden van uw website regelmatig op kwaadaardige code en waarschuwt u of verwijdert dreigingen automatisch.
- Serverhardening en beveiligingsconfiguraties Past best practices voor beveiliging toe op serverniveau, zoals het uitschakelen van overbodige diensten en het beperken van de toegang tot kritieke bestanden, waardoor mogelijke aanvalsvectoren afnemen.
- 24/7 beveiligingsmonitoring en support Biedt doorlopend toezicht en deskundige hulp om snel te reageren op beveiligingsincidenten of kwetsbaarheden.
2. Houd de WordPress-core, thema’s en plugins up-to-date
Het regelmatig bijwerken van uw WordPress-core, thema’s en plugins is een van de meest fundamentele en tegelijk krachtigste manieren om een veilige website te houden. Elke update bevat vaak kritieke beveiligingspatches die kwetsbaarheden verhelpen die sinds de vorige release zijn ontdekt. Hackers misbruiken deze bekende kwetsbaarheden in verouderde softwareversies regelmatig om ongeautoriseerde toegang te krijgen, malware te injecteren of de werking van de site te verstoren. Wie updates verwaarloost, stelt zijn site bloot en vergroot het risico op een geslaagde aanval aanzienlijk.
Naast beveiligingsfixes kunnen updates de prestaties verbeteren, nieuwe functies toevoegen en de compatibiliteit met de nieuwste webstandaarden waarborgen. Het is essentieel om een vaste updateroutine aan te houden en updates waar mogelijk eerst in een stagingomgeving te testen voordat u ze op uw live site toepast, om mogelijke conflicten te voorkomen. Veel managed hostingproviders en WordPress-beveiligingsplugins bieden automatische updateopties die dit proces vereenvoudigen en de kans op menselijke fouten of vertraging verkleinen. Proactief blijven met updates is cruciaal om uw WordPress-site in 2025 en daarna te beschermen.
Belangrijke redenen en best practices om alles up-to-date te houden:
- Bekende kwetsbaarheden patchen Updates bevatten vaak beveiligingsfixes voor zwakke plekken waar hackers actief op mikken.
- Prestaties en stabiliteit van de site verbeteren Nieuwe versies kunnen laadtijden verbeteren, bugs verhelpen en de compatibiliteit met server of software vergroten.
- Compatibiliteit van plugins en thema’s waarborgen Updates zorgen ervoor dat alle onderdelen van de site soepel samenwerken en voorkomen crashes of fouten.
- Gebruik waar mogelijk automatische updates Door updates te automatiseren mist u nooit essentiële patches, vooral bij kleine releases.
- Maak een back-up vóór het updaten Maak altijd een volledige back-up van de site voordat u updates toepast, zodat u beschermd bent tegen problemen.
- Test updates op een stagingsite Test updates bij grotere sites of complexe set-ups op een kopie in een stagingomgeving om conflicten vroeg te ontdekken.
- Blijf op de hoogte van beveiligingswaarschuwingen Volg betrouwbare blogs of nieuwsbrieven over WordPress-beveiliging om op de hoogte te blijven van kritieke kwetsbaarheden die direct actie vereisen.
3. Gebruik sterke authenticatiemethoden
Het beschermen van uw WordPress-inlogpagina met sterke authenticatiemethoden is essentieel om ongeautoriseerde toegang te voorkomen en het risico op brute-force- en credential-stuffing-aanvallen te verkleinen. Hoewel een gebruikersnaam en wachtwoord de gebruikelijkste manier van inloggen zijn, maakt het uitsluitend vertrouwen op wachtwoorden, zeker zwakke of hergebruikte, uw site kwetsbaar. Gelaagde authenticatiemechanismen die de identiteit van gebruikers met meer dan alleen een wachtwoord verifiëren, zijn essentieel om de beveiliging aanzienlijk te verbeteren. Tweefactorauthenticatie (2FA) is momenteel een van de meest effectieve tools. Gebruikers moeten naast hun wachtwoord een tweede vorm van verificatie geven, zoals een tijdelijke code die naar hun telefoon wordt gestuurd of door een app wordt gegenereerd. Deze extra stap verkleint de kans drastisch dat een aanvaller toegang krijgt, zelfs als hij op de een of andere manier het wachtwoord bemachtigt of raadt.
Naast 2FA is het stimuleren van sterke, unieke wachtwoorden voor alle accounts fundamenteel. Wachtwoordmanagers helpen gebruikers complexe wachtwoorden te genereren en veilig op te slaan, waardoor de verleiding verdwijnt om eenvoudige of voorspelbare wachtwoorden te hergebruiken. Samen vormen deze sterke authenticatiepraktijken een robuuste barrière tegen veelvoorkomende aanvallen op het WordPress-inloggedeelte, dat nog altijd een van de belangrijkste toegangspunten voor hackers is.
Belangrijke best practices:
- Gebruik tweefactorauthenticatie (2FA) Voeg een extra verificatiestap toe waarvoor een code nodig is uit een authenticator-app, via sms of van een hardwaretoken.
- Dwing sterke, unieke wachtwoorden af Vereis wachtwoorden met een mix van hoofdletters en kleine letters, cijfers en speciale tekens.
- Gebruik wachtwoordmanagers Tools zoals LastPass, 1Password of Bitwarden genereren complexe wachtwoorden en bewaren ze veilig.
- Beperk inlogpogingen Blokkeer of vertraag herhaalde mislukte logins om brute-force-aanvallen af te remmen.
- Schakel inlogmeldingen in Waarschuw gebruikers of beheerders wanneer ongebruikelijke inlogactiviteit wordt gedetecteerd.
- Schakel de standaardgebruikersnaam „admin” uit Vermijd voorspelbare gebruikersnamen waar hackers vaak op mikken.
- Overweeg wachtwoordloze authenticatie Opkomende methoden zoals magic links of biometrische verificatie bieden veilige alternatieven.
- Controleer gebruikersaccounts regelmatig Verwijder of werk inactieve of verouderde accounts bij om mogelijke toegangspunten te beperken.
4. Maak regelmatig een back-up van uw website
Hoe sterk uw beveiligingsmaatregelen ook zijn, er is altijd een risico dat uw WordPress-site wordt gecompromitteerd door een hack, een serverstoring of menselijke fouten. Daarom zijn regelmatige back-ups onmisbaar in uw beveiligingsstrategie. Back-ups zijn uw vangnet: als er iets misgaat, kunt u uw website snel herstellen naar een bekende goede staat. Een betrouwbaar back-upproces zorgt ervoor dat u geen kritieke content, klantgegevens of configuratie-instellingen kwijtraakt, die kostbaar en tijdrovend kunnen zijn om te herstellen. Het is essentieel om uw back-ups te automatiseren zodat ze vaak worden gemaakt, idealiter dagelijks of wekelijks, afhankelijk van hoe vaak de content van uw website verandert.
Daarnaast moeten back-ups veilig extern of in cloudopslag worden bewaard, zodat u ze niet kwijtraakt als de server zelf wordt gecompromitteerd. Door meerdere back-upkopieën te bewaren en uw herstelproces periodiek te testen, kunt u na een calamiteit herstellen met minimale downtime of gegevensverlies. Kortom: back-ups geven gemoedsrust en vormen een cruciale terugvaloptie in uw WordPress-beveiligingsplan.
Belangrijke best practices voor websiteback-ups:
- Plan regelmatig automatische back-ups Automatiseer back-ups zodat ze dagelijks of wekelijks draaien, afhankelijk van hoe vaak uw site wordt bijgewerkt.
- Bewaar back-ups extern Bewaar kopieën in cloudopslagdiensten zoals Google Drive, Dropbox of Amazon S3 om u te beschermen tegen serverstoringen.
- Neem alle websitebestanden en databases mee Zorg dat back-ups de WordPress-corebestanden, thema’s, plugins, media-uploads en de database omvatten.
- Test het terugzetten van back-ups periodiek Controleer regelmatig of back-ups zonder fouten kunnen worden teruggezet.
- Gebruik betrouwbare back-upplugins of -diensten Kies goed beoordeelde tools zoals UpdraftPlus, BackupBuddy of BlogVault.
- Bewaar meerdere back-upversies Houd meerdere back-upkopieën aan om te herstellen van problemen door recente wijzigingen of malware.
- Beveilig uw back-upbestanden Versleutel back-upbestanden en beperk de toegang om ongeautoriseerd ophalen te voorkomen.
- Zorg voor een duidelijk herstelplan Ken de stappen om uw site snel te herstellen, zodat de downtime tijdens een incident minimaal blijft.
5. Implementeer een web application firewall (WAF)
Een web application firewall (WAF) is een cruciale verdedigingslinie voor uw WordPress-website. Hij bewaakt en filtert inkomend verkeer voordat het uw server bereikt. In tegenstelling tot traditionele firewalls, die alleen ongeautoriseerde toegang op netwerkniveau blokkeren, beschermt een WAF webapplicaties door HTTP-verzoeken te inspecteren en kwaadaardige activiteit te blokkeren die op kwetsbaarheden in de applicatie is gericht. Deze proactieve bescherming helpt standaardaanvallen te voorkomen, zoals SQL-injectie, cross-site scripting (XSS), brute-force-inlogpogingen en andere geavanceerde exploits.
Met een WAF verkleint u effectief het aanvalsoppervlak dat blootstaat aan hackers en geautomatiseerde bots, wat helpt de beschikbaarheid en integriteit van uw website te behouden. Veel managed WordPress-hostingproviders bieden WAF-functies, en populaire WAF-oplossingen en beveiligingsplugins van derden kunnen met uw site worden geïntegreerd. Een goed geconfigureerde WAF biedt beveiliging zonder legitiem gebruikersverkeer of de werking van de website te hinderen.
Belangrijke voordelen en best practices bij het gebruik van een WAF:
- Filter kwaadaardig verkeer voordat het uw server bereikt Blokkeert schadelijke verzoeken en bots die kwetsbaarheden in de WordPress-core, thema’s of plugins proberen te misbruiken.
- Bescherm tegen veelvoorkomende aanvalsvectoren Beperkt de risico’s van SQL-injectie, cross-site scripting (XSS), cross-site request forgery (CSRF) en brute-force-inlogaanvallen.
- Verlaag de serverbelasting en verbeter de prestaties Een WAF kan de belasting van uw hostingresources verminderen door slecht verkeer vroeg te stoppen, en de snelheid en betrouwbaarheid van de site verbeteren.
- Integreer met bestaande beveiligingsplugins Veel WAF’s werken goed samen met beveiligingsplugins zoals Wordfence of Sucuri en bieden zo gelaagde bescherming.
- Pas beveiligingsregels aan Met geavanceerde WAF’s kunt u regels afstemmen op de behoeften en verkeerspatronen van uw site.
- Monitor en log verdachte activiteit Een goede WAF biedt gedetailleerde logging en waarschuwingen, zodat u aanvalspogingen herkent en snel kunt reageren.
- Zet in op DNS- of applicatieniveau WAF’s kunnen cloudgebaseerd zijn (op DNS-niveau) of als plugin worden geïnstalleerd, wat u flexibiliteit geeft afhankelijk van uw set-up.
- Houd WAF-regels up-to-date Werk WAF-regelsets regelmatig bij om u te verdedigen tegen nieuw ontdekte dreigingen en veranderende aanvalstechnieken.
6. Monitor en audit uw website
Het regelmatig monitoren en auditen van uw WordPress-website is essentieel voor een sterke beveiligingspositie. Zelfs de beste beveiligingsmaatregelen kunnen soms nieuwe of veranderende dreigingen missen, dus voortdurende waakzaamheid is cruciaal. Door de activiteit op uw site actief te monitoren, kunt u verdacht gedrag vroeg opsporen, zoals ongebruikelijke inlogpogingen, wijzigingen in corebestanden of onverwachte pieken in het verkeer, die op een poging tot of lopende aanval kunnen wijzen. Regelmatige beveiligingsaudits helpen u kwetsbaarheden te vinden vóór aanvallers dat doen, zodat u zwakke plekken proactief kunt dichten.
Veel WordPress-beveiligingsplugins bieden ingebouwde monitoring- en auditfuncties, waaronder realtime waarschuwingen, controles op bestandsintegriteit en kwetsbaarheidsscans. Door geautomatiseerde tools te combineren met handmatige controles houdt u volledig toezicht op de beveiligingsstatus van uw website. Uiteindelijk beschermt dit doorlopende proces uw site tegen inbreuken, helpt het het vertrouwen van uw gebruikers te behouden en bewaakt het uw online reputatie.
Essentiële onderdelen van uw routine voor websitemonitoring en -audits:
- Schakel realtime beveiligingswaarschuwingen in Ontvang direct meldingen van verdachte activiteit, zoals mislukte inlogpogingen, bestandswijzigingen of gedetecteerde malware.
- Voer regelmatig kwetsbaarheidsscans uit Gebruik beveiligingsplugins of externe diensten om te scannen op bekende kwetsbaarheden in de WordPress-core, plugins en thema’s.
- Monitor inlogactiviteit Houd inlogpogingen bij, vooral mislukte, om brute-force-aanvallen of ongeautoriseerde toegangspogingen te detecteren.
- Controleer de bestandsintegriteit Vergelijk de WordPress-corebestanden en eigen bestanden met schone versies om ongeautoriseerde wijzigingen op te sporen.
- Controleer gebruikersaccounts en rechten Audit gebruikersrollen en toegangsniveaus regelmatig, zodat er geen overbodige of gecompromitteerde accounts bestaan.
- Analyseer verkeerspatronen Signaleer ongebruikelijke pieken of verkeersbronnen die kunnen wijzen op DDoS-aanvallen of kwaadaardige bots die uw site aanvallen.
- Houd gedetailleerde logs bij Bewaar logs van alle belangrijke acties en controleer ze periodiek op afwijkingen.
- Plan handmatige beveiligingsaudits Controleer naast geautomatiseerde tools ook handmatig de beveiligingsinstellingen en configuraties van uw site.
- Test back-up- en herstelprocedures Test uw back-ups regelmatig om te bevestigen dat ze volledig zijn en snel kunnen worden teruggezet.
Welke geavanceerde beveiligingstechnieken zijn er voor WordPress?
Hoewel basale beveiligingspraktijken essentieel zijn, doen ervaren WordPress-gebruikers en -ontwikkelaars er goed aan geavanceerdere beveiligingstechnieken in te zetten om het risico op aanvallen verder te verkleinen. Deze maatregelen gaan verder dan standaard pluginsgebruik en vereisen enige configuratie op server- of codeniveau. Een van die technieken is het uitschakelen van directoryweergaven, waardoor de bestandsstructuur van uw website niet openbaar zichtbaar is. Als dit aan blijft staan, kunnen aanvallers door uw mappen bladeren en gevoelige bestanden ontdekken die waardevolle informatie over uw systeem of plugins kunnen prijsgeven. Evenzo is het cruciaal om ongebruikte functies zoals XML-RPC uit te schakelen, omdat dit protocol kan worden misbruikt voor grootschalige DDoS-aanvallen en brute-force-logins. Als uw website het niet nodig heeft voor diensten zoals Jetpack of publiceren op afstand, kunt u het het best volledig uitschakelen.
Naast deze technische configuraties zijn er strategieën die verbeteren hoe uw site omgaat met inkomend verkeer en inloggedrag. Zo kan het beperken van inlogpogingen het risico op brute-force-aanvallen aanzienlijk verkleinen. Door herhaalde mislukte logins vanaf één IP-adres te blokkeren, voorkomt u dat bots eindeloos wachtwoorden blijven raden. HTTPS afdwingen op uw hele site is een andere cruciale stap.
Een aantal geavanceerde technieken die u kunt overwegen:
- Schakel directoryweergaven uit Voorkom dat aanvallers de bestandsstructuur van uw site kunnen zien door directory browsing uit te schakelen in uw .htaccess- of serverconfiguratiebestanden.
- Beperk inlogpogingen Blokkeer herhaalde inlogpogingen vanaf hetzelfde IP-adres om brute-force-aanvallen te voorkomen. Veel beveiligingsplugins maken dit eenvoudig te configureren.
- Gebruik overal HTTPS Dwing HTTPS af op alle pagina’s van de site voor versleutelde communicatie, zodat inloggegevens van gebruikers en gevoelige transacties beschermd zijn.
- Schakel XML-RPC uit Schakel XML-RPC uit, tenzij specifieke tools het nodig hebben, om misbruik via DDoS-aanvallen of brute-force-pogingen te voorkomen.
- Beperk de toegang tot wp-config.php- en .htaccess-bestanden Deze bestanden bevatten gevoelige instellingen en mogen niet toegankelijk zijn voor iemand zonder de juiste servertoegang.
- Gebruik IP-whitelisting voor beheerderstoegang Beperk de toegang tot uw wp-admin-omgeving tot specifieke IP-adressen om onbekende of onbevoegde gebruikers buiten te houden.
- Gebruik Content Security Policy-headers (CSP) Bepaal welke bronnen scripts en content op uw site mogen laden om u te beschermen tegen XSS-aanvallen.
Door deze geavanceerde technieken toe te passen, kunnen WordPress-beheerders hun websites aanzienlijk harden en het aanvalsoppervlak voor hackers verkleinen.
Wat doet u als uw WordPress-website is gehackt?
Als uw WordPress-website is gehackt, is de eerste en belangrijkste stap om kalm te blijven en snel te handelen. Tijd is cruciaal om de inbreuk in te dammen en mogelijke schade te beperken. Begin met het isoleren van de gecompromitteerde website. Dat kan door de site offline te halen of in onderhoudsmodus te zetten, zodat bezoekers niet worden blootgesteld aan schadelijke content. Breng in deze fase ook uw hostingprovider op de hoogte. Veel webhosts bieden malwareopschoning aan of kunnen uw site in quarantaine plaatsen, zodat de infectie zich niet verspreidt naar andere websites op dezelfde server. Het is ook raadzaam een volledige scan uit te voeren met een betrouwbare beveiligingsplugin om de bron en omvang van de inbreuk vast te stellen.
Na het indammen verschuift de focus naar herstel en toekomstige preventie. Als u een recente back-up van uw website hebt, zet die dan terug naar een moment vóór de hack. Zo werkt u vanaf een schone basis. Als er geen back-ups beschikbaar zijn, moet u mogelijk met een professional samenwerken om kwaadaardige code handmatig te verwijderen. Wijzig na het herstel direct alle gebruikerswachtwoorden, vooral voor beheerdersaccounts, FTP-toegang, de database en cPanel-inloggegevens. Werk vervolgens alle verouderde plugins, thema’s en WordPress-corebestanden bij om bekende kwetsbaarheden te dichten.
Een overzicht van de stappen als uw site is gehackt:
- Isoleer de hack Haal uw website offline of zet hem in onderhoudsmodus om verdere schade te voorkomen en uw bezoekers te beschermen.
- Breng uw hostingprovider op de hoogte Neem contact op met uw webhost om de inbreuk te melden. Zij kunnen helpen bij het verwijderen van malware of de toegang tot uw server tijdelijk opschorten voor de veiligheid.
- Scan op malware Gebruik betrouwbare beveiligingsplugins (zoals Wordfence, Sucuri of iThemes Security) voor een volledige scan op malware en bestandsintegriteit.
- Zet een back-up terug Als u een schone en recente back-up hebt, zet uw website dan terug naar de staat van vóór de inbreuk.
- Wijzig alle wachtwoorden Reset alle wachtwoorden voor beheerders, hostingaccounts, FTP, MySQL-databases en zelfs e-mailaccounts die aan de website zijn gekoppeld.
- Werk alles bij Zorg dat uw WordPress-core, plugins en thema’s zijn bijgewerkt naar de nieuwste versies om bekende kwetsbaarheden te verhelpen.
- Controleer gebruikers en rechten Zoek naar onbevoegde gebruikers en verwijder verdachte accounts. Zorg dat rollen en rechten correct zijn toegewezen.
- Blijf alert op verdere problemen Monitor uw website op ongebruikelijke activiteit en overweeg waarschuwingen in te stellen voor toekomstige dreigingen.
Door deze stappen methodisch te volgen, krijgt u weer controle over uw website en voorkomt u soortgelijke incidenten in de toekomst.
Hoe ziet de toekomst van WordPress-beveiliging eruit in 2025?
Naarmate de technologie vordert, ontwikkelen ook de methoden van cybercriminelen zich. In 2025 verschuift WordPress-beveiliging van reactieve bescherming naar proactieve en intelligente verdedigingssystemen. De integratie van kunstmatige intelligentie (AI) en machine learning (ML) wordt standaard in beveiligingsplugins, wat realtime detectie van afwijkingen, automatische classificatie van dreigingen en directe tegenmaatregelen tegen verdacht gedrag mogelijk maakt. Deze systemen kunnen leren van wereldwijde aanvalspatronen, zodat WordPress-sites zich kunnen aanpassen en verdedigen nog voordat kwetsbaarheden worden misbruikt. De opkomst van zero-trust-beveiligingskaders beïnvloedt ook de WordPress-architectuur, met de nadruk op verificatie en authenticatie op elk niveau, niet alleen bij het inloggen.
Bovendien ligt er steeds meer nadruk op gedecentraliseerde en manipulatiebestendige technologieën zoals blockchain. Blockchain kan back-ups opslaan, toegangslogs beheren of zelfs gevoelige gebruikersinformatie beschermen met onveranderlijke records. Door de toenemende vraag naar privacy en naleving, vooral onder wetten als de AVG en de CCPA, zal WordPress waarschijnlijk geavanceerdere versleutelingstechnieken en fijnmazigere systemen voor gebruikersrechten opnemen. De toekomst brengt ook een nauwere integratie tussen cloudgebaseerde beveiligingsdiensten en WordPress, waardoor monitoring op afstand, automatische back-ups en directe rollbacks toegankelijker worden voor alle website-eigenaren.
Belangrijke ontwikkelingen om te verwachten:
- AI-gestuurde dreigingsdetectie: Geavanceerde machine learning analyseert het gedrag van websites om dreigingen in realtime te detecteren en erop te reageren.
- Blockchain-integratie: blockchain beveiligt contentrecords, valideert transacties en waarborgt de integriteit van gegevens.
- Zero-trust-architectuur: authenticatie en verificatie zijn doorlopend vereist, niet alleen tijdens inlogsessies.
- Intelligentere firewalls en malwarescanners: cloudgebaseerde WAF’s en scanners werken zichzelf automatisch bij met nieuwe dreigingssignaturen.
- Geavanceerde versleutelingstechnieken: verbeterde methoden zoals end-to-end-versleuteling en tokengebaseerde authenticatie beschermen gebruikersgegevens.
- Geautomatiseerde incidentrespons: beveiligingstools detecteren dreigingen, isoleren gecompromitteerde bestanden en zetten zelfstandig schone versies terug.
- Betere functies voor privacynaleving: ingebouwde tools helpen site-eigenaren gebruikersgegevens te beheren in overeenstemming met wereldwijde privacywetgeving.
Deze innovaties beloven een veiliger, intelligenter en veerkrachtiger WordPress-ecosysteem dat bestand is tegen de steeds complexere cyberdreigingen van de digitale toekomst.
Het WordPress-beveiligingslandschap in 2025
Sterke toename van kwetsbaarheden
- In 2024 werden bijna 8.000 nieuwe kwetsbaarheden gemeld in het WordPress-ecosysteem, waarvan 96% in plugins en 4% in thema’s. Slechts zeven kwetsbaarheden werden gevonden in de WordPress-core.
- Dat is een stijging van 34% ten opzichte van de 5.947 kwetsbaarheden die in 2023 werden geregistreerd, wat de groeiende noodzaak van proactieve beveiligingsmaatregelen onderstreept.
Misbruik zonder authenticatie
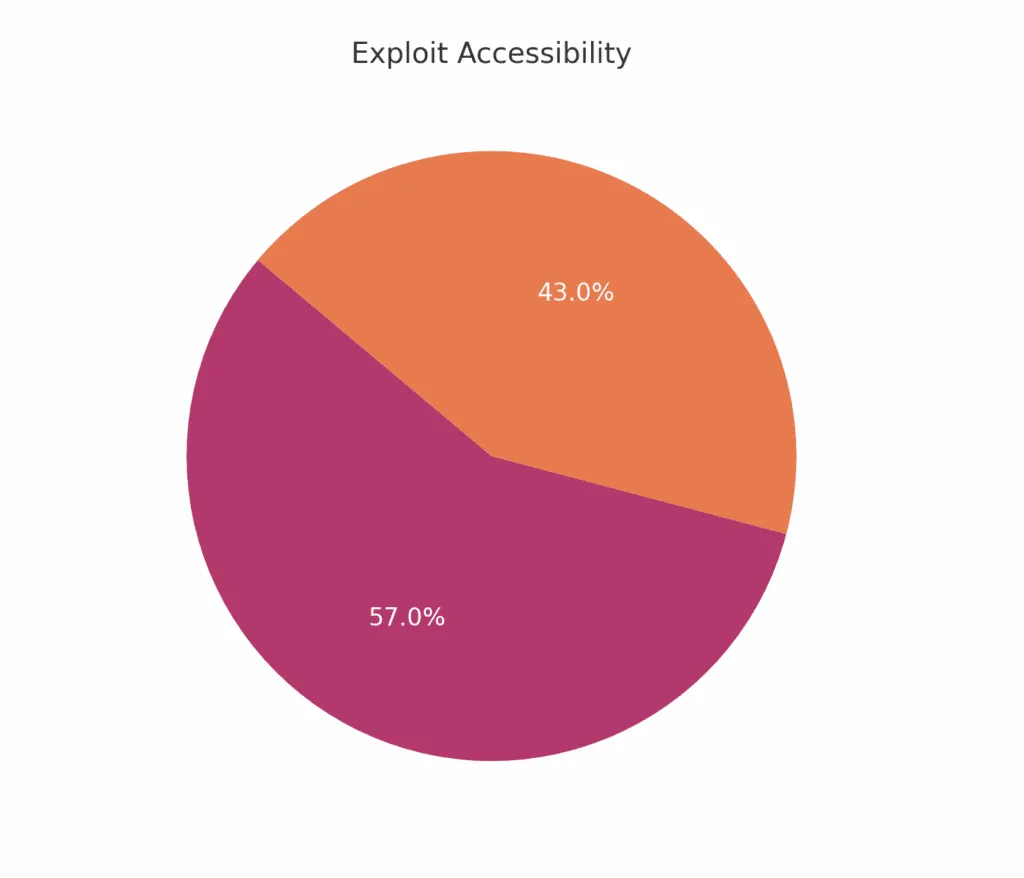
- Ongeveer 43% van de WordPress-kwetsbaarheden die in 2024 werden ontdekt, kon zonder authenticatie worden misbruikt, wat het belang onderstreept van het beveiligen van openbaar toegankelijke onderdelen.
Veelvoorkomende aanvalsvectoren
1. Cross-site scripting (XSS)
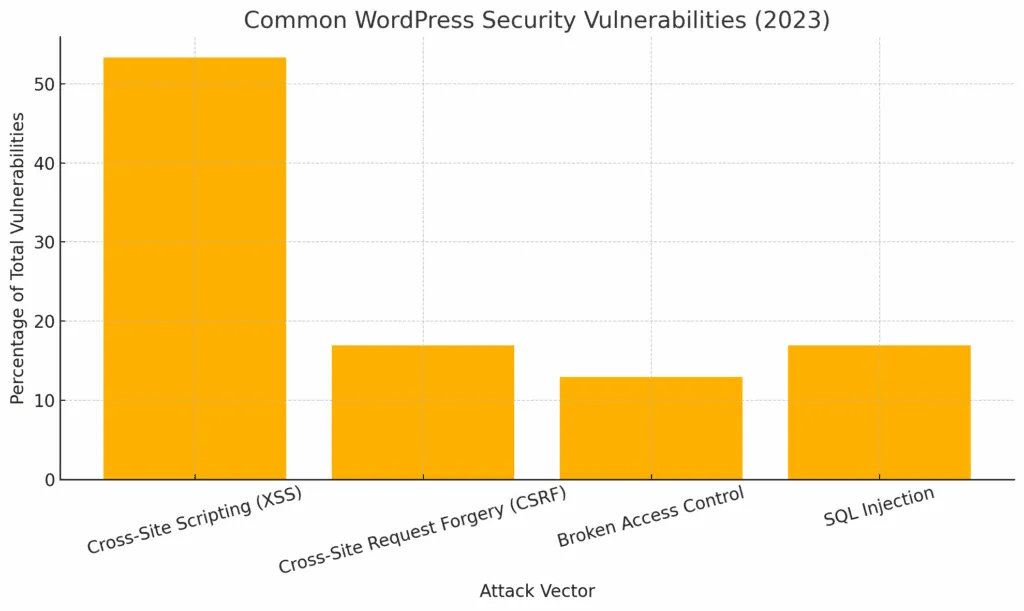
- XSS was goed voor 53,3% van alle nieuwe WordPress-beveiligingskwetsbaarheden in 2023 en daarmee de meest voorkomende dreiging.
2. Cross-site request forgery (CSRF)
- CSRF-kwetsbaarheden maakten 16,9% van het totaal uit; hiermee kunnen aanvallers ingelogde gebruikers verleiden tot onbedoelde acties.
3. Gebrekkig toegangsbeheer
- Dit type kwetsbaarheid was goed voor 12,9% van de gemelde problemen en maakt ongeautoriseerde toegang tot afgeschermde delen mogelijk.
4. SQL-injectie
- SQL-injectiekwetsbaarheden komen minder vaak voor, maar zijn bijzonder gevaarlijk omdat ze complete databases kunnen compromitteren.
Authenticatie en toegangsbeheer
Tweefactorauthenticatie (2FA)
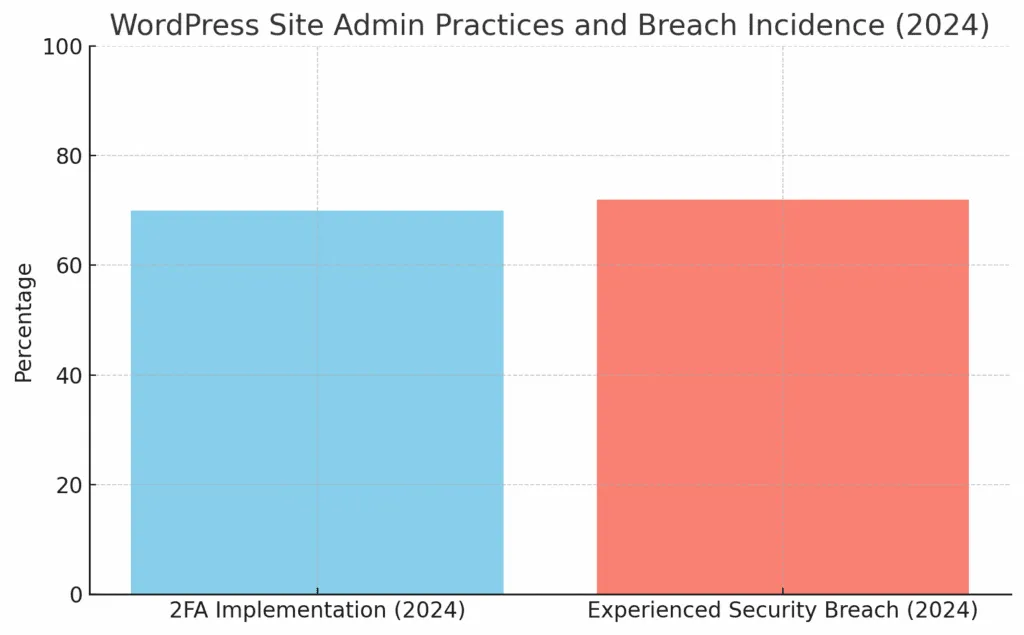
- Uit een enquête uit 2024 bleek dat 70% van de beheerders van WordPress-sites 2FA had ingevoerd, een positieve trend richting betere inlogbeveiliging.
Hoe vaak beveiligingsinbreuken voorkomen
- Ondanks het toegenomen bewustzijn kreeg 72% van de WordPress-sites te maken met minstens één beveiligingsinbreuk, wat wijst op een kloof tussen kennis en uitvoering.
Onderhoud en monitoring
Het belang van regelmatige updates
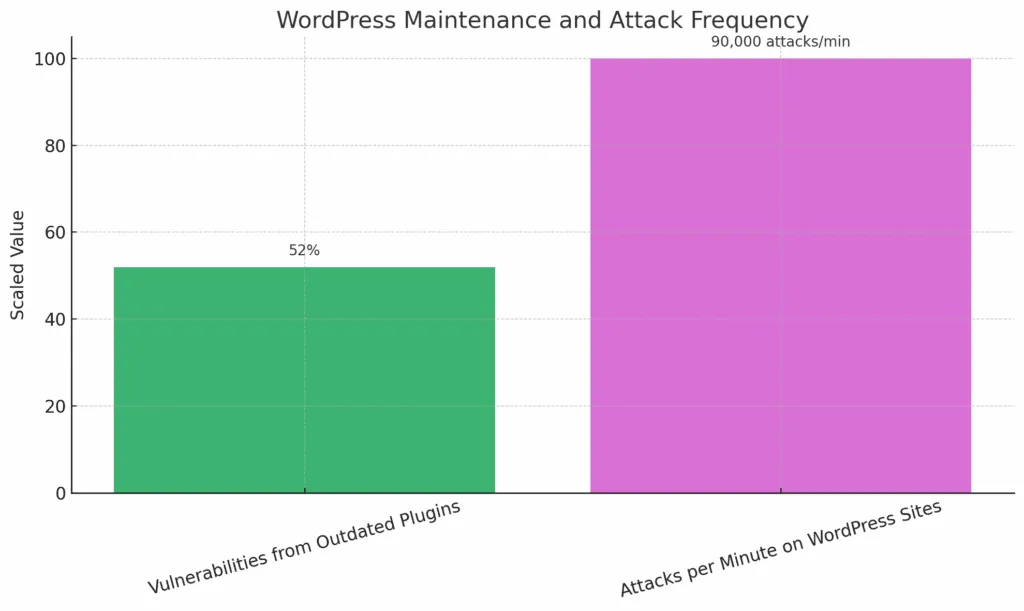
- Verouderde plugins zijn verantwoordelijk voor 52% van de WordPress-kwetsbaarheden, wat de noodzaak van tijdige updates onderstreept.
Frequentie van aanvallen
- WordPress-sites krijgen te maken met ongeveer 90.000 aanvallen per minuut, wat laat zien hoe meedogenloos cyberdreigingen zijn.
Een overzicht van de stappen als uw site is gehackt0 van 8 voltooid
Doorloop de stappen in volgorde en vink ze af terwijl u bezig bent.
Spreek met een engineerAanbevolen beveiligingsplugins
Wordfence Security
Een toonaangevende plugin voor firewall- en malwarebescherming. Wordfence biedt een krachtige combinatie van een endpoint-firewall en malwarescans die speciaal voor WordPress is ontworpen. De plugin beschermt uw site tegen ongeautoriseerde toegang, monitort live verkeer en detecteert kwaadaardige activiteit in realtime.
- Realtime firewallbescherming
- Malwarescans en -opschoning
- Monitoring van live verkeer
- Bescherming tegen brute-force-aanvallen
SolidWP
Ideaal voor het harden van WordPress en de inlogbeveiliging. SolidWP Security is gebruiksvriendelijk en praktisch, met vooraf geconfigureerde tools die uw site beveiligen tegen veelvoorkomende dreigingen. De plugin monitort actief inlogactiviteit en detecteert bestandswijzigingen om ongeautoriseerde toegang te voorkomen.
- Sitehardening met één klik
- Bescherming tegen brute-force-logins
- Geplande malwarescans
- Controles op bestandsintegriteit
WP Activity Log
WP Activity Log monitort alle gebruikersactiviteit voor beveiligingsaudits. De plugin registreert elke wijziging die uw website doorvoert, zodat beheerders controle houden over de acties van gebruikers. Dat is nuttig voor audits, het oplossen van problemen en het naleven van regelgeving.
- Gedetailleerde activiteitsregistratie
- Directe waarschuwingen bij verdacht gedrag
- Tools voor AVG-naleving
- Multisite-ondersteuning
MalCare
Cloudgebaseerde malwarebescherming met automatische opschoning. MalCare biedt snelle, automatische malwarescans en -verwijdering zonder uw site te vertragen. Door de cloudgebaseerde aanpak is de plugin ideaal voor gebruikers die betrouwbare bescherming willen zonder er zelf naar om te kijken.
- Automatische malwareverwijdering
- Geen overbelasting van de server
- Realtime monitoring
- Opschoning met één klik
Sucuri Security
Een firewall- en CDN-provider op enterpriseniveau. Sucuri biedt bescherming van enterpriseniveau via een cloudgebaseerde firewall en een wereldwijd CDN. Het scant continu op malware, controleert blacklists en beschermt uw site tegen DDoS-aanvallen en indringers.
- Wereldwijd CDN en DDoS-mitigatie
- Continue malwaremonitoring
- Controles op website-integriteit
- Aanpasbare beveiligingsregels
In 2025 is het beveiligen van uw WordPress-website geen aanbeveling meer, maar een noodzaak. Het digitale landschap blijft veranderen en cybercriminelen gebruiken steeds geavanceerdere tactieken om kwetsbaarheden in websites te misbruiken. Website-eigenaren moeten beseffen dat beveiliging een doorlopende verantwoordelijkheid is die een proactieve en gelaagde aanpak vraagt. Het regelmatig bijwerken van de WordPress-core, thema’s en plugins is het begin. Sterke authenticatieprotocollen, zoals tweefactorauthenticatie en complexe, unieke wachtwoorden, vormen de eerste verdediging tegen ongeautoriseerde toegang. Daarnaast zijn regelmatige back-ups, betrouwbare hosting met ingebouwde beveiligingsfuncties en firewalls die kwaadaardig verkeer filteren essentiële onderdelen van de beveiligingsgereedschapskist van elke site-eigenaar.
Naast de basismaatregelen zijn geavanceerde beveiligingstechnieken, zoals XML-RPC uitschakelen, inlogpogingen beperken en ervoor zorgen dat alle verbindingen via HTTPS worden versleuteld, essentieel om u te verdedigen tegen gerichtere of grootschalige aanvallen. Zelfs met alle voorzorgsmaatregelen is geen enkele website immuun voor dreigingen, dus een duidelijk, uitvoerbaar incidentresponsplan is cruciaal. Bij een hack of datalek kunnen snelle isolatie, herstel vanuit schone back-ups en het wijzigen van alle wachtwoorden in het systeem de schade beperken. Nu kunstmatige intelligentie, machine learning en blockchain de toekomst van cyberbeveiliging blijven vormgeven, is het essentieel om goed geïnformeerd en wendbaar te blijven voor een veilige WordPress-omgeving. Door zowel basis- als geavanceerde beveiligingspraktijken toe te passen, beschermt u uw digitale bezittingen en gebruikersgegevens en behoudt u het vertrouwen van bezoekers in uw website.
Bright Hosting biedt standaard proactieve WordPress-beveiliging, realtime scans en geharde configuraties. Lees meer over onze managed WordPress-hosting.