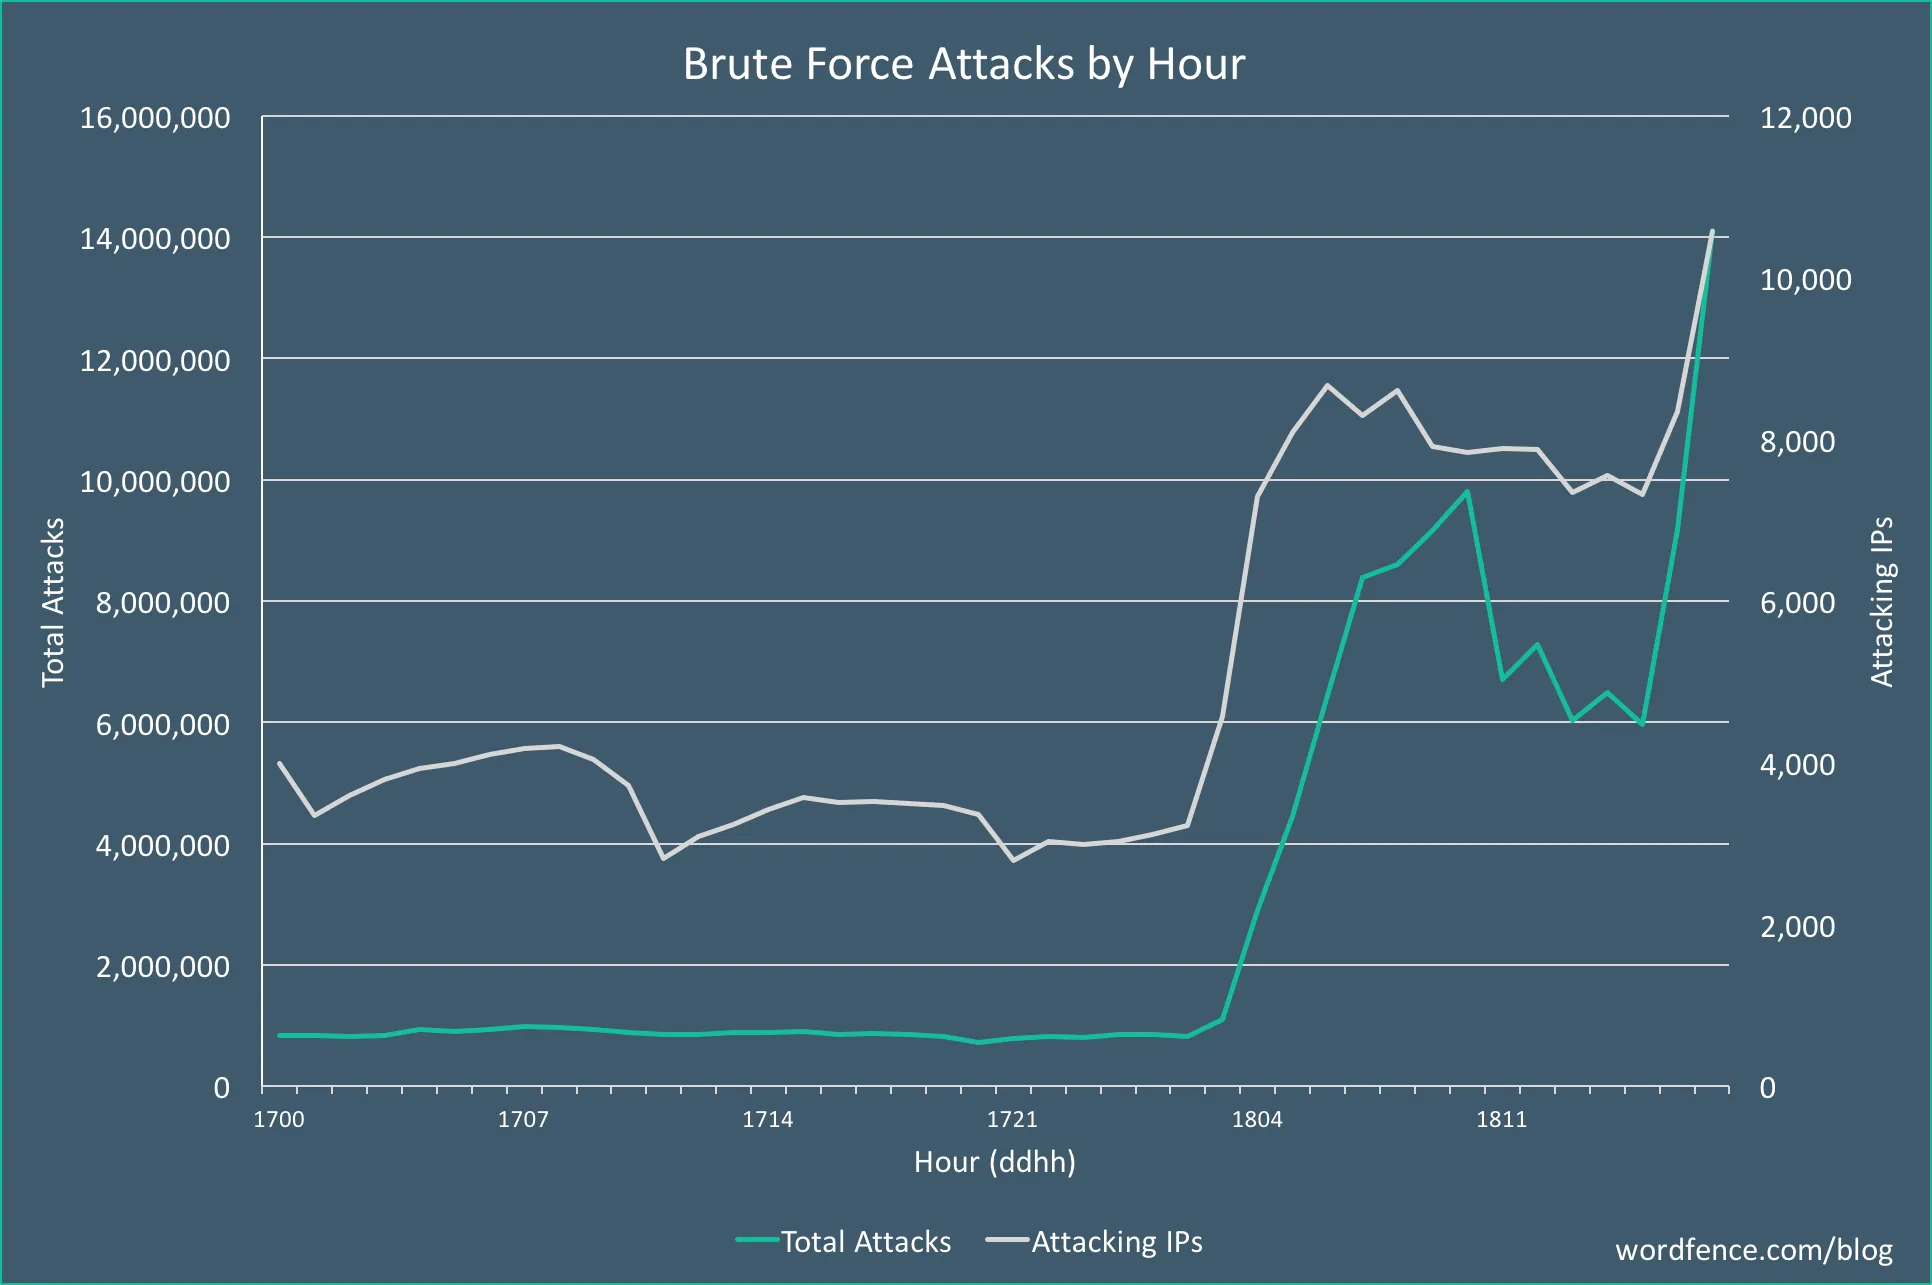
Allein 2024 zielten Brute-Force-Angriffe täglich auf über 4,3 Millionen WordPress-Websites (Wordfence). Mit dem Eintritt in das Jahr 2025 müssen sich Sicherheitsprotokolle gemeinsam mit den Bedrohungen weiterentwickeln. Dieser Leitfaden bietet praxisnahe Strategien, geprüfte Tools und proaktive Schritte, um Ihre WordPress-Website abzusichern.
Was sind 2025 die größten Sicherheitsrisiken für WordPress-Websites?
WordPress ist nach wie vor das beliebteste Content-Management-System der Welt – und damit leider ein Hauptziel für Cyberkriminelle. 2025 ist die Sicherheitslage komplexer geworden: Angreifer setzen auf KI-gestützte Automatisierung, Zero-Day-Exploits und raffiniertere Social-Engineering-Taktiken. Mit der Technik entwickeln sich auch die Bedrohungen weiter, und WordPress-Websites sind besonders angreifbar, wenn sie nicht aktiv gewartet werden. Viele Website-Betreiber vernachlässigen grundlegende Sicherheitshygiene, die Hacker daran hindern würde, in ihre Websites einzudringen. Cyberangreifer suchen ständig nach Schwachstellen, die sie ausnutzen können – sei es ein ungepatchtes Plugin oder ein schlecht konfigurierter Server.
Zu den häufigsten Sicherheitsbedrohungen für WordPress-Websites im Jahr 2025 zählen altbekannte Probleme ebenso wie neu auftretende Schwachstellen. Jedes dieser Risiken kann schweren Schaden anrichten – vom Datendiebstahl bis zum vollständigen Ausfall der Website – und sollte proaktiv angegangen werden:
- Veraltete Plugins und Themes: Sie gehören zu den häufigsten Einfallstoren für Hacker. Entwickler veröffentlichen oft Patches für bekannte Probleme, doch werden Updates ignoriert, können Angreifer diese Schwachstellen ausnutzen.
- Schwache Passwörter: Leicht zu erratende oder auf mehreren Websites wiederverwendete Passwörter machen Brute-Force-Angriffe äußerst wirksam. 2025 sind Tools zum Knacken von Passwörtern weiter fortgeschritten, wodurch eine gute Passworthygiene noch wichtiger wird.
- Malware-Injektionen: Schadcode kann in Ihren Dateien oder Ihrer Datenbank versteckt sein und es Hackern ermöglichen, Daten zu stehlen, Nutzer umzuleiten oder die vollständige Kontrolle über Ihre Website zu übernehmen.
- Cross-Site-Scripting (XSS) und SQL-Injection-Angriffe: Über diese Code-Injection-Schwachstellen können Hacker das Verhalten Ihrer Website manipulieren, sensible Daten abgreifen oder Ihre Inhalte verändern.
- Ungesicherte APIs und Integrationen: Da WordPress-Websites zunehmend mit Drittanbieterdiensten und APIs verbunden werden, sind ungesicherte Endpunkte zu einem wachsenden Angriffsvektor geworden.
Diese Risiken zu verstehen, ist der erste Schritt, um sie zu verringern. Wer informiert bleibt und mehrschichtige Sicherheitsstrategien umsetzt, kann als WordPress-Website-Betreiber seine Angriffsfläche reduzieren und die eigene Abwehr gegen diese modernen Herausforderungen stärken.
Warum sind starke Sicherheitsprotokolle so wichtig?
2025 kann die Bedeutung starker Sicherheitsprotokolle für WordPress-Websites gar nicht hoch genug eingeschätzt werden. Da Cyberangriffe zunehmend automatisiert und KI-gesteuert ablaufen, kann schon eine einzige Schwachstelle massive Folgen haben. Starke Sicherheitsprotokolle bilden die erste Verteidigungslinie gegen diese sich ständig wandelnden Bedrohungen. Sie schützen die Infrastruktur Ihrer Website, Kundendaten und den Ruf Ihres Unternehmens vor einer Kompromittierung. Ein Sicherheitsvorfall riskiert nicht nur die Offenlegung sensibler Daten, sondern kann Ihre Website auch lahmlegen – mit erheblichen Ausfallzeiten und finanziellen Verlusten. Robuste Sicherheitspraktiken sorgen dafür, dass Ihre Website vertrauenswürdig, funktionsfähig und widerstandsfähig bleibt – entscheidende Faktoren für das Vertrauen der Nutzer und die Geschäftskontinuität.
Hinzu kommt, dass Aufsichtsbehörden weltweit strengere Datenschutzgesetze durchsetzen, etwa die DSGVO in Europa und vergleichbare Regelwerke in anderen Ländern. Damit wird Sicherheit zur rechtlichen Pflicht und ist nicht mehr nur ein technisches Thema. Wer seine WordPress-Website nicht absichert, riskiert teure Bußgelder, Klagen und irreparable Schäden für die eigene Marke.
Die wichtigsten Gründe für starke Sicherheitsprotokolle:
- Nutzerdaten schützen: WordPress-Websites verarbeiten häufig personenbezogene Daten wie Namen, E-Mail-Adressen, Zahlungsdaten und Anmeldeinformationen. Werden diese Daten verschlüsselt und sicher gespeichert, lassen sich Identitätsdiebstahl und Betrug verhindern.
- Integrität der Website wahren: Eine kompromittierte Website kann veränderte Inhalte, defekte Funktionen oder versteckten Schadcode enthalten, der Nutzern und Suchmaschinen-Rankings schadet.
- Reputationsverlust vermeiden: Sicherheitsvorfälle können öffentlich werden, das Vertrauen der Kunden beschädigen und letztlich der Glaubwürdigkeit und Rentabilität Ihres Unternehmens schaden.
- Rechtliche Vorgaben einhalten: Starke Sicherheitsmaßnahmen helfen, gesetzliche Pflichten zum Schutz von Nutzerdaten zu erfüllen und im Fall eines Vorfalls angemessen zu reagieren.
- Ausfallzeiten und finanzielle Verluste verhindern: Angriffe, die Ihre Website offline nehmen, können Sie Umsatz kosten – besonders im E-Commerce und bei Dienstleistungsunternehmen.
Wie können Sie die Sicherheit Ihrer WordPress-Website stärken?
Um die Sicherheit Ihrer WordPress-Website zu stärken, braucht es einen ganzheitlichen Ansatz, der jeden Aspekt der Website-Umgebung abdeckt – vom Hosting bis zur Zugriffskontrolle für Nutzer. Die Wahl eines sicheren und zuverlässigen Hosting-Anbieters ist dabei grundlegend, denn der richtige Hoster bietet wichtige integrierte Schutzmechanismen wie automatische Updates, Malware-Scans und Firewall-Unterstützung. Managed-WordPress-Hosting-Tarife enthalten diese Sicherheitsfunktionen oft als Teil des Service und verringern so das Risiko von Schwachstellen durch veraltete Software oder Konfigurationsfehler. Außerdem ist es entscheidend, den WordPress-Core, Themes und Plugins aktuell zu halten, da diese Updates häufig Sicherheitslücken schließen, die Hacker aktiv ausnutzen. Wer die Software seiner Website regelmäßig pflegt, verkleinert das Zeitfenster, in dem Angreifer über bekannte Schwachstellen unbefugten Zugriff erlangen können.
Über Hosting und Updates hinaus sind starke Authentifizierungsmethoden unverzichtbar, um unbefugte Anmeldungen zu verhindern. Komplexe, eindeutige Passwörter für jeden Nutzer und die Aktivierung der Zwei-Faktor-Authentifizierung (2FA) verringern das Risiko von Brute-Force- und Credential-Stuffing-Angriffen. Zusätzlich sorgen regelmäßige Backups Ihrer Website dafür, dass Sie Ihre Website bei einem Sicherheitsvorfall oder versehentlichem Datenverlust schnell und mit minimaler Unterbrechung wiederherstellen können.
Die wichtigsten Best Practices zur Stärkung der WordPress-Sicherheit:
1. Sicheres Hosting wählen
Die Wahl eines zuverlässigen und sicheren Hosting-Anbieters ist einer der wichtigsten ersten Schritte zum Schutz Ihrer WordPress-Website. Die Hosting-Umgebung bildet das Fundament, auf dem Ihre gesamte Website läuft. Ist diese Ebene schwach oder schlecht verwaltet, kann Ihre Website angreifbar bleiben – ganz gleich, welche anderen Sicherheitsmaßnahmen Sie umsetzen. Anbieter von Managed WordPress Hosting nehmen Sicherheit meist ernst und bieten speziell auf WordPress zugeschnittene Leistungen wie automatische Updates, Malware-Scans und aktive Bedrohungsüberwachung. Diese Hoster pflegen in der Regel gehärtete Server-Konfigurationen, um Sicherheitsrisiken zu minimieren und einen reibungslosen Betrieb Ihrer Website zu gewährleisten.
Darüber hinaus verfügen viele sichere Hoster über integrierte Firewalls, die verdächtigen Traffic herausfiltern, bevor er Ihre Website überhaupt erreicht – das verringert die Gefahr von Brute-Force- oder Denial-of-Service-Angriffen. Ein weiteres zentrales Merkmal guter Hosting-Anbieter sind kostenlose SSL-Zertifikate, die die Datenübertragung zwischen Ihren Besuchern und Ihrer Website verschlüsseln und so sensible Informationen wie Anmeldedaten und Zahlungsdetails schützen.
Sichere Hosting-Anbieter bieten üblicherweise folgende Funktionen, die Ihre WordPress-Sicherheit verbessern:
- Automatische Software-Updates und Patches Sorgen dafür, dass Ihr Server und Ihre WordPress-Software stets in der neuesten, sichersten Version laufen – ohne manuelles Eingreifen.
- Web Application Firewalls (WAF) Filtern bösartigen Traffic heraus und blockieren gängige Angriffsmuster wie SQL-Injection, Cross-Site-Scripting (XSS) und Brute-Force-Anmeldeversuche.
- Kostenlose SSL-Zertifikate Verschlüsseln die Kommunikation zwischen Ihrer Website und ihren Besuchern und schützen sensible Daten wie Passwörter und persönliche Informationen vor dem Abfangen.
- Malware-Scans und -Entfernung Durchsuchen Ihre Website-Dateien regelmäßig nach Schadcode und benachrichtigen Sie oder entfernen Bedrohungen automatisch.
- Server-Härtung und Sicherheitskonfigurationen Setzen Sicherheits-Best-Practices auf Server-Ebene um, etwa das Deaktivieren unnötiger Dienste und das Einschränken des Zugriffs auf kritische Dateien, und verringern so mögliche Angriffsvektoren.
- Sicherheitsüberwachung und Support rund um die Uhr Bieten kontinuierliche Überwachung und fachkundige Unterstützung, um schnell auf Sicherheitsvorfälle oder Schwachstellen zu reagieren.
2. WordPress-Core, Themes und Plugins aktuell halten
Den WordPress-Core, Themes und Plugins regelmäßig zu aktualisieren, gehört zu den grundlegendsten und zugleich wirksamsten Maßnahmen für eine sichere Website. Jedes Update enthält oft kritische Sicherheitspatches, die seit dem letzten Release entdeckte Schwachstellen beheben. Hacker nutzen genau diese bekannten Schwachstellen in veralteten Softwareversionen häufig aus, um sich unbefugten Zugriff zu verschaffen, Malware einzuschleusen oder Funktionen der Website zu stören. Wer Updates vernachlässigt, macht seine Website angreifbar und erhöht das Risiko eines erfolgreichen Angriffs erheblich.
Neben Sicherheitskorrekturen können Updates die Performance verbessern, neue Funktionen hinzufügen und die Kompatibilität mit aktuellen Webstandards sicherstellen. Wichtig ist eine konsequente Update-Routine; testen Sie Updates nach Möglichkeit zunächst in einer Staging-Umgebung, bevor Sie sie auf die Live-Website einspielen, um mögliche Konflikte zu vermeiden. Viele Managed-Hosting-Anbieter und WordPress-Sicherheits-Plugins bieten automatische Updates an, die diesen Prozess vereinfachen und das Risiko menschlicher Fehler oder Verzögerungen senken. Proaktiv bei Updates zu bleiben, ist entscheidend, um Ihre WordPress-Website 2025 und darüber hinaus zu schützen.
Die wichtigsten Gründe und Best Practices, um alles aktuell zu halten:
- Bekannte Schwachstellen schließen Updates enthalten oft Sicherheitskorrekturen für Lücken, auf die Hacker es gezielt abgesehen haben.
- Performance und Stabilität verbessern Neue Versionen können Ladezeiten verkürzen, Fehler beheben und die Kompatibilität mit Server oder Software erhöhen.
- Kompatibilität von Plugins und Themes sicherstellen Updates sorgen dafür, dass alle Komponenten der Website reibungslos zusammenspielen, und verhindern Abstürze oder Fehler.
- Wenn möglich automatische Updates nutzen Automatisierte Updates stellen sicher, dass Sie keine wichtigen Patches verpassen – besonders bei kleineren Releases.
- Vor dem Update ein Backup erstellen Legen Sie vor jedem Update ein vollständiges Backup der Website an, um sich gegen Probleme abzusichern.
- Updates auf einer Staging-Website testen Bei größeren Websites oder komplexen Setups sollten Sie Updates in einer duplizierten Staging-Umgebung testen, um Konflikte frühzeitig zu erkennen.
- Über Sicherheitswarnungen informiert bleiben Folgen Sie vertrauenswürdigen Blogs oder Newslettern zum Thema WordPress-Sicherheit und bleiben Sie so über kritische Schwachstellen auf dem Laufenden, die sofortiges Handeln erfordern.
3. Starke Authentifizierungsmethoden nutzen
Ihre WordPress-Anmeldeseite mit starken Authentifizierungsmethoden zu schützen, ist unerlässlich, um unbefugten Zugriff zu verhindern und das Risiko von Brute-Force- und Credential-Stuffing-Angriffen zu senken. Benutzername und Passwort sind zwar die gängigste Art der Anmeldung, doch wer sich allein auf Passwörter verlässt – erst recht auf schwache oder wiederverwendete –, macht seine Website angreifbar. Mehrstufige Authentifizierungsverfahren, die die Identität von Nutzern nicht nur über ein Passwort prüfen, sind entscheidend, um die Sicherheit deutlich zu erhöhen. Die Zwei-Faktor-Authentifizierung (2FA) zählt derzeit zu den wirksamsten Werkzeugen. Sie verlangt von Nutzern zusätzlich zum Passwort einen zweiten Nachweis, etwa einen temporären Code, der an das Smartphone gesendet oder von einer App erzeugt wird. Dieser zusätzliche Schritt senkt die Wahrscheinlichkeit drastisch, dass ein Angreifer Zugriff erhält – selbst wenn er das Passwort irgendwie erbeutet oder errät.
Über 2FA hinaus ist es grundlegend, starke, eindeutige Passwörter für alle Konten zu fördern. Passwort-Manager helfen Nutzern, komplexe Passwörter zu erzeugen und sicher zu speichern, und nehmen ihnen die Versuchung, einfache oder vorhersehbare Passwörter wiederzuverwenden. Zusammen bilden diese starken Authentifizierungspraktiken eine robuste Barriere gegen typische Angriffe auf den WordPress-Login-Bereich, der nach wie vor eines der wichtigsten Einfallstore für Hacker ist.
Die wichtigsten Best Practices:
- Zwei-Faktor-Authentifizierung (2FA) nutzen Ergänzen Sie einen zusätzlichen Prüfschritt, der einen Code aus einer Authenticator-App, per SMS oder von einem Hardware-Token verlangt.
- Starke, eindeutige Passwörter erzwingen Verlangen Sie Passwörter aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen.
- Passwort-Manager verwenden Tools wie LastPass, 1Password oder Bitwarden erzeugen komplexe Passwörter und speichern sie sicher.
- Anmeldeversuche begrenzen Blockieren oder drosseln Sie wiederholte Fehlanmeldungen, um Brute-Force-Angriffe auszubremsen.
- Login-Benachrichtigungen aktivieren Benachrichtigen Sie Nutzer oder Administratoren, wenn ungewöhnliche Anmeldeaktivitäten erkannt werden.
- Standard-Benutzernamen „admin“ deaktivieren Vermeiden Sie vorhersehbare Benutzernamen, auf die Hacker es häufig abgesehen haben.
- Passwortlose Authentifizierung in Betracht ziehen Neue Verfahren wie Magic Links oder biometrische Verifizierung bieten sichere Alternativen.
- Benutzerkonten regelmäßig prüfen Entfernen oder aktualisieren Sie inaktive oder veraltete Konten, um mögliche Zugangspunkte zu minimieren.
4. Regelmäßig Backups Ihrer Website erstellen
Wie stark Ihre Sicherheitsmaßnahmen auch sind: Es bleibt immer ein Risiko, dass Ihre WordPress-Website durch Hacking, einen Serverausfall oder versehentliche Fehler kompromittiert wird. Deshalb sind regelmäßige Backups ein unverzichtbarer Teil Ihrer Sicherheitsstrategie. Backups sind Ihr Sicherheitsnetz: Damit können Sie Ihre Website schnell auf einen bekannten, funktionierenden Stand zurücksetzen, wenn etwas schiefgeht. Ein zuverlässiger Backup-Prozess stellt sicher, dass Sie keine wichtigen Inhalte, Kundendaten oder Konfigurationseinstellungen verlieren, deren Wiederherstellung teuer und zeitaufwendig sein kann. Automatisieren Sie Ihre Backups unbedingt, damit sie häufig laufen – idealerweise täglich oder wöchentlich, je nachdem, wie oft sich die Inhalte Ihrer Website ändern.
Zudem sollten Backups sicher an einem externen Ort oder in einem Cloud-Speicher abgelegt werden, damit sie nicht verloren gehen, falls der Server selbst kompromittiert wird. Mehrere Backup-Kopien und regelmäßige Tests des Wiederherstellungsprozesses helfen sicherzustellen, dass Sie sich nach einem Ernstfall mit minimaler Ausfallzeit und minimalem Datenverlust erholen. Kurz gesagt: Backups sorgen für Sicherheit und bieten eine entscheidende Rückfalloption in Ihrem WordPress-Sicherheitskonzept.
Die wichtigsten Best Practices für Website-Backups:
- Automatische Backups regelmäßig planen Lassen Sie Backups täglich oder wöchentlich automatisch laufen, je nachdem, wie oft sich Ihre Website ändert.
- Backups extern speichern Bewahren Sie zum Schutz vor Serverausfällen Kopien in Cloud-Speicherdiensten wie Google Drive, Dropbox oder Amazon S3 auf.
- Alle Website-Dateien und Datenbanken einbeziehen Stellen Sie sicher, dass Backups die WordPress-Core-Dateien, Themes, Plugins, Medien-Uploads und die Datenbank umfassen.
- Wiederherstellung von Backups regelmäßig testen Prüfen Sie regelmäßig, ob sich Backups fehlerfrei wiederherstellen lassen.
- Zuverlässige Backup-Plugins oder -Dienste nutzen Wählen Sie gut bewertete Tools wie UpdraftPlus, BackupBuddy oder BlogVault.
- Mehrere Backup-Versionen vorhalten Bewahren Sie mehrere Backup-Kopien auf, um Probleme durch kürzliche Änderungen oder Malware beheben zu können.
- Backup-Dateien absichern Verschlüsseln Sie Backup-Dateien und beschränken Sie den Zugriff, um einen unbefugten Abruf zu verhindern.
- Einen klaren Wiederherstellungsplan haben Kennen Sie die Schritte, um Ihre Website schnell wiederherzustellen und Ausfallzeiten bei einem Incident zu minimieren.
5. Eine Web Application Firewall (WAF) einsetzen
Eine Web Application Firewall (WAF) ist eine entscheidende Verteidigungslinie für Ihre WordPress-Website. Sie überwacht und filtert eingehenden Traffic, bevor er Ihren Server erreicht. Anders als klassische Firewalls, die unbefugten Zugriff nur auf Netzwerkebene blockieren, schützt eine WAF Webanwendungen, indem sie HTTP-Anfragen prüft und bösartige Aktivitäten blockiert, die auf Schwachstellen in Anwendungen abzielen. Dieser proaktive Schutz hilft, gängige Angriffe wie SQL-Injection, Cross-Site-Scripting (XSS), Brute-Force-Anmeldeversuche und andere raffinierte Exploits abzuwehren.
Mit einer WAF verkleinern Sie wirksam die Angriffsfläche, die Hackern und automatisierten Bots offensteht, und tragen dazu bei, die Verfügbarkeit und Integrität Ihrer Website zu erhalten. Viele Anbieter von Managed WordPress Hosting enthalten WAF-Funktionen, und beliebte WAF-Lösungen von Drittanbietern sowie Sicherheits-Plugins lassen sich in Ihre Website integrieren. Eine richtig konfigurierte WAF sorgt für Sicherheit, ohne legitimen Nutzer-Traffic oder die Funktionen Ihrer Website zu beeinträchtigen.
Die wichtigsten Vorteile und Best Practices beim Einsatz einer WAF:
- Bösartigen Traffic filtern, bevor er Ihren Server erreicht Blockiert schädliche Anfragen und Bots, die Schwachstellen im WordPress-Core, in Themes oder Plugins ausnutzen wollen.
- Vor gängigen Angriffsvektoren schützen Verringert die Risiken durch SQL-Injection, Cross-Site-Scripting (XSS), Cross-Site Request Forgery (CSRF) und Brute-Force-Anmeldeangriffe.
- Serverlast senken und Performance verbessern Eine WAF kann Ihre Hosting-Ressourcen entlasten, indem sie schädlichen Traffic frühzeitig stoppt, und so Geschwindigkeit und Zuverlässigkeit der Website verbessern.
- Mit bestehenden Sicherheits-Plugins integrieren Viele WAFs arbeiten gut mit Sicherheits-Plugins wie Wordfence oder Sucuri zusammen und bieten so mehrschichtigen Schutz.
- Sicherheitsregeln anpassen Fortgeschrittene WAFs erlauben es, Regeln auf die Anforderungen und Traffic-Muster Ihrer Website zuzuschneiden.
- Verdächtige Aktivitäten überwachen und protokollieren Eine gute WAF bietet detaillierte Protokolle und Warnmeldungen, damit Sie Angriffsversuche erkennen und schnell reagieren können.
- Auf DNS- oder Anwendungsebene einsetzen WAFs können cloudbasiert (auf DNS-Ebene) laufen oder als Plugins installiert werden – das gibt Ihnen je nach Setup Flexibilität.
- WAF-Regeln aktuell halten Aktualisieren Sie WAF-Regelsätze regelmäßig, um sich gegen neu entdeckte Bedrohungen und weiterentwickelte Angriffstechniken zu wappnen.
6. Ihre Website überwachen und prüfen
Die regelmäßige Überwachung und Prüfung Ihrer WordPress-Website ist entscheidend für ein starkes Sicherheitsniveau. Selbst die besten Sicherheitsmaßnahmen übersehen mitunter neue oder sich verändernde Bedrohungen, deshalb ist ständige Wachsamkeit gefragt. Wenn Sie die Aktivitäten auf Ihrer Website aktiv überwachen, erkennen Sie verdächtiges Verhalten frühzeitig – etwa ungewöhnliche Anmeldeversuche, Änderungen an Core-Dateien oder unerwartete Traffic-Spitzen, die auf einen versuchten oder laufenden Angriff hindeuten können. Regelmäßige Sicherheitsaudits helfen Ihnen, Schwachstellen vor den Angreifern zu finden und proaktiv zu schließen.
Viele WordPress-Sicherheits-Plugins bieten integrierte Funktionen zur Überwachung und Prüfung, darunter Echtzeit-Warnungen, Dateiintegritätsprüfungen und Schwachstellen-Scans. Durch die Kombination automatisierter Tools mit manuellen Prüfungen behalten Sie den Sicherheitsstatus Ihrer Website umfassend im Blick. Letztlich schützt dieser fortlaufende Prozess Ihre Website vor Sicherheitsvorfällen, erhält das Vertrauen Ihrer Nutzer und bewahrt Ihren Ruf im Netz.
Diese Praktiken gehören in Ihre Routine zur Überwachung und Prüfung Ihrer Website:
- Sicherheitswarnungen in Echtzeit aktivieren Erhalten Sie sofortige Benachrichtigungen über verdächtige Aktivitäten wie fehlgeschlagene Anmeldeversuche, Dateiänderungen oder erkannte Malware.
- Regelmäßige Schwachstellen-Scans durchführen Nutzen Sie Sicherheits-Plugins oder externe Dienste, um den WordPress-Core, Plugins und Themes auf bekannte Schwachstellen zu prüfen.
- Anmeldeaktivitäten überwachen Verfolgen Sie Anmeldeversuche, insbesondere fehlgeschlagene, um Brute-Force-Angriffe oder unbefugte Zugriffsversuche zu erkennen.
- Dateiintegrität prüfen Vergleichen Sie WordPress-Core-Dateien und eigene Dateien mit sauberen Versionen, um unbefugte Änderungen aufzuspüren.
- Benutzerkonten und Berechtigungen prüfen Kontrollieren Sie regelmäßig Benutzerrollen und Zugriffsrechte, um sicherzustellen, dass keine unnötigen oder kompromittierten Konten existieren.
- Traffic-Muster analysieren Erkennen Sie ungewöhnliche Spitzen oder Traffic-Quellen, die auf DDoS-Angriffe oder bösartige Bots hindeuten könnten, die es auf Ihre Website abgesehen haben.
- Detaillierte Protokolle führen Protokollieren Sie alle wesentlichen Aktionen und prüfen Sie die Logs regelmäßig auf Auffälligkeiten.
- Manuelle Sicherheitsaudits einplanen Prüfen Sie über automatisierte Tools hinaus die Sicherheitseinstellungen und Konfigurationen Ihrer Website manuell.
- Backup- und Wiederherstellungsverfahren testen Testen Sie Ihre Backups regelmäßig, um sicherzustellen, dass sie vollständig sind und sich schnell wiederherstellen lassen.
Welche fortgeschrittenen Sicherheitstechniken gibt es für WordPress?
Grundlegende Sicherheitspraktiken sind unverzichtbar, doch erfahrene WordPress-Nutzer und Entwickler sollten darüber hinaus fortgeschrittene Sicherheitstechniken in Betracht ziehen, um das Angriffsrisiko weiter zu senken. Diese Maßnahmen gehen über den üblichen Plugin-Einsatz hinaus und erfordern etwas Konfiguration auf Server- oder Code-Ebene. Eine dieser Techniken ist das Deaktivieren von Verzeichnislisten, wodurch die Dateistruktur Ihrer Website vor öffentlichen Blicken verborgen wird. Bleiben sie aktiviert, können Angreifer Ihre Verzeichnisse durchsuchen und sensible Dateien finden, die wertvolle Informationen über Ihr System oder Ihre Plugins preisgeben. Ebenso wichtig ist es, ungenutzte Funktionen wie XML-RPC abzuschalten, da sich dieses Protokoll für groß angelegte DDoS-Angriffe und Brute-Force-Anmeldungen missbrauchen lässt. Wenn Ihre Website es nicht für Dienste wie Jetpack oder Remote-Publishing benötigt, schalten Sie es am besten vollständig ab.
Neben diesen technischen Konfigurationen gibt es Strategien, die verbessern, wie Ihre Website mit eingehendem Traffic und Anmeldevorgängen umgeht. So kann etwa die Begrenzung von Anmeldeversuchen das Risiko von Brute-Force-Angriffen erheblich senken. Indem Sie wiederholte Fehlanmeldungen von einer einzelnen IP-Adresse blockieren, hindern Sie Bots daran, unablässig Passwörter zu erraten. HTTPS auf der gesamten Website zu erzwingen, ist ein weiterer entscheidender Schritt.
Diese fortgeschrittenen Techniken sollten Sie in Betracht ziehen:
- Verzeichnislisten deaktivieren Verhindern Sie, dass Angreifer die Dateistruktur Ihrer Website einsehen, indem Sie das Verzeichnis-Browsing in Ihrer .htaccess oder in den Server-Konfigurationsdateien abschalten.
- Anmeldeversuche begrenzen Blockieren Sie wiederholte Anmeldeversuche von derselben IP-Adresse, um Brute-Force-Angriffe zu verhindern. Viele Sicherheits-Plugins machen die Einrichtung einfach.
- HTTPS überall nutzen Erzwingen Sie HTTPS auf allen Seiten, um eine verschlüsselte Kommunikation sicherzustellen und Anmeldedaten sowie sensible Transaktionen zu schützen.
- XML-RPC deaktivieren Sofern bestimmte Tools es nicht benötigen, deaktivieren Sie XML-RPC, um einen Missbrauch für DDoS-Angriffe oder Brute-Force-Versuche zu vermeiden.
- Zugriff auf wp-config.php und .htaccess beschränken Diese Dateien enthalten sensible Einstellungen und sollten für niemanden ohne entsprechenden Serverzugang erreichbar sein.
- IP-Whitelisting für den Admin-Zugang einrichten Beschränken Sie den Zugriff auf Ihren wp-admin-Bereich auf bestimmte IP-Adressen, um unbekannte oder unbefugte Nutzer fernzuhalten.
- Content-Security-Policy-Header (CSP) verwenden Legen Sie fest, aus welchen Quellen Skripte und Inhalte auf Ihrer Website geladen werden dürfen, um sich vor XSS-Angriffen zu schützen.
Mit diesen fortgeschrittenen Techniken können WordPress-Administratoren ihre Websites deutlich härten und die Angriffsfläche für Hacker verkleinern.
Wie reagieren Sie, wenn Ihre WordPress-Website gehackt wurde?
Wenn Ihre WordPress-Website gehackt wurde, ist der erste und wichtigste Schritt, Ruhe zu bewahren und schnell zu handeln. Zeit ist entscheidend, um den Vorfall einzudämmen und mögliche Schäden zu begrenzen. Isolieren Sie zunächst die kompromittierte Website. Das gelingt, indem Sie die Website offline nehmen oder in den Wartungsmodus versetzen, damit Besucher keinen schädlichen Inhalten ausgesetzt werden. Informieren Sie in dieser Zeit auch Ihren Hosting-Anbieter. Viele Webhoster bieten eine Malware-Bereinigung an oder können Ihre Website unter Quarantäne stellen, damit sich die Infektion nicht auf andere Websites auf demselben Server ausbreitet. Ratsam ist außerdem ein vollständiger Scan mit einem seriösen Sicherheits-Plugin, um Ursprung und Ausmaß des Vorfalls zu ermitteln.
Nach der Eindämmung sollte Ihr Fokus auf der Wiederherstellung und künftigen Prävention liegen. Wenn Sie ein aktuelles Backup Ihrer Website haben, stellen Sie einen Stand vor dem Hack wieder her. So arbeiten Sie von einer sauberen Ausgangsbasis aus. Sind keine Backups vorhanden, müssen Sie den Schadcode womöglich gemeinsam mit einem Profi manuell entfernen. Ändern Sie nach der Wiederherstellung sofort alle Benutzerpasswörter, insbesondere für Administratorkonten, FTP-Zugänge, die Datenbank und cPanel-Zugangsdaten. Aktualisieren Sie anschließend alle veralteten Plugins, Themes und WordPress-Core-Dateien, um bekannte Schwachstellen zu schließen.
Die Schritte im Überblick, wenn Ihre Website gehackt wurde:
- Den Hack isolieren Nehmen Sie Ihre Website offline oder versetzen Sie sie in den Wartungsmodus, um weiteren Schaden zu verhindern und Ihre Besucher zu schützen.
- Ihren Hosting-Anbieter informieren Kontaktieren Sie Ihren Webhoster und melden Sie den Vorfall. Er kann bei der Malware-Entfernung helfen oder den Zugriff auf Ihren Server vorübergehend sperren.
- Nach Malware scannen Führen Sie mit vertrauenswürdigen Sicherheits-Plugins (etwa Wordfence, Sucuri oder iThemes Security) einen vollständigen Malware- und Dateiintegritäts-Scan durch.
- Aus dem Backup wiederherstellen Wenn Sie ein sauberes, aktuelles Backup haben, setzen Sie Ihre Website auf den Stand vor dem Vorfall zurück.
- Alle Passwörter ändern Setzen Sie alle Passwörter für Admin-Nutzer, Hosting-Konten, FTP, MySQL-Datenbanken und sogar die mit der Website verknüpften E-Mail-Konten zurück.
- Alles aktualisieren Stellen Sie sicher, dass WordPress-Core, Plugins und Themes auf dem neuesten Stand sind, um bekannte Schwachstellen zu beheben.
- Nutzer und Berechtigungen prüfen Suchen Sie nach unbefugten Nutzern und entfernen Sie verdächtige Konten. Stellen Sie sicher, dass Rollen und Berechtigungen korrekt vergeben sind.
- Auf weitere Probleme achten Überwachen Sie Ihre Website auf ungewöhnliche Aktivitäten und richten Sie Warnmeldungen für künftige Bedrohungen ein.
Wenn Sie diese Schritte methodisch abarbeiten, gewinnen Sie die Kontrolle über Ihre Website zurück und beugen ähnlichen Vorfällen künftig vor.
Wie sieht die Zukunft der WordPress-Sicherheit 2025 aus?
Mit dem technischen Fortschritt entwickeln sich auch die Methoden von Cyberkriminellen weiter. 2025 verlagert sich die WordPress-Sicherheit von reaktivem Schutz hin zu proaktiven, intelligenten Abwehrsystemen. Künstliche Intelligenz (KI) und maschinelles Lernen (ML) werden zum Standard in Sicherheits-Plugins und ermöglichen die Echtzeiterkennung von Anomalien, die automatische Klassifizierung von Bedrohungen und sofortige Gegenmaßnahmen bei verdächtigem Verhalten. Diese Systeme lernen aus weltweiten Angriffsmustern, sodass sich WordPress-Websites anpassen und verteidigen können, noch bevor Schwachstellen ausgenutzt werden. Auch Zero-Trust-Sicherheitsmodelle beeinflussen die WordPress-Architektur zunehmend: Sie setzen auf Verifizierung und Authentifizierung auf jeder Ebene, nicht nur beim Login.
Zudem rücken dezentrale und manipulationssichere Technologien wie die Blockchain stärker in den Fokus. Eine Blockchain kann Backups speichern, Zugriffsprotokolle verwalten oder sogar sensible Nutzerdaten mit unveränderlichen Einträgen schützen. Angesichts der wachsenden Anforderungen an Datenschutz und Compliance, insbesondere durch Gesetze wie DSGVO und CCPA, wird WordPress voraussichtlich fortschrittlichere Verschlüsselungsverfahren und fein abgestufte Berechtigungssysteme integrieren. Die Zukunft bringt außerdem eine engere Verzahnung von cloudbasierten Sicherheitsdiensten und WordPress, wodurch Fernüberwachung, automatische Backups und sofortige Rollbacks für alle Website-Betreiber leichter zugänglich werden.
Diese Entwicklungen sind zu erwarten:
- KI-gestützte Bedrohungserkennung: Fortschrittliches maschinelles Lernen analysiert das Verhalten von Websites, um Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
- Blockchain-Integration: Die Blockchain sichert Inhaltsdatensätze, validiert Transaktionen und gewährleistet die Datenintegrität.
- Zero-Trust-Architektur: Authentifizierung und Verifizierung werden fortlaufend verlangt, nicht nur während der Anmeldung.
- Intelligentere Firewalls und Malware-Scanner: Cloudbasierte WAFs und Scanner aktualisieren sich automatisch mit neuen Bedrohungssignaturen.
- Fortschrittliche Verschlüsselungsverfahren: Verbesserte Methoden wie Ende-zu-Ende-Verschlüsselung und tokenbasierte Authentifizierung schützen Nutzerdaten.
- Automatisierte Incident Response: Sicherheitstools erkennen Bedrohungen, isolieren kompromittierte Dateien und stellen saubere Versionen selbstständig wieder her.
- Verbesserte Datenschutzfunktionen: Integrierte Tools helfen Website-Betreibern, Nutzerdaten im Einklang mit globalen Datenschutzgesetzen zu verwalten.
Diese Innovationen versprechen ein sichereres, intelligenteres und widerstandsfähigeres WordPress-Ökosystem, das den immer komplexeren Cyberbedrohungen der digitalen Zukunft standhält.
Die WordPress-Sicherheitslage 2025
Sprunghafter Anstieg der Schwachstellen
- 2024 wurden im WordPress-Ökosystem fast 8.000 neue Schwachstellen gemeldet, davon betrafen 96 % Plugins und 4 % Themes. Im WordPress-Core wurden nur sieben Schwachstellen gefunden.
- Das entspricht einem Anstieg von 34 % gegenüber den 5.947 im Jahr 2023 erfassten Schwachstellen und zeigt, wie wichtig proaktive Sicherheitsmaßnahmen zunehmend werden.
Ausnutzung ohne Authentifizierung
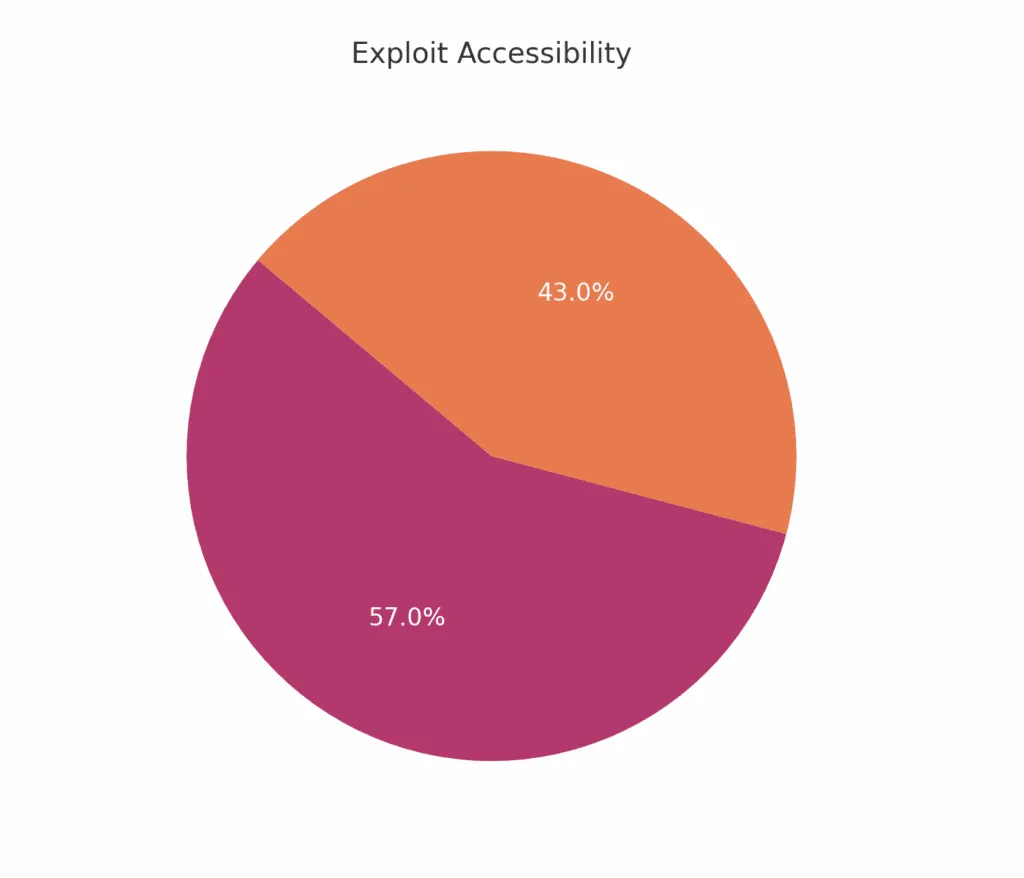
- Rund 43 % der 2024 entdeckten WordPress-Schwachstellen ließen sich ohne Authentifizierung ausnutzen – ein deutliches Zeichen, wie wichtig die Absicherung öffentlich zugänglicher Komponenten ist.
Häufige Angriffsvektoren
1. Cross-Site-Scripting (XSS)
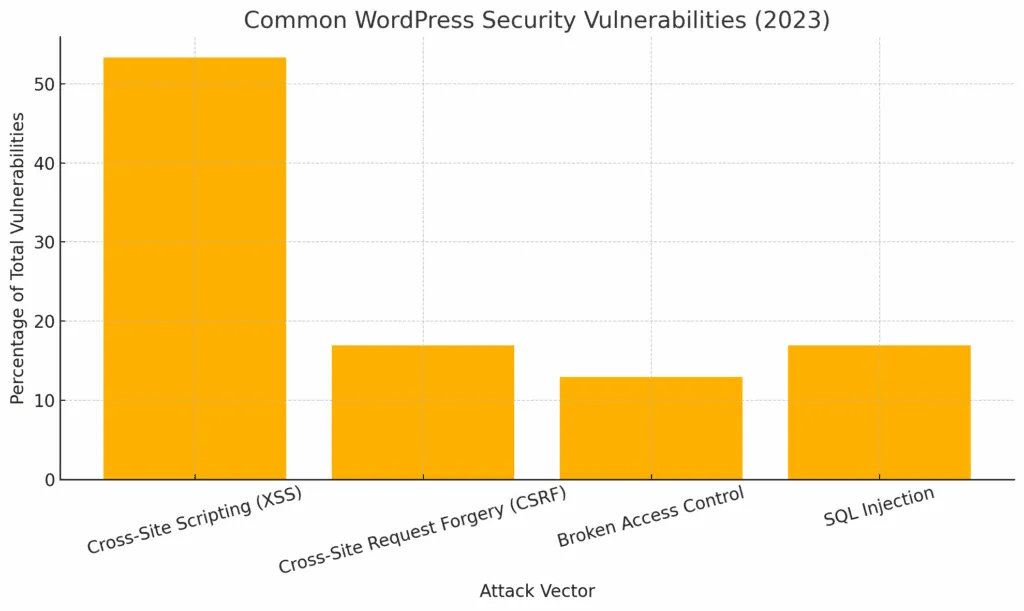
- XSS machte 2023 53,3 % aller neuen WordPress-Sicherheitslücken aus und war damit die häufigste Bedrohung.
2. Cross-Site Request Forgery (CSRF)
- CSRF-Schwachstellen machten 16,9 % der Gesamtzahl aus; über sie können Angreifer authentifizierte Nutzer zu unbeabsichtigten Aktionen verleiten.
3. Fehlerhafte Zugriffskontrolle
- Dieser Schwachstellentyp machte 12,9 % der gemeldeten Probleme aus und ermöglicht unbefugten Zugriff auf geschützte Bereiche.
4. SQL-Injection
- SQL-Injection-Schwachstellen sind zwar seltener, aber besonders gefährlich, weil sie ganze Datenbanken kompromittieren können.
Authentifizierung und Zugriffskontrolle
Zwei-Faktor-Authentifizierung (2FA)
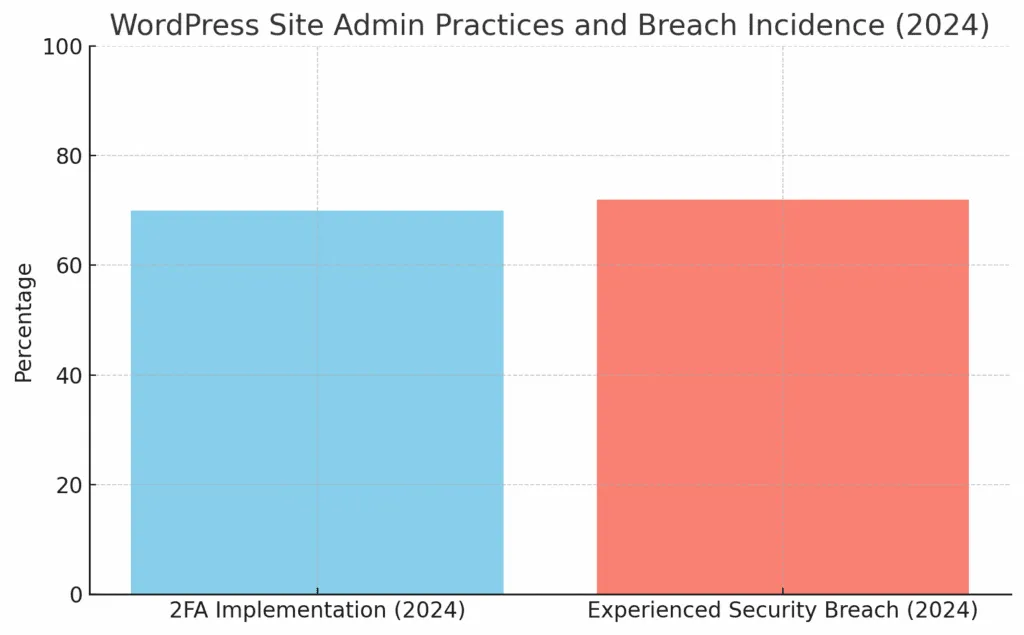
- Laut einer Umfrage aus dem Jahr 2024 hatten 70 % der WordPress-Administratoren 2FA eingeführt – ein positiver Trend hin zu sichereren Anmeldungen.
Verbreitung von Sicherheitsvorfällen
- Trotz gestiegenen Bewusstseins erlebten 72 % der WordPress-Websites mindestens einen Sicherheitsvorfall – ein Hinweis auf die Lücke zwischen Wissen und Umsetzung.
Wartung und Überwachung
Bedeutung regelmäßiger Updates
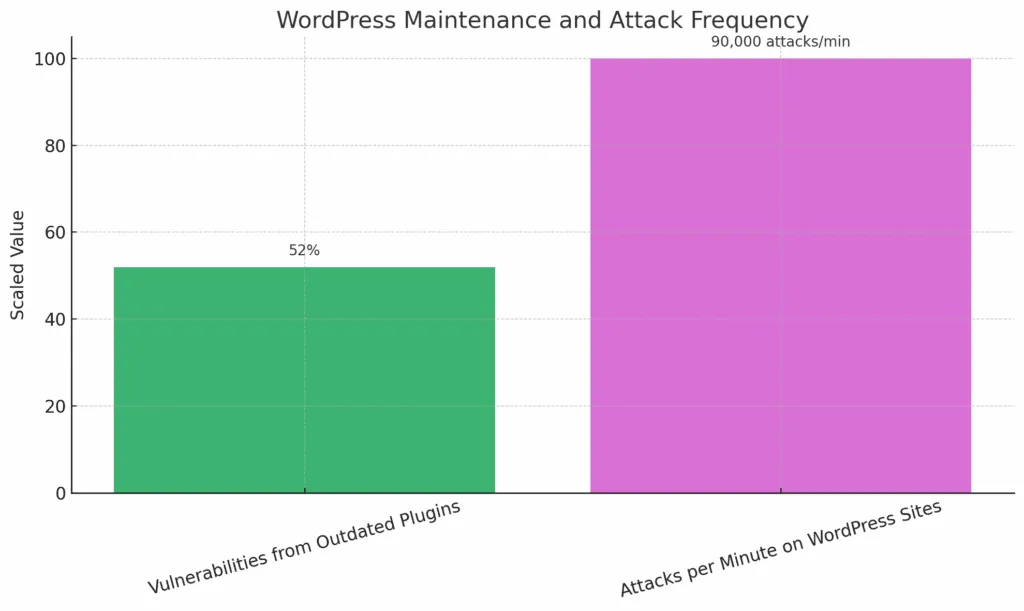
- Veraltete Plugins sind für 52 % der WordPress-Schwachstellen verantwortlich – ein klares Argument für zeitnahe Updates.
Häufigkeit von Angriffen
- WordPress-Websites sind rund 90.000 Angriffen pro Minute ausgesetzt – ein Beleg dafür, wie unerbittlich Cyberbedrohungen sind.
Die Schritte im Überblick, wenn Ihre Website gehackt wurde0 von 8 erledigt
Arbeiten Sie die Schritte der Reihe nach ab und haken Sie jeden einzeln ab.
Mit einem Engineer sprechenEmpfohlene Sicherheits-Plugins
Wordfence Security
Ein führendes Plugin für Firewall und Malware-Schutz. Wordfence kombiniert eine leistungsstarke Endpoint-Firewall mit einem Malware-Scanner, der speziell für WordPress entwickelt wurde. Es schützt Ihre Website vor unbefugtem Zugriff, überwacht den Live-Traffic und erkennt bösartige Aktivitäten in Echtzeit.
- Firewall-Schutz in Echtzeit
- Malware-Scan und -Bereinigung
- Live-Traffic-Überwachung
- Brute-Force-Schutz
SolidWP
Ideal, um WordPress und die Anmeldung abzusichern. SolidWP Security ist benutzerfreundlich und praxisnah und bietet vorkonfigurierte Tools, die Ihre Website gegen gängige Bedrohungen absichern. Das Plugin überwacht aktiv die Anmeldeaktivitäten und erkennt Dateiänderungen, um unbefugten Zugriff zu verhindern.
- Website-Härtung mit einem Klick
- Schutz vor Brute-Force-Logins
- Geplante Malware-Scans
- Dateiintegritätsprüfungen
WP Activity Log
WP Activity Log überwacht sämtliche Nutzeraktivitäten für Sicherheitsaudits. Das Plugin protokolliert jede Änderung an Ihrer Website und hilft Administratoren, die Aktionen der Nutzer im Griff zu behalten. Das ist nützlich für Audits, Fehlersuche und die Einhaltung regulatorischer Vorgaben.
- Detaillierte Aktivitätsprotokolle
- Sofortige Warnungen bei verdächtigem Verhalten
- Tools für die DSGVO-Konformität
- Multisite-Unterstützung
MalCare
Cloudbasierter Malware-Schutz mit automatischer Bereinigung. MalCare bietet schnelle, automatische Malware-Scans und -Entfernung, ohne Ihre Website auszubremsen. Durch den cloudbasierten Ansatz ist es ideal für alle, die einen zuverlässigen Schutz wünschen, um den sie sich nicht selbst kümmern müssen.
- Automatische Malware-Entfernung
- Keine Überlastung des Servers
- Überwachung in Echtzeit
- Bereinigung mit einem Klick
Sucuri Security
Ein Firewall- und CDN-Anbieter auf Enterprise-Niveau. Sucuri bietet Schutz auf Enterprise-Niveau durch seine cloudbasierte Firewall und ein globales CDN. Der Dienst scannt fortlaufend nach Malware, überwacht Blacklists und schirmt Ihre Website gegen DDoS-Angriffe und Eindringversuche ab.
- Globales CDN und DDoS-Abwehr
- Kontinuierliche Malware-Überwachung
- Integritätsprüfungen der Website
- Anpassbare Sicherheitsregeln
2025 ist die Absicherung Ihrer WordPress-Website nicht nur eine Empfehlung, sondern eine Notwendigkeit. Die digitale Landschaft entwickelt sich ständig weiter, und Cyberkriminelle nutzen immer raffiniertere Taktiken, um Schwachstellen von Websites auszunutzen. Website-Betreiber müssen erkennen, dass Sicherheit eine fortlaufende Aufgabe ist, die einen proaktiven und mehrschichtigen Ansatz erfordert. Regelmäßige Updates von WordPress-Core, Themes und Plugins sind erst der Anfang. Starke Authentifizierungsverfahren wie die Zwei-Faktor-Authentifizierung sowie komplexe, eindeutige Passwörter bilden die erste Verteidigungslinie gegen unbefugten Zugriff. Daneben gehören regelmäßige Backups, zuverlässiges Hosting mit integrierten Sicherheitsfunktionen und Firewalls, die bösartigen Traffic herausfiltern, zur unverzichtbaren Grundausstattung jedes Website-Betreibers.
Über diese grundlegenden Maßnahmen hinaus sind fortgeschrittene Techniken wie das Deaktivieren von XML-RPC, die Begrenzung von Anmeldeversuchen und die durchgängige Verschlüsselung aller Verbindungen per HTTPS entscheidend, um sich gegen gezieltere oder groß angelegte Angriffe zu verteidigen. Selbst mit allen Vorkehrungen ist keine Website vor Bedrohungen gefeit, deshalb ist ein klarer, umsetzbarer Incident-Response-Plan unerlässlich. Bei einem Hack oder Datenleck helfen schnelle Isolierung, Wiederherstellung aus sauberen Backups und systemweite Passwortänderungen, den Schaden zu begrenzen. Da künstliche Intelligenz, maschinelles Lernen und Blockchain die Zukunft der Cybersicherheit weiter prägen, wird es entscheidend sein, informiert und anpassungsfähig zu bleiben, um eine sichere WordPress-Umgebung zu erhalten. Mit grundlegenden und fortgeschrittenen Sicherheitspraktiken schützen Sie Ihre digitalen Werte und die Daten Ihrer Nutzer und bewahren das Vertrauen Ihrer Besucher in Ihre Website.
Bright Hosting bietet proaktive WordPress-Sicherheit, Scans in Echtzeit und standardmäßig gehärtete Konfigurationen. Erfahren Sie mehr über unser Managed WordPress Hosting.