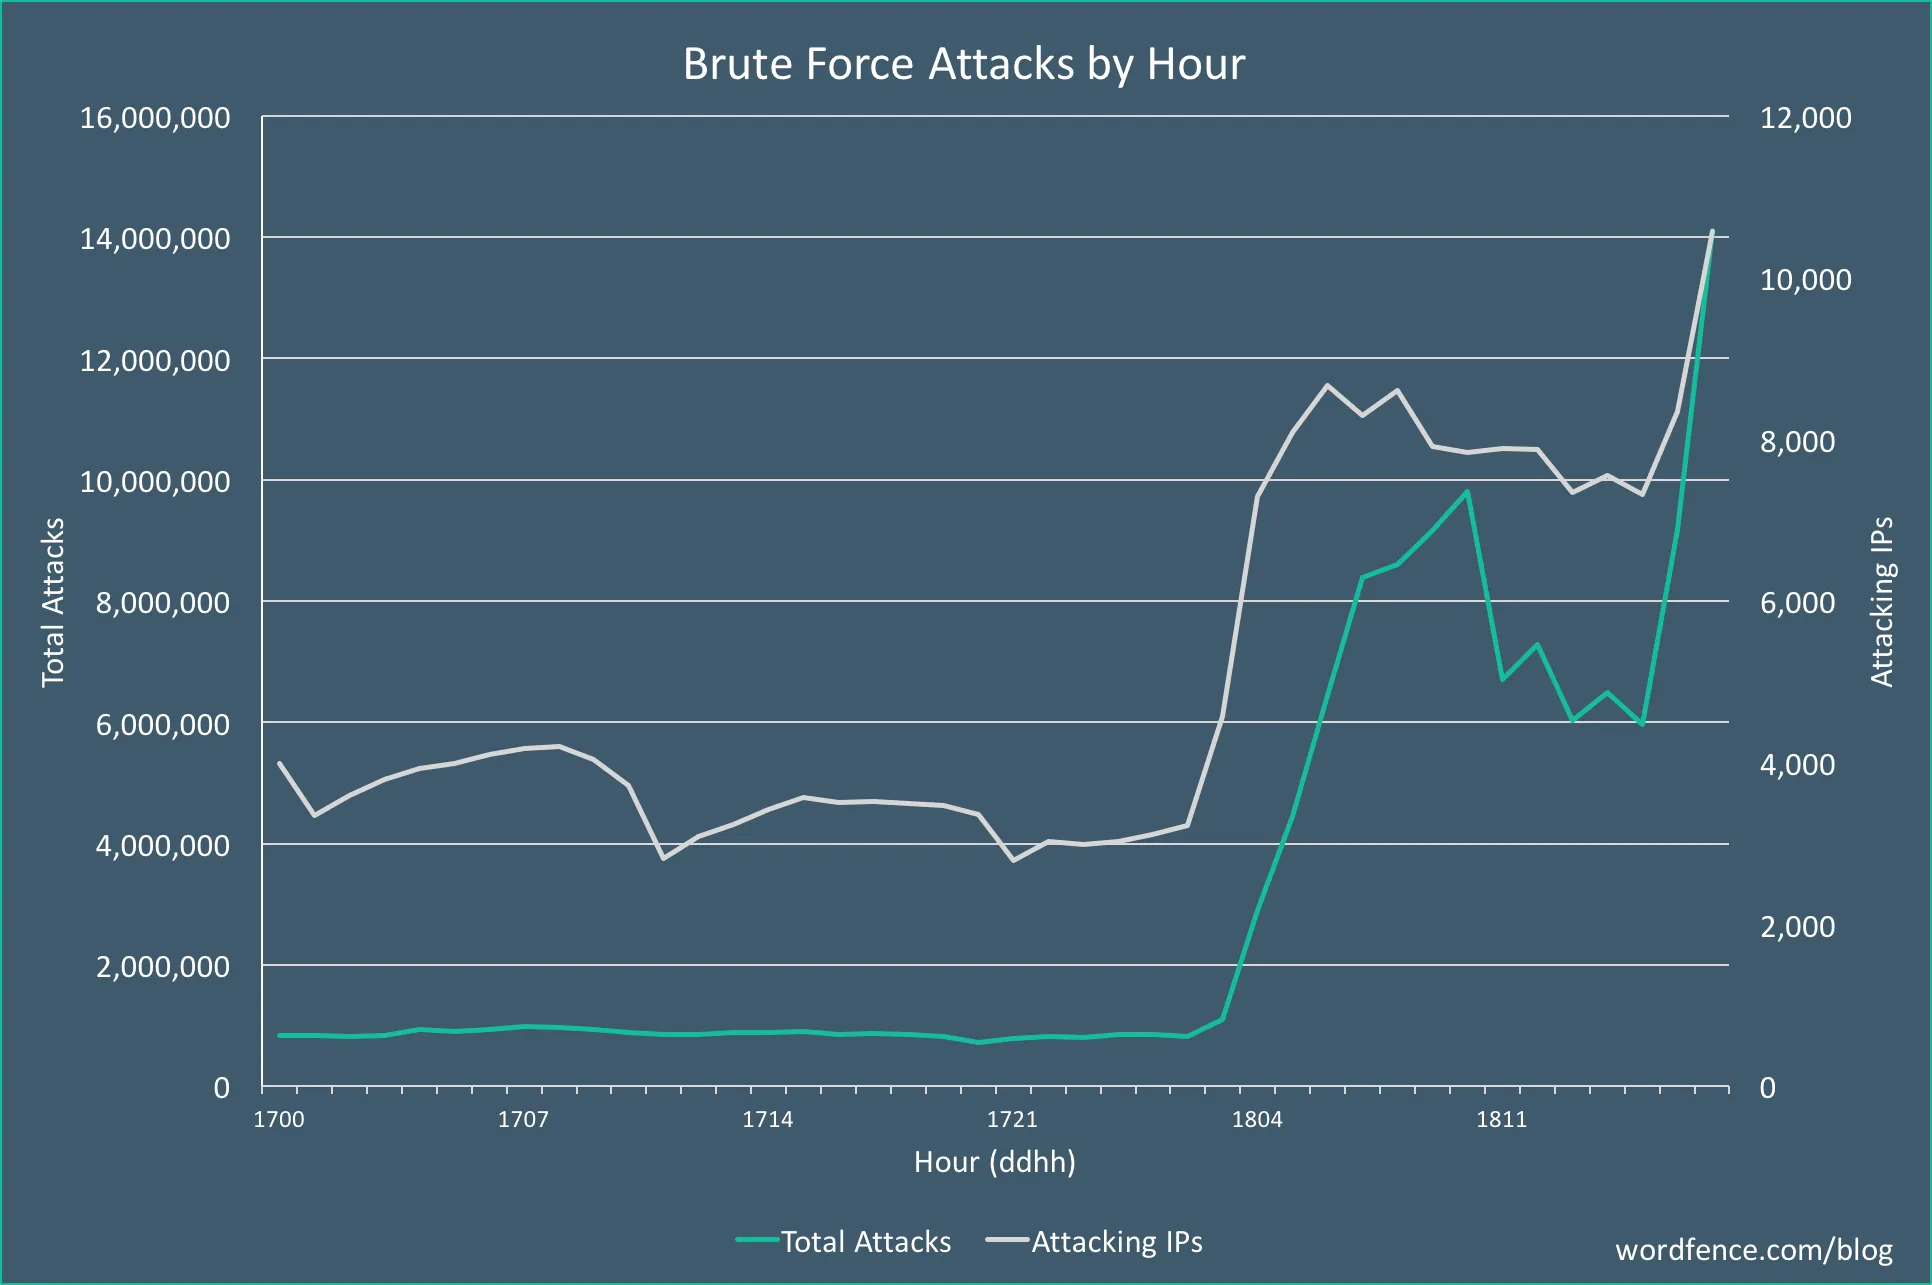
Solo en 2024, los ataques de fuerza bruta se dirigieron a más de 4,3 millones de sitios web WordPress al día (Wordfence). Al entrar en 2025, los protocolos de seguridad deben evolucionar al mismo ritmo que las amenazas. Esta guía ofrece estrategias prácticas, herramientas contrastadas y medidas proactivas para proteger su sitio WordPress.
¿Cuáles son los principales riesgos de seguridad para los sitios WordPress en 2025?
WordPress sigue siendo el sistema de gestión de contenidos más popular del mundo, lo que, por desgracia, lo convierte en un objetivo prioritario para los ciberdelincuentes. En 2025, el panorama de la seguridad se habrá vuelto más complejo: los atacantes recurren a la automatización basada en IA, a exploits de día cero y a tácticas de ingeniería social más sofisticadas. A medida que evoluciona la tecnología, también lo hacen las amenazas, y los sitios WordPress son especialmente vulnerables cuando no se mantienen de forma activa. Muchos propietarios de sitios descuidan la higiene básica de seguridad, que es la que impide que los hackers se infiltren en sus sitios web. Los ciberatacantes buscan constantemente debilidades que puedan explotar, ya sea un plugin sin parchear o un servidor mal configurado.
Las amenazas de seguridad más comunes para los sitios WordPress en 2025 incluyen problemas de larga data y vulnerabilidades emergentes. Cada uno de estos riesgos puede causar daños graves, desde el robo de datos hasta la caída total del sitio, y debe abordarse de forma proactiva:
- Plugins y temas desactualizados: son uno de los puntos de entrada más frecuentes para los hackers. Los desarrolladores suelen publicar parches para los problemas conocidos, pero los atacantes pueden explotar esas vulnerabilidades si se ignoran las actualizaciones.
- Contraseñas débiles: las contraseñas fáciles de adivinar o reutilizadas en varios sitios hacen que los ataques de fuerza bruta resulten muy eficaces. En 2025, las herramientas para descifrar contraseñas han avanzado, por lo que una buena higiene de contraseñas es aún más importante.
- Inyecciones de malware: el código malicioso puede ocultarse en sus archivos o en su base de datos y permitir a los hackers robar datos, redirigir a los usuarios o tomar el control total de su sitio.
- Ataques de cross-site scripting (XSS) e inyección SQL: estas vulnerabilidades de inyección de código permiten a los hackers manipular el comportamiento de su sitio web, extraer datos confidenciales o alterar su contenido.
- API e integraciones sin proteger: a medida que los sitios WordPress se integran cada vez más con servicios y API de terceros, los endpoints sin proteger se han convertido en un vector de amenaza creciente.
Comprender estos riesgos es el primer paso para mitigarlos. Al mantenerse informados y aplicar estrategias de seguridad por capas, los propietarios de sitios WordPress pueden reducir su exposición y reforzar sus defensas frente a estos desafíos modernos.
¿Por qué es importante utilizar protocolos de seguridad sólidos?
En 2025, no se puede exagerar la importancia de contar con protocolos de seguridad sólidos para los sitios web WordPress. Con ciberataques cada vez más automatizados e impulsados por IA, una sola vulnerabilidad puede tener consecuencias enormes. Los protocolos de seguridad sólidos actúan como primera línea de defensa frente a estas amenazas en constante evolución. Evitan que la infraestructura de su sitio, los datos de sus clientes y la reputación de su empresa se vean comprometidos. Una brecha puede exponer datos confidenciales y dejar su sitio inoperativo, con un tiempo de inactividad considerable y pérdidas económicas. Aplicar prácticas de seguridad robustas garantiza que su sitio web siga siendo fiable, funcional y resiliente, factores clave para mantener la confianza de los usuarios y la continuidad del negocio.
Además, los organismos reguladores de todo el mundo aplican leyes de protección de datos y privacidad más estrictas, como el RGPD en Europa y marcos similares en otros países. Esto convierte la seguridad en una obligación legal, no solo en una cuestión técnica. No proteger su sitio WordPress podría acarrear sanciones costosas, demandas y daños irreversibles a su marca.
Las razones principales para utilizar protocolos de seguridad sólidos son:
- Proteger los datos de los usuarios: los sitios web WordPress suelen gestionar información personal, como nombres, correos electrónicos, datos de pago y credenciales de acceso. Cifrar estos datos y almacenarlos de forma segura ayuda a prevenir el robo de identidad y el fraude.
- Preservar la integridad del sitio web: un sitio comprometido puede tener contenido alterado, funciones rotas o código malicioso oculto que perjudica a los usuarios y al posicionamiento en buscadores.
- Evitar la pérdida de reputación: las brechas de seguridad pueden hacerse públicas, dañar la confianza de los clientes y, en última instancia, perjudicar la credibilidad y la rentabilidad de su empresa.
- Garantizar el cumplimiento legal: unas medidas de seguridad sólidas ayudan a cumplir las obligaciones legales de proteger los datos de los usuarios y a responder adecuadamente en caso de brecha.
- Evitar el tiempo de inactividad y las pérdidas económicas: los ataques que dejan su sitio fuera de línea pueden costarle ingresos, sobre todo en negocios de comercio electrónico y de servicios.
¿Cómo puede reforzar la seguridad de su sitio web WordPress?
Reforzar la seguridad de su sitio web WordPress requiere un enfoque integral que abarque todos los aspectos del entorno de su sitio, desde el hosting hasta los controles de acceso de los usuarios. Elegir un proveedor de hosting seguro y fiable es fundamental, porque el proveedor adecuado puede ofrecer protecciones integradas esenciales, como actualizaciones automáticas, análisis de malware y firewall. Los planes de hosting gestionado de WordPress suelen incluir estas funciones de seguridad como parte del servicio, lo que reduce el riesgo de vulnerabilidades derivadas de software desactualizado o errores de configuración. Además, mantener actualizados el núcleo de WordPress, los temas y los plugins es fundamental, ya que estas actualizaciones suelen corregir agujeros de seguridad que los hackers explotan activamente. Mantener el software de su sitio con regularidad reduce el margen de oportunidad para que los atacantes obtengan acceso no autorizado a través de debilidades conocidas.
Más allá del hosting y las actualizaciones, implantar métodos de autenticación sólidos es vital para impedir inicios de sesión no autorizados. Usar contraseñas complejas y únicas para cada usuario y activar la autenticación de dos factores (2FA) reduce el riesgo de ataques de fuerza bruta y de relleno de credenciales. Además, hacer copias de seguridad de su sitio web con regularidad le permite restaurarlo rápidamente y con mínimas interrupciones en caso de brecha o pérdida accidental de datos.
Las mejores prácticas clave para reforzar la seguridad de WordPress incluyen:
1. Elija un hosting seguro
Elegir un proveedor de hosting fiable y seguro es uno de los primeros pasos más importantes para proteger su sitio web WordPress. El entorno de hosting es la base sobre la que funciona todo su sitio. Si esta capa es débil o está mal gestionada, su sitio puede quedar expuesto a ataques independientemente de las demás medidas de seguridad que aplique. Los proveedores de hosting gestionado de WordPress suelen tomarse la seguridad en serio y ofrecen servicios especializados adaptados a WordPress, como actualizaciones automáticas, análisis de malware y monitorización activa de amenazas. Estos proveedores suelen mantener configuraciones de servidor reforzadas para minimizar los riesgos de seguridad y que su sitio funcione sin problemas.
Además, muchos proveedores seguros incluyen firewalls integrados que filtran el tráfico sospechoso antes de que llegue a su sitio web, lo que reduce las posibilidades de ataques de fuerza bruta o de denegación de servicio. Otra característica clave de un buen proveedor de hosting es la inclusión de certificados SSL gratuitos, que cifran los datos transferidos entre sus visitantes y su sitio y protegen información confidencial como credenciales de acceso y datos de pago.
Los proveedores de hosting seguro suelen ofrecer las siguientes funciones para reforzar la seguridad de WordPress:
- Actualizaciones y parches automáticos de software Garantizan que su servidor y su software WordPress ejecuten siempre las versiones más recientes y seguras, sin intervención manual.
- Firewalls de aplicaciones web (WAF) Filtran el tráfico malicioso y bloquean patrones de ataque comunes, como la inyección SQL, el cross-site scripting (XSS) y los intentos de inicio de sesión por fuerza bruta.
- Certificados SSL gratuitos Cifran la comunicación entre su sitio web y sus visitantes y protegen datos confidenciales, como contraseñas e información personal, frente a interceptaciones.
- Análisis y eliminación de malware Analizan con regularidad los archivos de su sitio web en busca de código malicioso y le avisan o eliminan automáticamente las amenazas.
- Refuerzo del servidor y configuraciones de seguridad Aplican las mejores prácticas de seguridad a nivel de servidor, como desactivar servicios innecesarios y limitar el acceso a archivos críticos, lo que reduce los posibles vectores de ataque.
- Monitorización y soporte de seguridad 24/7 Ofrecen vigilancia continua y asistencia experta para responder rápidamente a cualquier incidente o vulnerabilidad de seguridad.
2. Mantenga actualizados el núcleo de WordPress, los temas y los plugins
Actualizar con regularidad el núcleo de WordPress, los temas y los plugins es una de las formas más básicas y, a la vez, más eficaces de mantener un sitio web seguro. Cada actualización suele incluir parches de seguridad críticos que corrigen vulnerabilidades descubiertas desde la versión anterior. Los hackers explotan con frecuencia estas vulnerabilidades conocidas de las versiones desactualizadas para obtener acceso no autorizado, inyectar malware o interrumpir el funcionamiento del sitio. Descuidar las actualizaciones deja su sitio expuesto y aumenta drásticamente el riesgo de que un ataque tenga éxito.
Además de las correcciones de seguridad, las actualizaciones pueden mejorar el rendimiento, añadir nuevas funciones y garantizar la compatibilidad con los estándares web más recientes. Es fundamental adoptar una rutina de actualización constante y, cuando sea posible, probar las actualizaciones en un entorno de staging antes de aplicarlas al sitio en producción para evitar posibles conflictos. Muchos proveedores de hosting gestionado y plugins de seguridad para WordPress ofrecen opciones de actualización automática que simplifican este proceso y reducen las posibilidades de errores humanos o retrasos. Ser proactivo con las actualizaciones es fundamental para proteger su sitio WordPress en 2025 y más allá.
Las razones principales y las mejores prácticas para mantenerlo todo actualizado son:
- Corregir vulnerabilidades conocidas Las actualizaciones suelen incluir correcciones de seguridad para fallos que los hackers atacan activamente.
- Mejorar el rendimiento y la estabilidad del sitio Las nuevas versiones pueden mejorar los tiempos de carga, corregir errores y aumentar la compatibilidad con el servidor o el software.
- Garantizar la compatibilidad de plugins y temas Las actualizaciones hacen que todos los componentes del sitio funcionen bien juntos y evitan caídas o errores.
- Usar actualizaciones automáticas cuando sea posible Automatizar las actualizaciones ayuda a no perderse nunca parches esenciales, sobre todo en las versiones menores.
- Hacer un backup antes de actualizar Cree siempre una copia de seguridad completa del sitio antes de aplicar actualizaciones para protegerse frente a posibles problemas.
- Probar las actualizaciones en un sitio de staging En sitios grandes o configuraciones complejas, pruebe las actualizaciones en un entorno de staging duplicado para detectar conflictos a tiempo.
- Mantenerse informado sobre las alertas de seguridad Siga blogs de seguridad de WordPress o boletines fiables para estar al día de las vulnerabilidades críticas que requieren una acción inmediata.
3. Utilice métodos de autenticación sólidos
Proteger la página de inicio de sesión de WordPress con métodos de autenticación sólidos es esencial para impedir el acceso no autorizado y reducir el riesgo de ataques de fuerza bruta y de relleno de credenciales. Aunque el nombre de usuario y la contraseña son la forma más común de iniciar sesión, depender solo de las contraseñas, sobre todo si son débiles o reutilizadas, deja su sitio expuesto. Adoptar mecanismos de autenticación multicapa que verifiquen la identidad de los usuarios con algo más que una contraseña es vital para mejorar notablemente la seguridad. La autenticación de dos factores (2FA) es hoy una de las herramientas más eficaces. Exige que los usuarios aporten una segunda forma de verificación, como un código temporal enviado a su teléfono o generado por una aplicación, además de su contraseña. Este paso adicional reduce drásticamente las posibilidades de que un atacante obtenga acceso, incluso si de algún modo consigue o adivina la contraseña.
Además de la 2FA, fomentar contraseñas sólidas y únicas para todas las cuentas es fundamental. Los gestores de contraseñas ayudan a los usuarios a generar y almacenar de forma segura contraseñas complejas, lo que elimina la tentación de reutilizar contraseñas simples o predecibles. En conjunto, estas prácticas de autenticación sólidas forman una barrera robusta frente a los ataques habituales contra el área de inicio de sesión de WordPress, que sigue siendo uno de los principales puntos de entrada para los hackers.
Las mejores prácticas clave incluyen:
- Usar la autenticación de dos factores (2FA) Añada un paso de verificación adicional que exija un código de una aplicación de autenticación, un SMS o un token físico.
- Exigir contraseñas sólidas y únicas Requiera contraseñas que combinen mayúsculas y minúsculas, números y caracteres especiales.
- Usar gestores de contraseñas Herramientas como LastPass, 1Password o Bitwarden generan y almacenan contraseñas complejas de forma segura.
- Limitar los intentos de inicio de sesión Bloquee o ralentice los fallos de inicio de sesión repetidos para frenar los ataques de fuerza bruta.
- Activar las notificaciones de inicio de sesión Avise a los usuarios o administradores cuando se detecte una actividad de inicio de sesión inusual.
- Desactivar el nombre de usuario predeterminado "admin" Evite nombres de usuario predecibles, que son un objetivo habitual de los hackers.
- Considerar la autenticación sin contraseña Los métodos emergentes, como los enlaces mágicos o la verificación biométrica, ofrecen alternativas seguras.
- Revisar las cuentas de usuario con regularidad Elimine o actualice las cuentas inactivas u obsoletas para minimizar los posibles puntos de acceso.
4. Haga copias de seguridad de su sitio web con regularidad
Por muy sólidas que sean sus medidas de seguridad, siempre existe el riesgo de que su sitio WordPress se vea comprometido por un hackeo, un fallo del servidor o un error accidental. Por eso las copias de seguridad periódicas son indispensables en su estrategia de seguridad web. Los backups son su red de seguridad: le permiten restaurar rápidamente su sitio web a un estado correcto conocido si algo sale mal. Un proceso de backup fiable garantiza que no pierda contenido crítico, datos de clientes ni ajustes de configuración, cuya recuperación puede ser costosa y llevar mucho tiempo. Es fundamental automatizar las copias de seguridad para que se realicen con frecuencia, idealmente a diario o cada semana, según la frecuencia con la que cambie el contenido de su sitio web.
Además, los backups deben almacenarse de forma segura fuera del servidor o en la nube para no perderlos si el propio servidor se ve comprometido. Disponer de varias copias de seguridad y probar periódicamente el proceso de restauración le ayudará a recuperarse de un desastre con un tiempo de inactividad o una pérdida de datos mínimos. En resumen, los backups aportan tranquilidad y una alternativa de recuperación crítica en su plan de seguridad de WordPress.
Las mejores prácticas clave para las copias de seguridad del sitio web incluyen:
- Programar backups automáticos con regularidad Automatice las copias de seguridad para que se ejecuten a diario o cada semana, según la frecuencia con la que se actualice su sitio.
- Almacenar los backups fuera del servidor Para protegerse frente a fallos del servidor, guarde copias en servicios de almacenamiento en la nube como Google Drive, Dropbox o Amazon S3.
- Incluir todos los archivos y bases de datos del sitio Asegúrese de que los backups cubran los archivos del núcleo de WordPress, los temas, los plugins, los archivos multimedia subidos y la base de datos.
- Probar periódicamente la restauración de backups Verifique con regularidad que las copias de seguridad se pueden restaurar correctamente y sin errores.
- Usar plugins o servicios de backup fiables Elija herramientas bien valoradas, como UpdraftPlus, BackupBuddy o BlogVault.
- Conservar varias versiones de backup Mantenga varias copias de seguridad para recuperarse de problemas causados por cambios recientes o por malware.
- Proteger los archivos de backup Cifre los archivos de copia de seguridad y restrinja el acceso para impedir su obtención no autorizada.
- Tener un plan de recuperación claro Conozca los pasos para restaurar su sitio rápidamente y minimizar el tiempo de inactividad durante un incidente.
5. Implemente un firewall de aplicaciones web (WAF)
Un firewall de aplicaciones web (WAF) es una línea de defensa fundamental para su sitio web WordPress. Supervisa y filtra el tráfico entrante antes de que llegue a su servidor. A diferencia de los firewalls tradicionales, que solo bloquean el acceso no autorizado a nivel de red, un WAF protege las aplicaciones web inspeccionando las solicitudes HTTP y bloqueando la actividad maliciosa dirigida a las vulnerabilidades de la aplicación. Esta protección proactiva ayuda a prevenir ataques habituales como la inyección SQL, el cross-site scripting (XSS), los intentos de inicio de sesión por fuerza bruta y otros exploits sofisticados.
Al implantar un WAF, reduce de forma efectiva la superficie de ataque expuesta a hackers y bots automatizados, lo que ayuda a mantener la disponibilidad y la integridad de su sitio web. Muchos proveedores de hosting gestionado de WordPress incluyen funciones de WAF, y también es posible integrar en su sitio soluciones WAF de terceros y plugins de seguridad populares. Configurar correctamente el WAF permite equilibrar la seguridad sin interferir con el tráfico legítimo de los usuarios ni con el funcionamiento del sitio.
Las ventajas clave y las mejores prácticas al usar un WAF incluyen:
- Filtrar el tráfico malicioso antes de que llegue a su servidor Bloquea las solicitudes dañinas y los bots que intentan explotar vulnerabilidades del núcleo de WordPress, los temas o los plugins.
- Proteger frente a vectores de ataque comunes Mitiga los riesgos de inyección SQL, cross-site scripting (XSS), falsificación de solicitudes entre sitios (CSRF) y ataques de inicio de sesión por fuerza bruta.
- Reducir la carga del servidor y mejorar el rendimiento Un WAF puede aliviar la presión sobre sus recursos de hosting al detener pronto el tráfico malicioso, lo que mejora la velocidad y la fiabilidad del sitio.
- Integrarse con los plugins de seguridad existentes Muchos WAF funcionan bien junto a plugins de seguridad como Wordfence o Sucuri y ofrecen protección por capas.
- Personalizar las reglas de seguridad Los WAF avanzados permiten adaptar las reglas a las necesidades y los patrones de tráfico de su sitio.
- Supervisar y registrar la actividad sospechosa Un buen WAF ofrece registros y alertas detallados que le ayudan a identificar intentos de ataque y a responder con rapidez.
- Implantarlo a nivel de DNS o de aplicación Los WAF pueden estar en la nube (funcionando a nivel de DNS) o instalarse como plugins, lo que le da flexibilidad según su configuración.
- Mantener actualizadas las reglas del WAF Actualice periódicamente los conjuntos de reglas del WAF para defenderse de amenazas recién descubiertas y de técnicas de ataque en evolución.
6. Supervise y audite su sitio web
Supervisar y auditar con regularidad su sitio web WordPress es esencial para mantener una postura de seguridad sólida. Incluso las mejores medidas de seguridad pueden pasar por alto amenazas nuevas o en evolución, por lo que la vigilancia continua es clave. Al supervisar activamente la actividad de su sitio, puede detectar pronto comportamientos sospechosos, como intentos de inicio de sesión inusuales, cambios en los archivos del núcleo o picos de tráfico inesperados, que pueden indicar un ataque en curso o un intento de ataque. Las auditorías de seguridad periódicas le ayudan a identificar vulnerabilidades antes que los atacantes, para que pueda corregir las debilidades de forma proactiva.
Muchos plugins de seguridad para WordPress ofrecen funciones integradas de supervisión y auditoría, como alertas en tiempo real, comprobaciones de integridad de archivos y análisis de vulnerabilidades. Combinando herramientas automatizadas con revisiones manuales, puede garantizar una supervisión completa del estado de seguridad de su sitio web. En definitiva, este proceso continuo protege su sitio frente a brechas, ayuda a mantener la confianza de sus usuarios y preserva su reputación en línea.
Las prácticas esenciales que debe incluir en su rutina de supervisión y auditoría del sitio web son:
- Activar alertas de seguridad en tiempo real Reciba notificaciones inmediatas de actividad sospechosa, como intentos fallidos de inicio de sesión, cambios en archivos o detección de malware.
- Realizar análisis de vulnerabilidades periódicos Use plugins de seguridad o servicios externos para buscar vulnerabilidades conocidas en el núcleo de WordPress, los plugins y los temas.
- Supervisar la actividad de inicio de sesión Controle los intentos de inicio de sesión, sobre todo los fallidos, para detectar ataques de fuerza bruta o intentos de acceso no autorizado.
- Comprobar la integridad de los archivos Compare los archivos del núcleo de WordPress y los personalizados con versiones limpias para detectar modificaciones no autorizadas.
- Revisar las cuentas y los permisos de usuario Audite con regularidad los roles y niveles de acceso de los usuarios para asegurarse de que no existan cuentas innecesarias o comprometidas.
- Analizar los patrones de tráfico Identifique picos o fuentes de tráfico inusuales que puedan indicar ataques DDoS o bots maliciosos dirigidos a su sitio.
- Mantener registros detallados Conserve registros de todas las acciones importantes y revíselos periódicamente en busca de anomalías.
- Programar auditorías de seguridad manuales Además de las herramientas automatizadas, revise manualmente los ajustes y las configuraciones de seguridad de su sitio.
- Probar los procedimientos de backup y recuperación Pruebe con regularidad sus copias de seguridad para confirmar que están completas y que se pueden restaurar rápidamente.
¿Qué técnicas de seguridad avanzadas existen para WordPress?
Aunque las prácticas básicas de seguridad son esenciales, los usuarios y desarrolladores de WordPress con experiencia deberían plantearse técnicas de seguridad más avanzadas para reducir aún más el riesgo de ataques. Estas medidas van más allá del uso habitual de plugins y requieren cierta configuración a nivel de servidor o de código. Una de ellas es desactivar el listado de directorios, que oculta al público la estructura de archivos de su sitio web. Si se deja activado, los atacantes pueden recorrer sus directorios y descubrir archivos confidenciales que revelen información valiosa sobre su sistema o sus plugins. Del mismo modo, es fundamental desactivar funciones que no se usan, como XML-RPC, ya que este protocolo puede explotarse para ataques DDoS a gran escala e inicios de sesión por fuerza bruta. Si su sitio web no depende de él para servicios como Jetpack o la publicación remota, lo mejor es desactivarlo por completo.
Además de estas configuraciones técnicas, algunas estrategias mejoran la forma en que su sitio gestiona el tráfico entrante y los inicios de sesión. Por ejemplo, limitar los intentos de inicio de sesión puede reducir notablemente el riesgo de ataques de fuerza bruta. Al bloquear los inicios de sesión fallidos repetidos desde una misma dirección IP, impide que los bots sigan adivinando contraseñas. Forzar HTTPS en todo el sitio es otro paso crucial.
Estas son varias técnicas avanzadas que debería considerar:
- Desactivar el listado de directorios Impida que los atacantes vean la estructura de archivos de su sitio desactivando la navegación por directorios en su archivo .htaccess o en los archivos de configuración del servidor.
- Limitar los intentos de inicio de sesión Bloquee los intentos de inicio de sesión repetidos desde la misma dirección IP para prevenir ataques de fuerza bruta. Muchos plugins de seguridad facilitan su configuración.
- Usar HTTPS en todas partes Fuerce HTTPS en todas las páginas del sitio para garantizar una comunicación cifrada y proteger las credenciales de los usuarios y las transacciones confidenciales.
- Desactivar XML-RPC Salvo que alguna herramienta concreta lo requiera, desactive XML-RPC para evitar su explotación mediante ataques DDoS o intentos de fuerza bruta.
- Restringir el acceso a los archivos wp-config.php y .htaccess Estos archivos contienen ajustes confidenciales y deben ser inaccesibles para cualquiera que no tenga el acceso adecuado al servidor.
- Implantar una lista blanca de IP para el acceso de administración Limite el acceso al área wp-admin a direcciones IP concretas para mantener fuera a usuarios desconocidos o no autorizados.
- Usar cabeceras Content Security Policy (CSP) Defina qué orígenes pueden cargar scripts y contenido en su sitio para protegerse de los ataques XSS.
Al adoptar estas técnicas avanzadas, los administradores de WordPress pueden reforzar notablemente sus sitios web y reducir la superficie de ataque disponible para los hackers.
¿Cómo debe responder si hackean su sitio web WordPress?
Si hackean su sitio web WordPress, el primer paso, y el más importante, es mantener la calma y actuar con rapidez. El tiempo es crucial para contener la brecha y minimizar los posibles daños. Empiece por aislar el sitio web comprometido. Para ello, puede desconectar el sitio o ponerlo en modo de mantenimiento para que los visitantes no queden expuestos a contenido dañino. Durante este tiempo, también debe avisar a su proveedor de hosting. Muchos proveedores ofrecen servicios de limpieza de malware o pueden ayudar a poner su sitio en cuarentena para evitar que la infección se extienda a otros sitios del mismo servidor. También es recomendable realizar un análisis completo con un plugin de seguridad de confianza para identificar el origen y el alcance de la brecha.
Una vez contenida la brecha, debe centrarse en la recuperación y en la prevención futura. Si dispone de un backup reciente del sitio web, restáurelo a un punto anterior al hackeo. Así se asegura de trabajar desde una base limpia. Si no hay copias de seguridad disponibles, puede que necesite la ayuda de un profesional para eliminar manualmente el código malicioso. Una vez restaurado el sitio, cambie de inmediato todas las contraseñas de usuario, sobre todo las de las cuentas de administrador, el acceso FTP, la base de datos y las credenciales de cPanel. A continuación, actualice todos los plugins, temas y archivos del núcleo de WordPress desactualizados para corregir las vulnerabilidades conocidas.
Este es un resumen de los pasos que debe seguir si hackean su sitio:
- Aislar el hackeo Desconecte su sitio web o póngalo en modo de mantenimiento para evitar más daños y proteger a sus visitantes.
- Avisar a su proveedor de hosting Póngase en contacto con su proveedor de hosting para informarle de la brecha. Es posible que le ayude a eliminar el malware o que suspenda temporalmente el acceso a su servidor por seguridad.
- Buscar malware Use plugins de seguridad de confianza (como Wordfence, Sucuri o iThemes Security) para realizar un análisis completo de malware y de integridad de archivos.
- Restaurar desde un backup Si dispone de una copia de seguridad limpia y reciente, restaure su sitio web al estado anterior a la brecha.
- Cambiar todas las contraseñas Restablezca todas las contraseñas de los usuarios administradores, las cuentas de hosting, FTP, las bases de datos MySQL e incluso las cuentas de correo electrónico asociadas al sitio web.
- Actualizarlo todo Asegúrese de que el núcleo de WordPress, los plugins y los temas estén actualizados a sus últimas versiones para corregir las vulnerabilidades conocidas.
- Auditar usuarios y permisos Compruebe si hay usuarios no autorizados y elimine las cuentas sospechosas. Asegúrese de que los roles y permisos estén correctamente asignados.
- Vigilar si surgen más problemas Supervise su sitio web en busca de actividad inusual y considere configurar alertas para futuras amenazas.
Siguiendo estos pasos de forma metódica, podrá recuperar el control de su sitio web y prevenir incidentes similares en el futuro.
¿Cómo será el futuro de la seguridad de WordPress en 2025?
A medida que avanza la tecnología, también lo hacen los métodos de los ciberdelincuentes. En 2025, la seguridad de WordPress pasará de la protección reactiva a sistemas de defensa proactivos e inteligentes. La integración de la inteligencia artificial (IA) y el aprendizaje automático (ML) se está convirtiendo en estándar en los plugins de seguridad, lo que permite detectar anomalías en tiempo real, clasificar automáticamente las amenazas y aplicar contramedidas inmediatas frente a comportamientos sospechosos. Estos sistemas pueden aprender de los patrones de ataque globales, lo que permite a los sitios WordPress adaptarse y defenderse incluso antes de que se exploten las vulnerabilidades. El auge de los marcos de seguridad de confianza cero (zero trust) también influye en la arquitectura de WordPress, con énfasis en la verificación y la autenticación en todos los niveles, no solo en el inicio de sesión.
Además, cada vez se presta más atención a las tecnologías descentralizadas e inalterables, como blockchain. Blockchain puede almacenar backups, gestionar registros de acceso o incluso proteger información confidencial de los usuarios mediante registros inmutables. Con la creciente demanda de privacidad y cumplimiento normativo, sobre todo en virtud de leyes como el RGPD y la CCPA, es probable que WordPress incorpore técnicas de cifrado de datos más avanzadas y sistemas de permisos de usuario más granulares. El futuro también traerá una integración más estrecha entre los servicios de seguridad en la nube y WordPress, lo que hará que la supervisión remota, los backups automáticos y las reversiones instantáneas sean más accesibles para todos los propietarios de sitios web.
Las principales novedades que cabe esperar son:
- Detección de amenazas con IA: el aprendizaje automático avanzado analizará el comportamiento de los sitios web para detectar amenazas y responder a ellas en tiempo real.
- Integración de blockchain: blockchain protegerá los registros de contenido, validará transacciones y garantizará la integridad de los datos.
- Arquitectura de confianza cero: la autenticación y la verificación se exigirán de forma continua, no solo durante el inicio de sesión.
- Firewalls y escáneres de malware más inteligentes: los WAF y escáneres en la nube se actualizarán automáticamente con nuevas firmas de amenazas.
- Técnicas de cifrado avanzadas: métodos mejorados, como el cifrado de extremo a extremo y la autenticación basada en tokens, protegerán los datos de los usuarios.
- Respuesta automatizada a incidentes: las herramientas de seguridad detectarán amenazas, aislarán los archivos comprometidos y restaurarán versiones limpias de forma autónoma.
- Mejores funciones de cumplimiento de privacidad: herramientas integradas ayudarán a los propietarios de sitios a gestionar los datos de los usuarios conforme a las leyes de privacidad de todo el mundo.
Estas innovaciones prometen un ecosistema WordPress más seguro, inteligente y resiliente, capaz de resistir las ciberamenazas cada vez más complejas del futuro digital.
Panorama de la seguridad de WordPress en 2025
Aumento de las vulnerabilidades
- En 2024 se notificaron casi 8000 nuevas vulnerabilidades en el ecosistema WordPress: el 96 % afectaba a plugins y el 4 % a temas. Solo se encontraron siete vulnerabilidades en el núcleo de WordPress.
- Esto supone un aumento del 34 % respecto a las 5947 vulnerabilidades registradas en 2023, lo que pone de relieve la creciente necesidad de medidas de seguridad proactivas.
Explotación sin autenticación
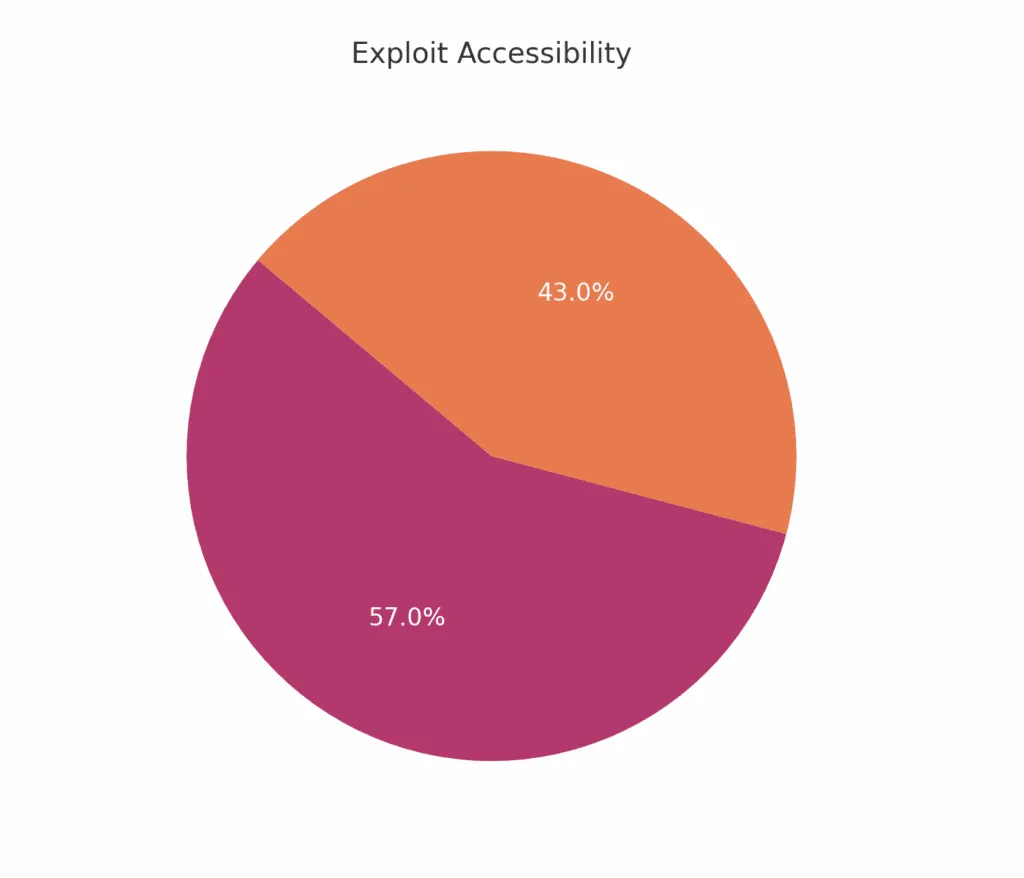
- Aproximadamente el 43 % de las vulnerabilidades de WordPress descubiertas en 2024 podían explotarse sin autenticación, lo que subraya la importancia de proteger los componentes accesibles públicamente.
Vectores de ataque comunes
1. Cross-site scripting (XSS)
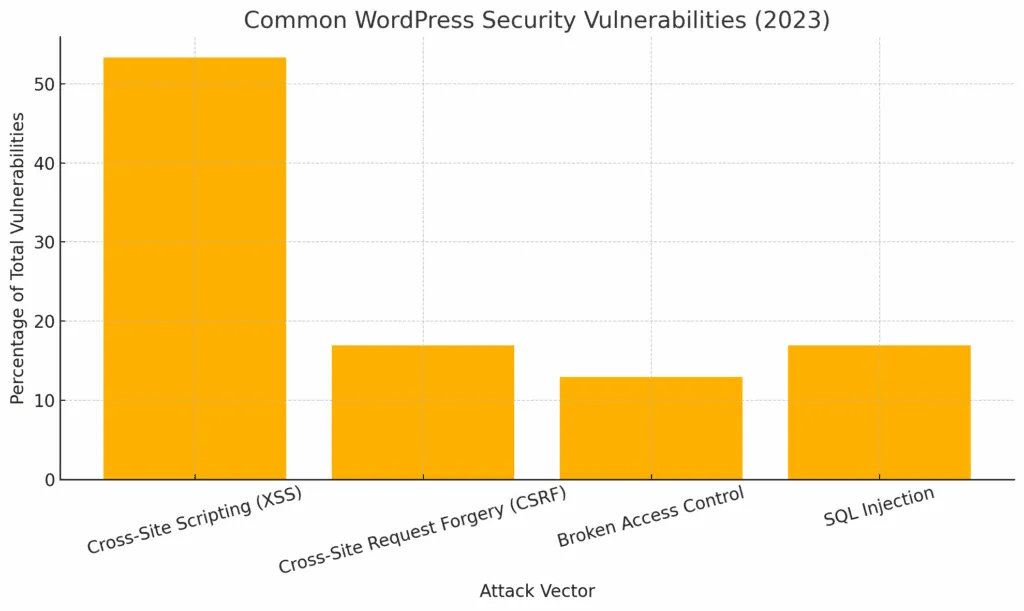
- El XSS representó el 53,3 % de todas las nuevas vulnerabilidades de seguridad de WordPress en 2023, lo que la convierte en la amenaza más extendida.
2. Falsificación de solicitudes entre sitios (CSRF)
- Las vulnerabilidades CSRF supusieron el 16,9 % del total y permiten a los atacantes engañar a usuarios autenticados para que realicen acciones no deseadas.
3. Control de acceso defectuoso
- Este tipo de vulnerabilidad representó el 12,9 % de los problemas notificados y permite el acceso no autorizado a áreas restringidas.
4. Inyección SQL
- Las vulnerabilidades de inyección SQL, aunque menos comunes, son especialmente peligrosas porque pueden comprometer bases de datos enteras.
Autenticación y control de acceso
Autenticación de dos factores (2FA)
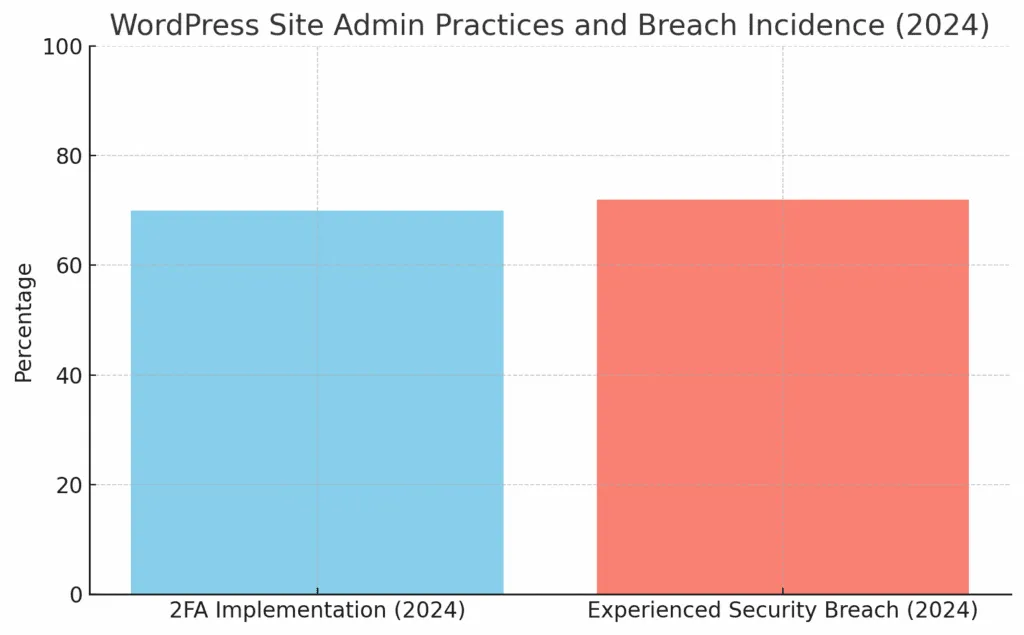
- Una encuesta de 2024 reveló que el 70 % de los administradores de sitios WordPress había implantado la 2FA, lo que refleja una tendencia positiva hacia una mayor seguridad en el inicio de sesión.
Frecuencia de las brechas de seguridad
- A pesar de la mayor concienciación, el 72 % de los sitios WordPress sufrió al menos una brecha de seguridad, lo que indica una brecha entre el conocimiento y su aplicación.
Mantenimiento y monitorización
Importancia de las actualizaciones periódicas
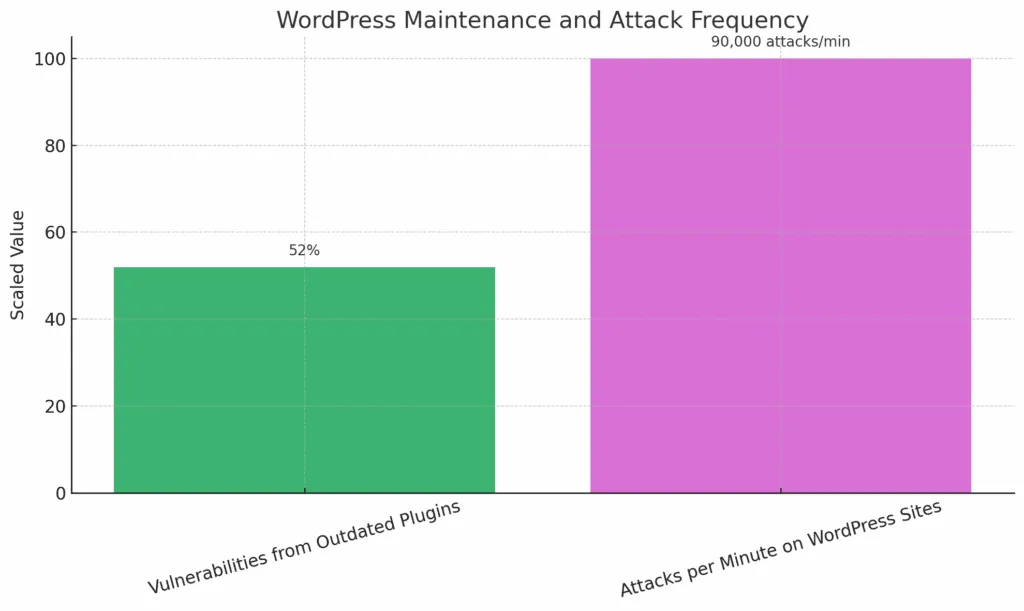
- Los plugins desactualizados son responsables del 52 % de las vulnerabilidades de WordPress, lo que subraya la necesidad de actualizar a tiempo.
Frecuencia de los ataques
- Los sitios WordPress sufren aproximadamente 90 000 ataques por minuto, lo que pone de manifiesto la naturaleza implacable de las ciberamenazas.
Este es un resumen de los pasos que debe seguir si hackean su sitio0 de 8 marcadas
Complete cada paso en orden y márquelo a medida que avance.
Hable con un ingenieroPlugins de seguridad recomendados
Wordfence Security
Un plugin líder en firewall y protección contra malware. Wordfence ofrece una potente combinación de firewall de endpoint y análisis de malware diseñada específicamente para WordPress. Protege su sitio frente a accesos no autorizados, supervisa el tráfico en directo y detecta la actividad maliciosa en tiempo real.
- Protección de firewall en tiempo real
- Análisis y limpieza de malware
- Supervisión del tráfico en directo
- Protección contra fuerza bruta
SolidWP
Ideal para reforzar WordPress y la seguridad del inicio de sesión. SolidWP Security es fácil de usar y práctico, con herramientas preconfiguradas que protegen su sitio frente a las amenazas habituales. Supervisa activamente la actividad de inicio de sesión y detecta cambios en los archivos para impedir el acceso no autorizado.
- Refuerzo del sitio con un clic
- Protección del inicio de sesión contra fuerza bruta
- Análisis de malware programados
- Comprobaciones de integridad de archivos
WP Activity Log
WP Activity Log supervisa toda la actividad de los usuarios para las auditorías de seguridad. Registra cada cambio que se realiza en su sitio web y ayuda a los administradores a mantener el control sobre las acciones de los usuarios. Resulta útil para auditorías, resolución de problemas y cumplimiento normativo.
- Seguimiento detallado de la actividad
- Alertas instantáneas ante comportamientos sospechosos
- Herramientas de cumplimiento del RGPD
- Compatibilidad con multisitio
MalCare
Protección contra malware en la nube con limpieza automática. MalCare ofrece análisis y eliminación de malware rápidos y automáticos sin ralentizar su sitio. Su enfoque en la nube lo hace ideal para quienes buscan una protección fiable sin tener que ocuparse de ella.
- Eliminación automática de malware
- Sin sobrecarga del servidor
- Supervisión en tiempo real
- Limpieza con un clic
Sucuri Security
Un firewall y proveedor de CDN de nivel empresarial. Sucuri ofrece protección de nivel empresarial mediante su firewall en la nube y su CDN global. Analiza continuamente en busca de malware, supervisa las listas negras y protege su sitio frente a ataques DDoS e intrusiones.
- CDN global y mitigación de DDoS
- Supervisión continua de malware
- Comprobaciones de integridad del sitio web
- Reglas de seguridad personalizables
En 2025, proteger su sitio web WordPress no es solo una recomendación: es una necesidad. El panorama digital sigue evolucionando y los ciberdelincuentes recurren a tácticas cada vez más sofisticadas para explotar las vulnerabilidades de los sitios web. Los propietarios de sitios deben asumir que la seguridad es una responsabilidad continua que exige un enfoque proactivo y por capas. Actualizar con regularidad el núcleo de WordPress, los temas y los plugins es solo el principio. Los protocolos de autenticación sólidos, como la autenticación de dos factores y las contraseñas complejas y únicas, son la primera defensa frente al acceso no autorizado. Por su parte, los backups periódicos del sitio web, un hosting fiable con funciones de seguridad integradas y los firewalls que filtran el tráfico malicioso son herramientas esenciales en el kit de seguridad de cualquier propietario de un sitio.
Más allá de las medidas básicas, las técnicas de seguridad avanzadas, como desactivar XML-RPC, limitar los intentos de inicio de sesión y garantizar que todas las conexiones estén cifradas mediante HTTPS, son vitales para defenderse de ataques más dirigidos o a gran escala. Incluso con todas las precauciones, ningún sitio web es inmune a las amenazas, por lo que contar con un plan de respuesta a incidentes claro y aplicable es fundamental. Ante un hackeo o una brecha de datos, aislar rápidamente el sitio, recuperarlo desde backups limpios y cambiar las contraseñas de todo el sistema ayuda a minimizar los daños. A medida que la inteligencia artificial, el aprendizaje automático y blockchain siguen definiendo el futuro de la ciberseguridad, mantenerse informado y ser capaz de adaptarse será clave para mantener un entorno WordPress seguro. Aplicando prácticas de seguridad básicas y avanzadas, puede proteger sus activos digitales y los datos de sus usuarios, y preservar la confianza de los visitantes en su sitio web.
Bright Hosting ofrece de forma predeterminada seguridad proactiva para WordPress, análisis en tiempo real y configuraciones reforzadas. Obtenga más información sobre nuestro hosting gestionado de WordPress.