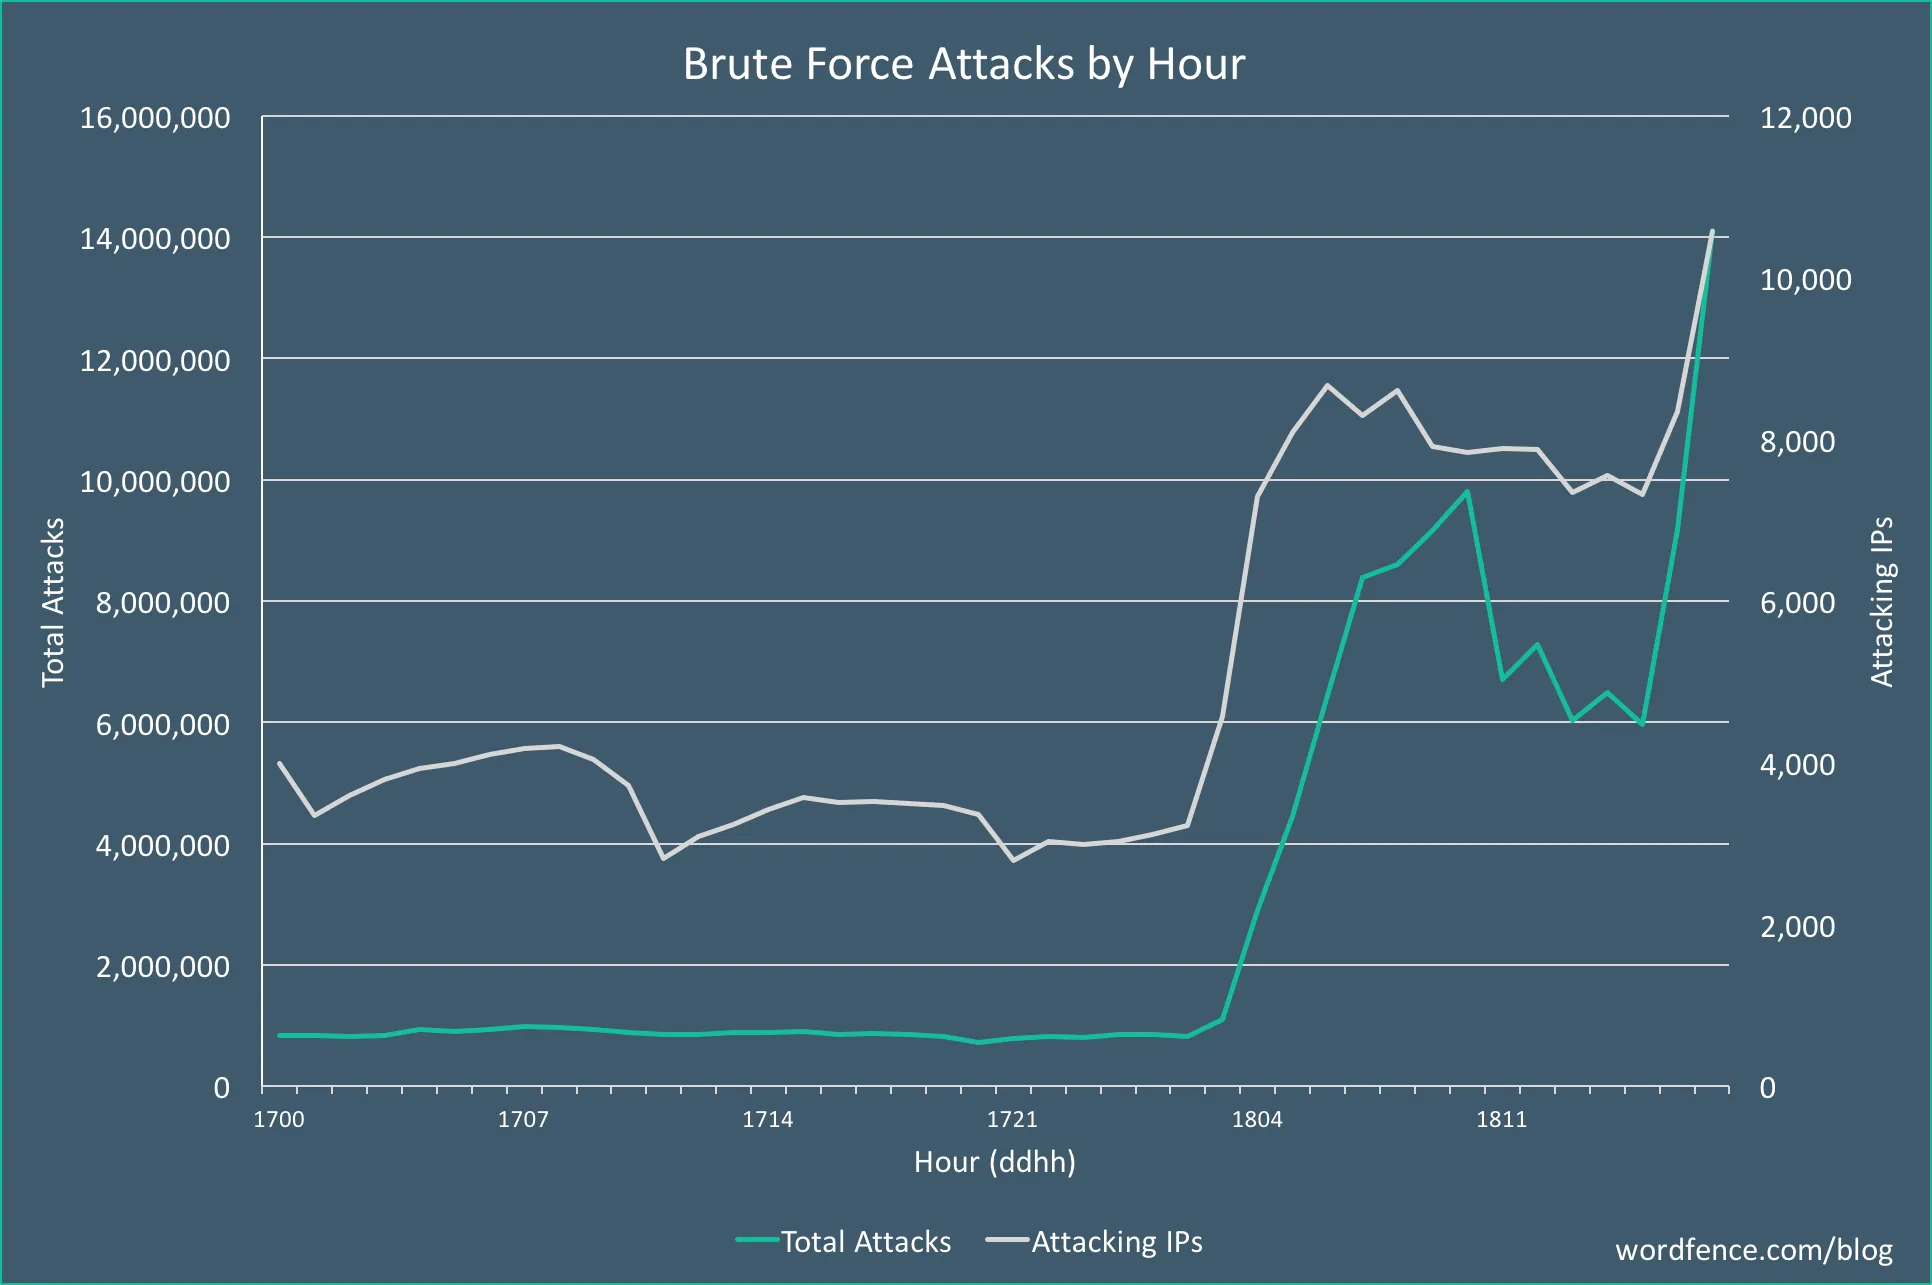
Rien qu’en 2024, des attaques par force brute ont visé plus de 4,3 millions de sites WordPress chaque jour (Wordfence). À l’aube de 2025, les protocoles de sécurité doivent évoluer au même rythme que les menaces. Ce guide propose des stratégies concrètes, des outils éprouvés et des mesures proactives pour sécuriser votre site WordPress.
Quels sont les principaux risques de sécurité pour les sites WordPress en 2025 ?
WordPress reste le système de gestion de contenu le plus populaire au monde, ce qui en fait malheureusement une cible de choix pour les cybercriminels. En 2025, le paysage de la sécurité sera devenu plus complexe, les attaquants recourant à l’automatisation pilotée par l’IA, aux exploits zero-day et à des techniques d’ingénierie sociale plus sophistiquées. À mesure que la technologie évolue, les menaces évoluent aussi, et les sites WordPress sont particulièrement vulnérables lorsqu’ils ne sont pas activement maintenus. De nombreux propriétaires de sites négligent l’hygiène de sécurité de base, empêchant les pirates d’infiltrer leurs sites. Les cyberattaquants recherchent en permanence des failles à exploiter, qu’il s’agisse d’une extension non corrigée ou d’un serveur mal configuré.
En 2025, les menaces de sécurité les plus courantes pour les sites WordPress combinent des problèmes de longue date et des vulnérabilités émergentes. Chacun de ces risques peut causer de graves dommages, du vol de données à la mise hors ligne complète du site, et doit être traité de manière proactive :
- Extensions et thèmes obsolètes : ce sont parmi les points d’entrée les plus fréquents pour les pirates. Les développeurs publient souvent des correctifs pour les problèmes connus, mais les attaquants peuvent exploiter ces vulnérabilités si les mises à jour sont ignorées.
- Mots de passe faibles : les mots de passe faciles à deviner ou réutilisés sur plusieurs sites rendent les attaques par force brute très efficaces. En 2025, les outils de craquage de mots de passe ont progressé, ce qui rend une bonne hygiène des mots de passe d’autant plus essentielle.
- Injections de malware : du code malveillant peut être dissimulé dans vos fichiers ou votre base de données, permettant aux pirates de voler des données, de rediriger les utilisateurs ou de prendre le contrôle total de votre site.
- Attaques par cross-site scripting (XSS) et injection SQL : ces vulnérabilités d’injection de code permettent aux pirates de manipuler le comportement de votre site, d’extraire des données sensibles ou de modifier votre contenu.
- API et intégrations non sécurisées : à mesure que les sites WordPress s’intègrent davantage à des services et API tiers, les points de terminaison non sécurisés sont devenus un vecteur de menace croissant.
Comprendre ces risques est la première étape pour les atténuer. En restant informés et en mettant en œuvre des stratégies de sécurité multicouches, les propriétaires de sites WordPress peuvent réduire leur exposition et renforcer leurs défenses face à ces défis modernes.
Pourquoi est-il important d’utiliser des protocoles de sécurité solides ?
En 2025, on ne saurait trop insister sur l’importance de protocoles de sécurité solides pour les sites WordPress. Les cyberattaques étant de plus en plus automatisées et pilotées par l’IA, une seule vulnérabilité peut avoir des conséquences considérables. Des protocoles de sécurité solides constituent une première ligne de défense contre ces menaces en constante évolution. Ils empêchent que l’infrastructure de votre site, les données de vos clients et la réputation de votre entreprise soient compromises. Une violation risque d’exposer des données sensibles et pourrait rendre votre site inopérant, entraînant des interruptions importantes et des pertes financières. Mettre en place des pratiques de sécurité robustes garantit que votre site reste fiable, fonctionnel et résilient, des facteurs clés pour préserver la confiance des utilisateurs et la continuité de l’activité.
Par ailleurs, les organismes de réglementation du monde entier appliquent des lois plus strictes sur la protection des données et la vie privée, comme le RGPD en Europe et des cadres similaires ailleurs. La sécurité devient ainsi une obligation légale, et pas seulement une préoccupation technique. Ne pas sécuriser votre site WordPress peut entraîner des sanctions coûteuses, des poursuites et des dommages irréversibles pour votre marque.
Principales raisons d’utiliser des protocoles de sécurité solides :
- Protéger les données des utilisateurs : les sites WordPress traitent souvent des informations personnelles, notamment des noms, des e-mails, des données de paiement et des identifiants de connexion. Chiffrer ces données et les stocker de manière sécurisée aide à prévenir l’usurpation d’identité et la fraude.
- Préserver l’intégrité du site : un site compromis peut présenter un contenu altéré, des fonctionnalités cassées ou du code malveillant caché qui nuit aux utilisateurs et au référencement.
- Éviter une atteinte à la réputation : les failles de sécurité peuvent entraîner une exposition publique, ébranler la confiance des clients et, à terme, nuire à la crédibilité et à la rentabilité de votre entreprise.
- Garantir la conformité légale : des mesures de sécurité solides aident à respecter les obligations légales de protection des données des utilisateurs et à réagir de manière appropriée en cas de violation.
- Éviter les interruptions et les pertes financières : les attaques qui mettent votre site hors ligne peuvent vous coûter des revenus, en particulier pour les entreprises d’e-commerce et de services.
Comment renforcer la sécurité de votre site WordPress ?
Renforcer la sécurité de votre site WordPress exige une approche globale qui couvre chaque aspect de l’environnement de votre site, de l’hébergement aux contrôles d’accès des utilisateurs. Choisir un hébergeur sûr et fiable est fondamental, car le bon hébergeur peut fournir des protections intégrées essentielles telles que les mises à jour automatiques, l’analyse antimalware et un pare-feu. Les offres d’hébergement WordPress infogéré incluent souvent ces fonctions de sécurité dans leur service, ce qui réduit le risque de vulnérabilités dues à des logiciels obsolètes ou à des erreurs de configuration. En outre, il est essentiel de maintenir à jour le cœur de WordPress, vos thèmes et vos extensions, car ces mises à jour corrigent souvent des failles de sécurité activement exploitées par les pirates. Entretenir régulièrement les logiciels de votre site réduit la fenêtre d’opportunité dont disposent les attaquants pour obtenir un accès non autorisé via des faiblesses connues.
Au-delà de l’hébergement et des mises à jour, mettre en place des méthodes d’authentification robustes est indispensable pour empêcher les connexions non autorisées. Utiliser des mots de passe complexes et uniques pour chaque utilisateur et activer l’authentification à deux facteurs (2FA) réduit le risque d’attaques par force brute et de bourrage d’identifiants. De plus, sauvegarder régulièrement votre site vous permet de le restaurer rapidement, avec un minimum de perturbations, en cas de violation ou de perte accidentelle de données.
Principales bonnes pratiques pour renforcer la sécurité WordPress :
1. Choisir un hébergement sécurisé
Choisir un hébergeur fiable et sécurisé est l’une des premières étapes les plus importantes pour protéger votre site WordPress. L’environnement d’hébergement constitue la base sur laquelle repose tout votre site. Si cette couche est faible ou mal gérée, votre site peut rester vulnérable aux attaques, quelles que soient les autres mesures de sécurité mises en place. Les hébergeurs WordPress infogérés prennent généralement la sécurité au sérieux en proposant des services spécialisés adaptés à WordPress, comme les mises à jour automatiques, l’analyse antimalware et la surveillance active des menaces. Ces hébergeurs maintiennent généralement des configurations serveur renforcées pour minimiser les risques et assurer le bon fonctionnement de votre site.
En outre, de nombreux hébergeurs sécurisés intègrent des pare-feu qui filtrent le trafic suspect avant même qu’il n’atteigne votre site, réduisant ainsi les risques d’attaques par force brute ou par déni de service. Autre atout clé des bons hébergeurs : des certificats SSL gratuits, qui chiffrent les données échangées entre vos visiteurs et votre site et protègent les informations sensibles comme les identifiants de connexion et les données de paiement.
Les hébergeurs sécurisés proposent couramment les fonctionnalités suivantes pour renforcer la sécurité de WordPress :
- Mises à jour et correctifs logiciels automatiques Garantit que votre serveur et WordPress exécutent toujours les versions les plus récentes et les plus sûres, sans intervention manuelle.
- Pare-feu applicatif web (WAF) Il filtre le trafic malveillant et bloque les schémas d’attaque courants, comme l’injection SQL, le cross-site scripting (XSS) et les tentatives de connexion par force brute.
- Certificats SSL gratuits Chiffre les communications entre votre site et ses visiteurs, protégeant contre l’interception des données sensibles comme les mots de passe et les informations personnelles.
- Détection et suppression des malwares Analyse régulièrement les fichiers de votre site à la recherche de code malveillant, puis vous alerte ou supprime automatiquement les menaces.
- Durcissement du serveur et configurations de sécurité Applique les bonnes pratiques de sécurité au niveau du serveur, comme la désactivation des services inutiles et la restriction de l’accès aux fichiers critiques, réduisant ainsi les vecteurs d’attaque potentiels.
- Surveillance et support de sécurité 24h/24, 7j/7 Assure une surveillance continue et une assistance experte pour réagir rapidement à tout incident ou vulnérabilité de sécurité.
2. Maintenir à jour le cœur de WordPress, les thèmes et les extensions
Mettre régulièrement à jour le cœur de WordPress, vos thèmes et vos extensions est l’un des moyens les plus fondamentaux, et pourtant les plus efficaces, de maintenir un site sécurisé. Chaque mise à jour contient souvent des correctifs de sécurité critiques qui corrigent des vulnérabilités découvertes depuis la version précédente. Les pirates exploitent fréquemment ces vulnérabilités connues dans les versions obsolètes pour obtenir un accès non autorisé, injecter des malwares ou perturber le fonctionnement du site. Négliger les mises à jour expose votre site et augmente considérablement le risque d’une attaque réussie.
Au-delà des correctifs de sécurité, les mises à jour peuvent améliorer les performances, ajouter de nouvelles fonctionnalités et garantir la compatibilité avec les derniers standards du web. Il est essentiel d’adopter une routine de mise à jour régulière et, si possible, de tester les mises à jour dans un environnement de préproduction (staging) avant de les appliquer à votre site en production, afin d’éviter d’éventuels conflits. De nombreux hébergeurs infogérés ou extensions de sécurité WordPress proposent des mises à jour automatisées pour simplifier ce processus et réduire les risques d’erreur humaine ou de retard. Rester proactif sur les mises à jour est essentiel pour protéger votre site WordPress en 2025 et au-delà.
Principales raisons et bonnes pratiques pour tout maintenir à jour :
- Corriger les vulnérabilités connues Les mises à jour contiennent souvent des correctifs de sécurité qui comblent des failles activement ciblées par les pirates.
- Améliorer les performances et la stabilité du site Les nouvelles versions peuvent réduire les temps de chargement, corriger des bugs et améliorer la compatibilité avec le serveur ou les logiciels.
- Assurer la compatibilité des extensions et des thèmes Les mises à jour permettent à tous les composants du site de fonctionner harmonieusement ensemble, en évitant plantages et erreurs.
- Utiliser les mises à jour automatiques si possible Automatiser les mises à jour vous aide à ne jamais manquer de correctifs essentiels, en particulier pour les versions mineures.
- Sauvegarder avant de mettre à jour Créez toujours une sauvegarde complète du site avant d’appliquer des mises à jour afin de vous prémunir contre les problèmes.
- Tester les mises à jour sur un site de staging Pour les sites volumineux ou les configurations complexes, testez les mises à jour sur une copie en environnement de staging afin de détecter les conflits en amont.
- Rester informé des alertes de sécurité Suivez des blogs ou newsletters fiables sur la sécurité WordPress pour rester au fait des vulnérabilités critiques exigeant une action immédiate.
3. Utiliser des méthodes d’authentification robustes
Protéger votre page de connexion WordPress par des méthodes d’authentification robustes est essentiel pour empêcher les accès non autorisés et réduire le risque d’attaques par force brute et de bourrage d’identifiants. Si le couple identifiant/mot de passe reste le moyen de connexion le plus courant, se fier uniquement aux mots de passe, surtout faibles ou réutilisés, rend votre site vulnérable. Adopter des mécanismes d’authentification multicouches qui vérifient l’identité des utilisateurs au-delà du simple mot de passe est indispensable pour renforcer nettement la sécurité. L’authentification à deux facteurs (2FA) est aujourd’hui l’un des outils les plus efficaces. Elle exige des utilisateurs qu’ils fournissent, en plus de leur mot de passe, une seconde forme de vérification, comme un code temporaire envoyé sur leur téléphone ou généré par une application. Cette étape supplémentaire réduit considérablement les chances qu’un attaquant obtienne l’accès, même s’il parvient à se procurer ou à deviner le mot de passe.
Au-delà de la 2FA, encourager l’usage de mots de passe robustes et uniques pour tous les comptes est fondamental. Les gestionnaires de mots de passe aident les utilisateurs à générer et à stocker en toute sécurité des mots de passe complexes, ce qui supprime la tentation de réutiliser des mots de passe simples ou prévisibles. Combinées, ces pratiques d’authentification forment une barrière solide contre les attaques courantes visant la zone de connexion de WordPress, qui reste l’un des principaux points d’entrée des pirates.
Principales bonnes pratiques :
- Utiliser l’authentification à deux facteurs (2FA) Ajoutez une étape de vérification supplémentaire exigeant un code issu d’une application d’authentification, d’un SMS ou d’une clé matérielle.
- Imposer des mots de passe robustes et uniques Exigez des mots de passe combinant majuscules, minuscules, chiffres et caractères spéciaux.
- Utiliser des gestionnaires de mots de passe Des outils comme LastPass, 1Password ou Bitwarden génèrent et stockent des mots de passe complexes en toute sécurité.
- Limiter les tentatives de connexion Bloquez ou ralentissez les échecs de connexion répétés pour freiner les attaques par force brute.
- Activer les notifications de connexion Alertez les utilisateurs ou les administrateurs lorsqu’une activité de connexion inhabituelle est détectée.
- Désactiver le nom d’utilisateur par défaut "admin" Évitez les noms d’utilisateur prévisibles que les pirates ciblent couramment.
- Envisager l’authentification sans mot de passe Des méthodes émergentes comme les liens magiques ou la vérification biométrique offrent des alternatives sécurisées.
- Réviser régulièrement les comptes utilisateurs Supprimez ou mettez à jour les comptes inactifs ou obsolètes pour réduire les points d’accès potentiels.
4. Sauvegarder régulièrement votre site
Aussi solides que soient vos mesures de sécurité, il existe toujours un risque que votre site WordPress soit compromis par un piratage, une panne de serveur ou une erreur accidentelle. C’est pourquoi des sauvegardes régulières sont indispensables à votre stratégie de sécurité. Elles servent de filet de sécurité et vous permettent de restaurer rapidement votre site dans un état sain connu en cas de problème. Un processus de sauvegarde fiable vous évite de perdre du contenu essentiel, des données clients ou des paramètres de configuration, dont la récupération peut être coûteuse et chronophage. Il est essentiel d’automatiser vos sauvegardes pour qu’elles aient lieu fréquemment, idéalement chaque jour ou chaque semaine, selon la fréquence à laquelle le contenu de votre site change.
En outre, les sauvegardes doivent être stockées en toute sécurité hors site ou dans le cloud, pour ne pas les perdre si le serveur lui-même est compromis. Conserver plusieurs copies et tester régulièrement votre processus de restauration vous aidera à vous remettre d’un sinistre avec un minimum d’interruption ou de perte de données. En bref, les sauvegardes apportent la tranquillité d’esprit et une solution de repli essentielle dans votre plan de sécurité WordPress.
Principales bonnes pratiques pour les sauvegardes de site :
- Planifier des sauvegardes automatiques régulières Automatisez les sauvegardes pour qu’elles s’exécutent chaque jour ou chaque semaine selon la fréquence de mise à jour de votre site.
- Stocker les sauvegardes hors site Pour vous protéger des pannes de serveur, conservez des copies dans des services de stockage cloud comme Google Drive, Dropbox ou Amazon S3.
- Inclure tous les fichiers et bases de données du site Assurez-vous que les sauvegardes couvrent les fichiers du cœur de WordPress, les thèmes, les extensions, les médias téléversés et la base de données.
- Tester régulièrement la restauration des sauvegardes Vérifiez régulièrement que les sauvegardes peuvent être restaurées sans erreur.
- Utiliser des extensions ou services de sauvegarde fiables Choisissez des outils bien notés comme UpdraftPlus, BackupBuddy ou BlogVault.
- Conserver plusieurs versions de sauvegarde Gardez plusieurs copies pour pouvoir vous remettre de problèmes causés par des modifications récentes ou des malwares.
- Sécuriser vos fichiers de sauvegarde Chiffrez les fichiers de sauvegarde et restreignez l’accès pour empêcher toute récupération non autorisée.
- Disposer d’un plan de reprise clair Sachez quelles étapes suivre pour restaurer rapidement votre site et limiter l’interruption lors d’un incident.
5. Mettre en place un pare-feu applicatif web (WAF)
Un pare-feu applicatif web (WAF) est une ligne de défense essentielle pour votre site WordPress. Il surveille et filtre le trafic entrant avant qu’il n’atteigne votre serveur. Contrairement aux pare-feu traditionnels, qui bloquent uniquement les accès non autorisés au niveau du réseau, un WAF protège les applications web en inspectant les requêtes HTTP et en bloquant les activités malveillantes qui ciblent les vulnérabilités applicatives. Cette protection proactive aide à prévenir les attaques classiques comme l’injection SQL, le cross-site scripting (XSS), les tentatives de connexion par force brute et d’autres exploits sophistiqués.
En déployant un WAF, vous réduisez efficacement la surface d’attaque exposée aux pirates et aux bots automatisés, ce qui contribue à préserver la disponibilité et l’intégrité de votre site. De nombreux hébergeurs WordPress infogérés incluent des fonctions de WAF, et des solutions WAF tierces et extensions de sécurité populaires peuvent être intégrées à votre site. Bien configuré, votre WAF assure la sécurité sans perturber le trafic légitime ni le fonctionnement du site.
Principaux avantages et bonnes pratiques d’un WAF :
- Filtrer le trafic malveillant avant qu’il n’atteigne votre serveur Bloque les requêtes nuisibles et les bots qui tentent d’exploiter des vulnérabilités du cœur de WordPress, des thèmes ou des extensions.
- Se protéger contre les vecteurs d’attaque courants Il atténue les risques d’injection SQL, de cross-site scripting (XSS), de falsification de requête intersites (CSRF) et d’attaques de connexion par force brute.
- Réduire la charge serveur et améliorer les performances Un WAF peut alléger la charge sur vos ressources d’hébergement en stoppant tôt le trafic indésirable, et améliorer la vitesse et la fiabilité du site.
- S’intégrer aux extensions de sécurité existantes De nombreux WAF fonctionnent bien avec des extensions de sécurité comme Wordfence ou Sucuri, offrant une protection multicouche.
- Personnaliser les règles de sécurité Les WAF avancés vous permettent d’adapter les règles aux besoins et aux schémas de trafic de votre site.
- Surveiller et journaliser les activités suspectes Un bon WAF fournit une journalisation détaillée et des alertes pour vous aider à repérer les tentatives d’attaque et à réagir rapidement.
- Déployer au niveau DNS ou applicatif Les WAF peuvent être basés dans le cloud (au niveau DNS) ou installés sous forme d’extensions, ce qui vous offre de la souplesse selon votre configuration.
- Maintenir les règles du WAF à jour Mettez régulièrement à jour les jeux de règles du WAF pour vous défendre contre les menaces nouvellement découvertes et l’évolution des techniques d’attaque.
6. Surveiller et auditer votre site
Surveiller et auditer régulièrement votre site WordPress est essentiel pour maintenir une posture de sécurité solide. Même les meilleures mesures peuvent parfois laisser passer des menaces nouvelles ou en évolution : une vigilance continue est donc indispensable. En surveillant activement l’activité de votre site, vous pouvez détecter tôt les comportements suspects, comme des tentatives de connexion inhabituelles, des modifications des fichiers du cœur ou des pics de trafic inattendus, qui peuvent signaler une attaque tentée ou en cours. Des audits de sécurité réguliers vous aident à identifier les vulnérabilités avant les attaquants, afin de corriger les faiblesses de manière proactive.
De nombreuses extensions de sécurité WordPress proposent des fonctions intégrées de surveillance et d’audit, notamment des alertes en temps réel, des contrôles d’intégrité des fichiers et des analyses de vulnérabilités. En combinant outils automatisés et revues manuelles, vous assurez un suivi complet de l’état de sécurité de votre site. Au final, ce processus continu protège votre site contre les violations, aide à préserver la confiance de vos utilisateurs et protège votre réputation en ligne.
Pratiques essentielles à intégrer à votre routine de surveillance et d’audit :
- Activer les alertes de sécurité en temps réel Recevez des notifications immédiates en cas d’activité suspecte, comme des échecs de connexion, des modifications de fichiers ou la détection de malwares.
- Effectuer des analyses de vulnérabilités régulières Utilisez des extensions de sécurité ou des services externes pour rechercher les vulnérabilités connues dans le cœur de WordPress, les extensions et les thèmes.
- Surveiller l’activité de connexion Suivez les tentatives de connexion, en particulier les échecs, pour détecter les attaques par force brute ou les tentatives d’accès non autorisé.
- Vérifier l’intégrité des fichiers Comparez les fichiers du cœur de WordPress et les fichiers personnalisés à des versions saines pour repérer les modifications non autorisées.
- Réviser les comptes utilisateurs et les autorisations Auditez régulièrement les rôles et niveaux d’accès pour vous assurer qu’aucun compte inutile ou compromis n’existe.
- Analyser les schémas de trafic Repérez les pics ou sources de trafic inhabituels pouvant signaler des attaques DDoS ou des bots malveillants ciblant votre site.
- Tenir des journaux détaillés Conservez la trace de toutes les actions importantes et examinez-la régulièrement pour détecter les anomalies.
- Planifier des audits de sécurité manuels Au-delà des outils automatisés, examinez manuellement les paramètres et configurations de sécurité de votre site.
- Tester les procédures de sauvegarde et de restauration Testez régulièrement vos sauvegardes pour confirmer qu’elles sont complètes et peuvent être restaurées rapidement.
Quelles sont les techniques de sécurité avancées pour WordPress ?
Si les pratiques de sécurité de base sont essentielles, les utilisateurs et développeurs WordPress expérimentés devraient envisager des techniques plus avancées pour réduire davantage le risque d’attaque. Ces mesures vont au-delà de l’usage standard des extensions et nécessitent une configuration au niveau du serveur ou du code. L’une d’elles consiste à désactiver le listage des répertoires, qui masque au public l’arborescence des fichiers de votre site. S’il reste activé, les attaquants peuvent parcourir vos répertoires et découvrir des fichiers sensibles susceptibles de révéler des informations précieuses sur votre système ou vos extensions. De même, désactiver les fonctionnalités inutilisées comme XML-RPC est essentiel, car ce protocole peut être exploité pour des attaques DDoS à grande échelle et des connexions par force brute. Si votre site n’en dépend pas pour des services comme Jetpack ou la publication à distance, mieux vaut le désactiver complètement.
Outre ces configurations techniques, certaines stratégies améliorent la façon dont votre site gère le trafic entrant et les connexions. Par exemple, limiter les tentatives de connexion peut réduire considérablement le risque d’attaques par force brute. En bloquant les échecs de connexion répétés depuis une même adresse IP, vous empêchez les bots de deviner des mots de passe en continu. Imposer HTTPS sur l’ensemble de votre site est une autre étape cruciale.
Voici plusieurs techniques avancées à envisager :
- Désactiver le listage des répertoires Empêchez les attaquants de voir l’arborescence de votre site en désactivant la navigation dans les répertoires dans votre fichier .htaccess ou vos fichiers de configuration serveur.
- Limiter les tentatives de connexion Bloquez les tentatives de connexion répétées depuis une même adresse IP pour prévenir les attaques par force brute. De nombreuses extensions de sécurité rendent ce réglage simple.
- Utiliser HTTPS partout Imposez HTTPS sur toutes les pages du site pour garantir des communications chiffrées et protéger les identifiants des utilisateurs et les transactions sensibles.
- Désactiver XML-RPC Sauf si des outils spécifiques en ont besoin, désactivez XML-RPC pour éviter son exploitation par des attaques DDoS ou des tentatives de force brute.
- Restreindre l’accès aux fichiers wp-config.php et .htaccess Ces fichiers contiennent des paramètres sensibles et doivent être inaccessibles à toute personne ne disposant pas d’un accès serveur approprié.
- Mettre en place une liste blanche d’IP pour l’accès admin Limitez l’accès à votre zone wp-admin à des adresses IP précises pour tenir à l’écart les utilisateurs inconnus ou non autorisés.
- Utiliser des en-têtes Content Security Policy (CSP) Définissez quelles sources peuvent charger des scripts et du contenu sur votre site pour vous protéger des attaques XSS.
En adoptant ces techniques avancées, les administrateurs WordPress peuvent nettement renforcer leurs sites et réduire la surface d’attaque offerte aux pirates.
Que faire si votre site WordPress est piraté ?
Si votre site WordPress est piraté, la première étape, et la plus critique, consiste à garder son calme et à agir vite. Le temps presse pour contenir la violation et limiter les dégâts. Commencez par isoler le site compromis, en le mettant hors ligne ou en mode maintenance pour éviter que les visiteurs ne soient exposés à du contenu nuisible. Pendant ce temps, prévenez également votre hébergeur. De nombreux hébergeurs proposent des services de nettoyage des malwares ou peuvent aider à mettre votre site en quarantaine pour éviter que l’infection ne se propage à d’autres sites du même serveur. Il est aussi conseillé de lancer une analyse complète avec une extension de sécurité reconnue pour identifier l’origine et l’ampleur de la violation.
Une fois l’incident contenu, concentrez-vous sur la restauration et la prévention. Si vous disposez d’une sauvegarde récente, restaurez votre site à un état antérieur au piratage. Vous repartez ainsi sur une base saine. Sans sauvegarde disponible, vous devrez peut-être faire appel à un professionnel pour supprimer manuellement le code malveillant. Une fois le site restauré, changez immédiatement tous les mots de passe, en particulier ceux des comptes administrateurs, de l’accès FTP, de la base de données et de cPanel. Ensuite, mettez à jour toutes les extensions, tous les thèmes et les fichiers du cœur de WordPress obsolètes pour corriger les vulnérabilités connues.
Voici un récapitulatif des étapes à suivre si votre site est piraté :
- Isoler le piratage Mettez votre site hors ligne ou en mode maintenance pour éviter d’autres dégâts et protéger vos visiteurs.
- Prévenir votre hébergeur Contactez votre hébergeur pour l’informer de la violation. Il pourra vous aider à supprimer les malwares ou suspendre temporairement l’accès à votre serveur par sécurité.
- Rechercher les malwares Utilisez des extensions de sécurité de confiance (comme Wordfence, Sucuri ou iThemes Security) pour effectuer une analyse complète des malwares et de l’intégrité des fichiers.
- Restaurer depuis une sauvegarde Si vous disposez d’une sauvegarde saine et récente, restaurez votre site dans l’état où il se trouvait avant la violation.
- Changer tous les mots de passe Réinitialisez tous les mots de passe des administrateurs, des comptes d’hébergement, du FTP, des bases de données MySQL et même des comptes e-mail associés au site.
- Tout mettre à jour Assurez-vous que le cœur de WordPress, les extensions et les thèmes sont à leur dernière version pour corriger les vulnérabilités connues.
- Auditer les utilisateurs et les autorisations Recherchez les utilisateurs non autorisés et supprimez les comptes suspects. Vérifiez que les rôles et autorisations sont correctement attribués.
- Surveiller les problèmes ultérieurs Surveillez votre site pour détecter toute activité inhabituelle et envisagez de configurer des alertes pour les menaces futures.
En suivant ces étapes méthodiquement, vous pouvez reprendre le contrôle de votre site et éviter que des incidents similaires ne se reproduisent.
À quoi ressemblera l’avenir de la sécurité WordPress en 2025 ?
À mesure que la technologie progresse, les méthodes des cybercriminels évoluent aussi. En 2025, la sécurité WordPress passera d’une protection réactive à des systèmes de défense proactifs et intelligents. L’intégration de l’intelligence artificielle (IA) et de l’apprentissage automatique (ML) devient la norme dans les extensions de sécurité, permettant la détection d’anomalies en temps réel, la classification automatique des menaces et des contre-mesures instantanées face aux comportements suspects. Ces systèmes peuvent apprendre des schémas d’attaque mondiaux, ce qui permet aux sites WordPress de s’adapter et de se défendre avant même que les vulnérabilités ne soient exploitées. L’essor des cadres de sécurité zero trust influence aussi l’architecture WordPress, en mettant l’accent sur la vérification et l’authentification à chaque niveau, et pas seulement à la connexion.
Par ailleurs, l’accent est de plus en plus mis sur les technologies décentralisées et infalsifiables comme la blockchain. La blockchain peut stocker des sauvegardes, gérer des journaux d’accès, voire protéger des informations sensibles sur les utilisateurs grâce à des enregistrements immuables. Face à la demande croissante de confidentialité et de conformité, notamment au titre de lois comme le RGPD et le CCPA, WordPress intégrera probablement des techniques de chiffrement plus avancées et des systèmes d’autorisations utilisateur plus granulaires. L’avenir apportera aussi une intégration plus étroite entre les services de sécurité dans le cloud et WordPress, rendant la surveillance à distance, les sauvegardes automatisées et les retours arrière instantanés plus accessibles à tous les propriétaires de sites.
Principales évolutions à prévoir :
- Détection des menaces par l’IA : l’apprentissage automatique avancé analysera le comportement des sites pour détecter les menaces et y répondre en temps réel.
- Intégration de la blockchain : la blockchain sécurisera les enregistrements de contenu, validera les transactions et garantira l’intégrité des données.
- Architecture zero trust : l’authentification et la vérification seront exigées en continu, et pas seulement lors des sessions de connexion.
- Pare-feu et scanners antimalware plus intelligents : les WAF et scanners basés dans le cloud se mettront automatiquement à jour avec les nouvelles signatures de menaces.
- Techniques de chiffrement avancées : des méthodes renforcées comme le chiffrement de bout en bout et l’authentification par jeton protégeront les données des utilisateurs.
- Réponse automatisée aux incidents : les outils de sécurité détecteront les menaces, isoleront les fichiers compromis et restaureront des versions saines de manière autonome.
- Fonctions de conformité renforcées en matière de confidentialité : des outils intégrés aideront les propriétaires de sites à gérer les données des utilisateurs conformément aux lois mondiales sur la vie privée.
Ces innovations promettent un écosystème WordPress plus sûr, plus intelligent et plus résilient, capable de résister aux cybermenaces toujours plus complexes de l’avenir numérique.
Le paysage de la sécurité WordPress en 2025
Explosion des vulnérabilités
- En 2024, près de 8 000 nouvelles vulnérabilités ont été signalées dans l’écosystème WordPress, dont 96 % touchant des extensions et 4 % des thèmes. Seules sept vulnérabilités ont été trouvées dans le cœur de WordPress.
- Cela représente une hausse de 34 % par rapport aux 5 947 vulnérabilités recensées en 2023, ce qui souligne un besoin croissant de mesures de sécurité proactives.
Exploitation sans authentification
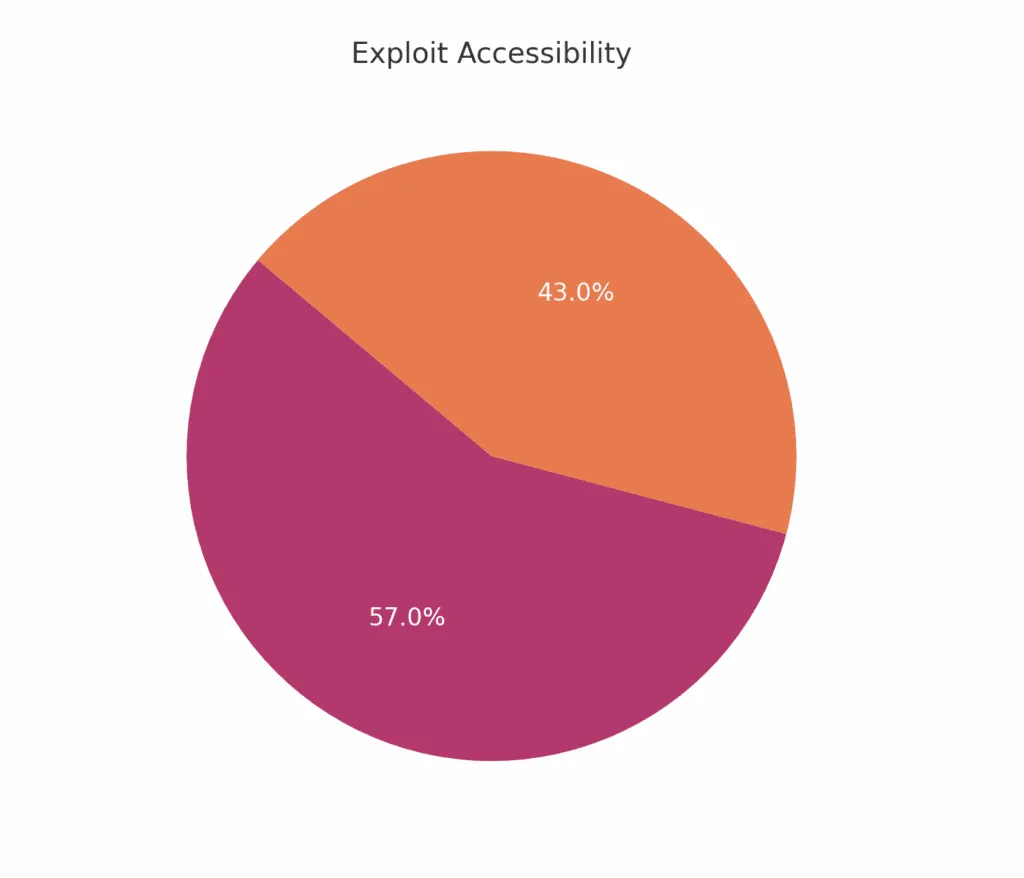
- Environ 43 % des vulnérabilités WordPress découvertes en 2024 pouvaient être exploitées sans authentification, d’où l’importance de sécuriser les composants accessibles publiquement.
Vecteurs d’attaque courants
1. Cross-site scripting (XSS)
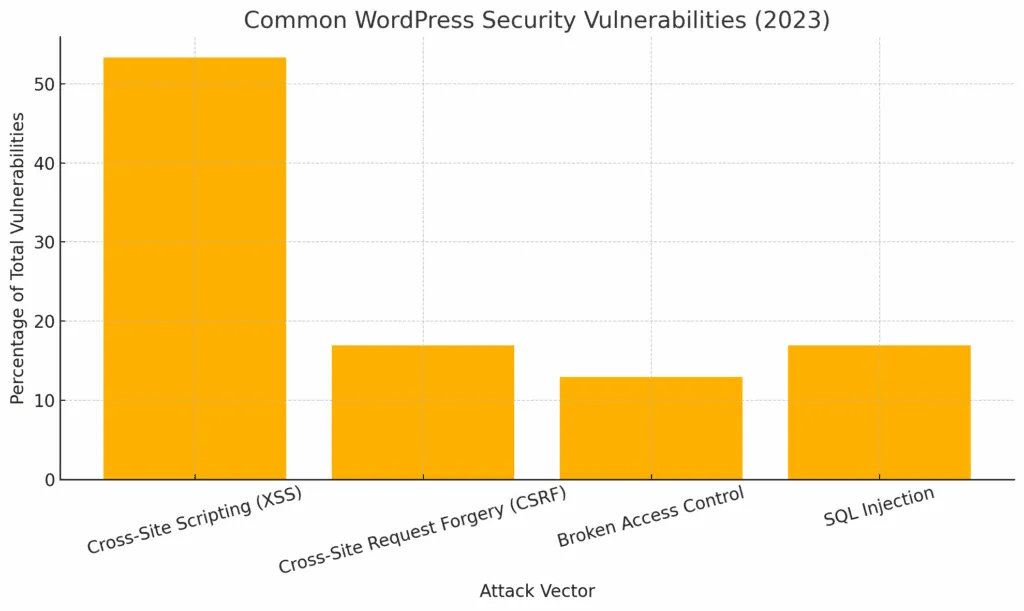
- Le XSS représentait 53,3 % de toutes les nouvelles vulnérabilités de sécurité WordPress en 2023, ce qui en fait la menace la plus répandue.
2. Falsification de requête intersites (CSRF)
- Les vulnérabilités CSRF représentaient 16,9 % du total ; elles permettent aux attaquants d’amener des utilisateurs authentifiés à effectuer des actions involontaires.
3. Contrôle d’accès défaillant
- Ce type de vulnérabilité représentait 12,9 % des problèmes signalés et permettait un accès non autorisé à des zones restreintes.
4. Injection SQL
- Les vulnérabilités d’injection SQL, bien que moins courantes, sont particulièrement dangereuses car elles peuvent compromettre des bases de données entières.
Authentification et contrôle d’accès
Authentification à deux facteurs (2FA)
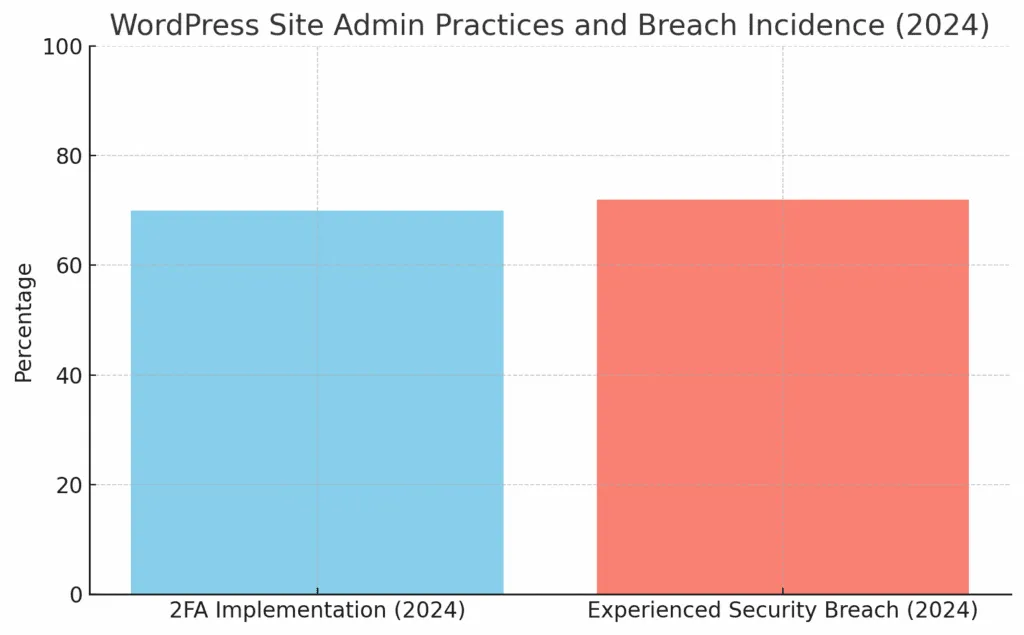
- Une enquête de 2024 a révélé que 70 % des administrateurs de sites WordPress avaient mis en place la 2FA, signe d’une tendance positive vers une meilleure sécurité des connexions.
Fréquence des violations de sécurité
- Malgré une sensibilisation accrue, 72 % des sites WordPress ont subi au moins une violation de sécurité, ce qui révèle un écart entre la connaissance et la mise en pratique.
Maintenance et surveillance
Importance des mises à jour régulières
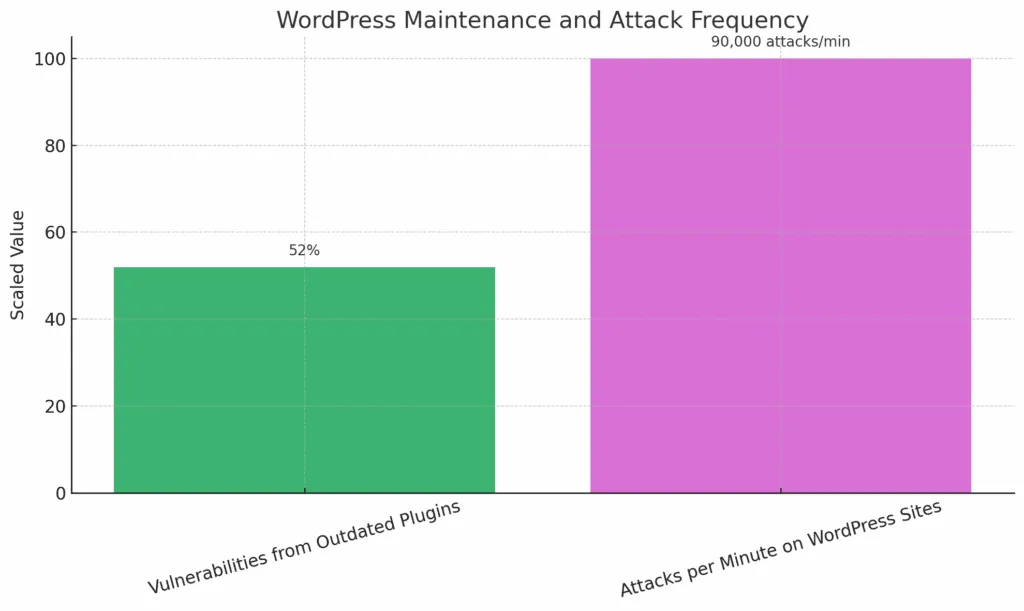
- Les extensions obsolètes sont responsables de 52 % des vulnérabilités WordPress, ce qui souligne la nécessité de mises à jour rapides.
Fréquence des attaques
- Les sites WordPress subissent environ 90 000 attaques par minute, ce qui illustre le caractère incessant des cybermenaces.
Voici un récapitulatif des étapes à suivre si votre site est piraté0 sur 8 obtenus
Suivez chaque étape dans l’ordre et cochez-la au fur et à mesure.
Parler à un ingénieurExtensions de sécurité recommandées
Wordfence Security
Une extension de référence pour le pare-feu et la protection contre les malwares. Wordfence associe un puissant pare-feu applicatif et une analyse antimalware conçus spécifiquement pour WordPress. Il protège votre site contre les accès non autorisés, surveille le trafic en direct et détecte les activités malveillantes en temps réel.
- Pare-feu en temps réel
- Détection et nettoyage des malwares
- Surveillance du trafic en direct
- Protection contre la force brute
SolidWP
Idéal pour durcir WordPress et sécuriser les connexions. SolidWP Security est simple et pratique, avec des outils préconfigurés qui protègent votre site contre les menaces courantes. Il surveille activement les connexions et détecte les modifications de fichiers pour empêcher les accès non autorisés.
- Durcissement du site en un clic
- Protection des connexions contre la force brute
- Analyses antimalware planifiées
- Contrôles d’intégrité des fichiers
WP Activity Log
WP Activity Log surveille toute l’activité des utilisateurs pour les audits de sécurité. Il suit chaque modification apportée à votre site et aide les administrateurs à garder le contrôle sur les actions des utilisateurs. Un atout pour l’audit, le dépannage et la conformité réglementaire.
- Suivi détaillé de l’activité
- Alertes instantanées en cas de comportement suspect
- Outils de conformité au RGPD
- Prise en charge du multisite
MalCare
Protection antimalware dans le cloud avec nettoyage automatique. MalCare offre une détection et une suppression des malwares rapides et automatiques, sans ralentir votre site. Son approche basée dans le cloud le rend idéal pour les utilisateurs qui veulent une protection fiable et sans intervention.
- Suppression automatique des malwares
- Aucune surcharge du serveur
- Surveillance en temps réel
- Nettoyage en un clic
Sucuri Security
Un pare-feu et un CDN de niveau entreprise. Sucuri offre une protection de niveau entreprise grâce à son pare-feu dans le cloud et à son CDN mondial. Il recherche en continu les malwares, surveille les listes noires et protège votre site contre les attaques DDoS et les intrusions.
- CDN mondial et atténuation DDoS
- Surveillance continue des malwares
- Contrôles d’intégrité du site
- Règles de sécurité personnalisables
En 2025, sécuriser votre site WordPress n’est pas une simple recommandation : c’est une nécessité. Le paysage numérique continue d’évoluer, et les cybercriminels recourent à des tactiques toujours plus sophistiquées pour exploiter les vulnérabilités des sites. Les propriétaires de sites doivent comprendre que la sécurité est une responsabilité permanente qui exige une approche proactive et multicouche. Mettre régulièrement à jour le cœur de WordPress, les thèmes et les extensions n’est qu’un début. Des protocoles d’authentification robustes, comme l’authentification à deux facteurs et des mots de passe complexes et uniques, forment la première défense contre les accès non autorisés. Parallèlement, des sauvegardes régulières, un hébergement fiable doté de fonctions de sécurité intégrées et des pare-feu qui filtrent le trafic malveillant sont des outils essentiels dans la boîte à outils de sécurité de tout propriétaire de site.
Au-delà de ces mesures fondamentales, des techniques avancées comme la désactivation de XML-RPC, la limitation des tentatives de connexion et le chiffrement de toutes les connexions via HTTPS sont essentielles pour se défendre contre des attaques plus ciblées ou à grande échelle. Même avec toutes les précautions, aucun site n’est à l’abri des menaces : disposer d’un plan de réponse aux incidents clair et opérationnel est donc crucial. Face à un piratage ou à une violation de données, une isolation rapide, une restauration à partir de sauvegardes saines et un changement de tous les mots de passe peuvent aider à limiter les dégâts. Alors que l’intelligence artificielle, l’apprentissage automatique et la blockchain continuent de façonner l’avenir de la cybersécurité, rester informé et capable de s’adapter sera essentiel pour maintenir un environnement WordPress sécurisé. En mettant en œuvre des pratiques de sécurité de base et avancées, vous pouvez protéger vos actifs numériques et les données de vos utilisateurs, et préserver la confiance des visiteurs envers votre site.
Bright Hosting assure une sécurité WordPress proactive, une analyse en temps réel et des configurations renforcées par défaut. Découvrez notre offre d’hébergement WordPress infogéré.