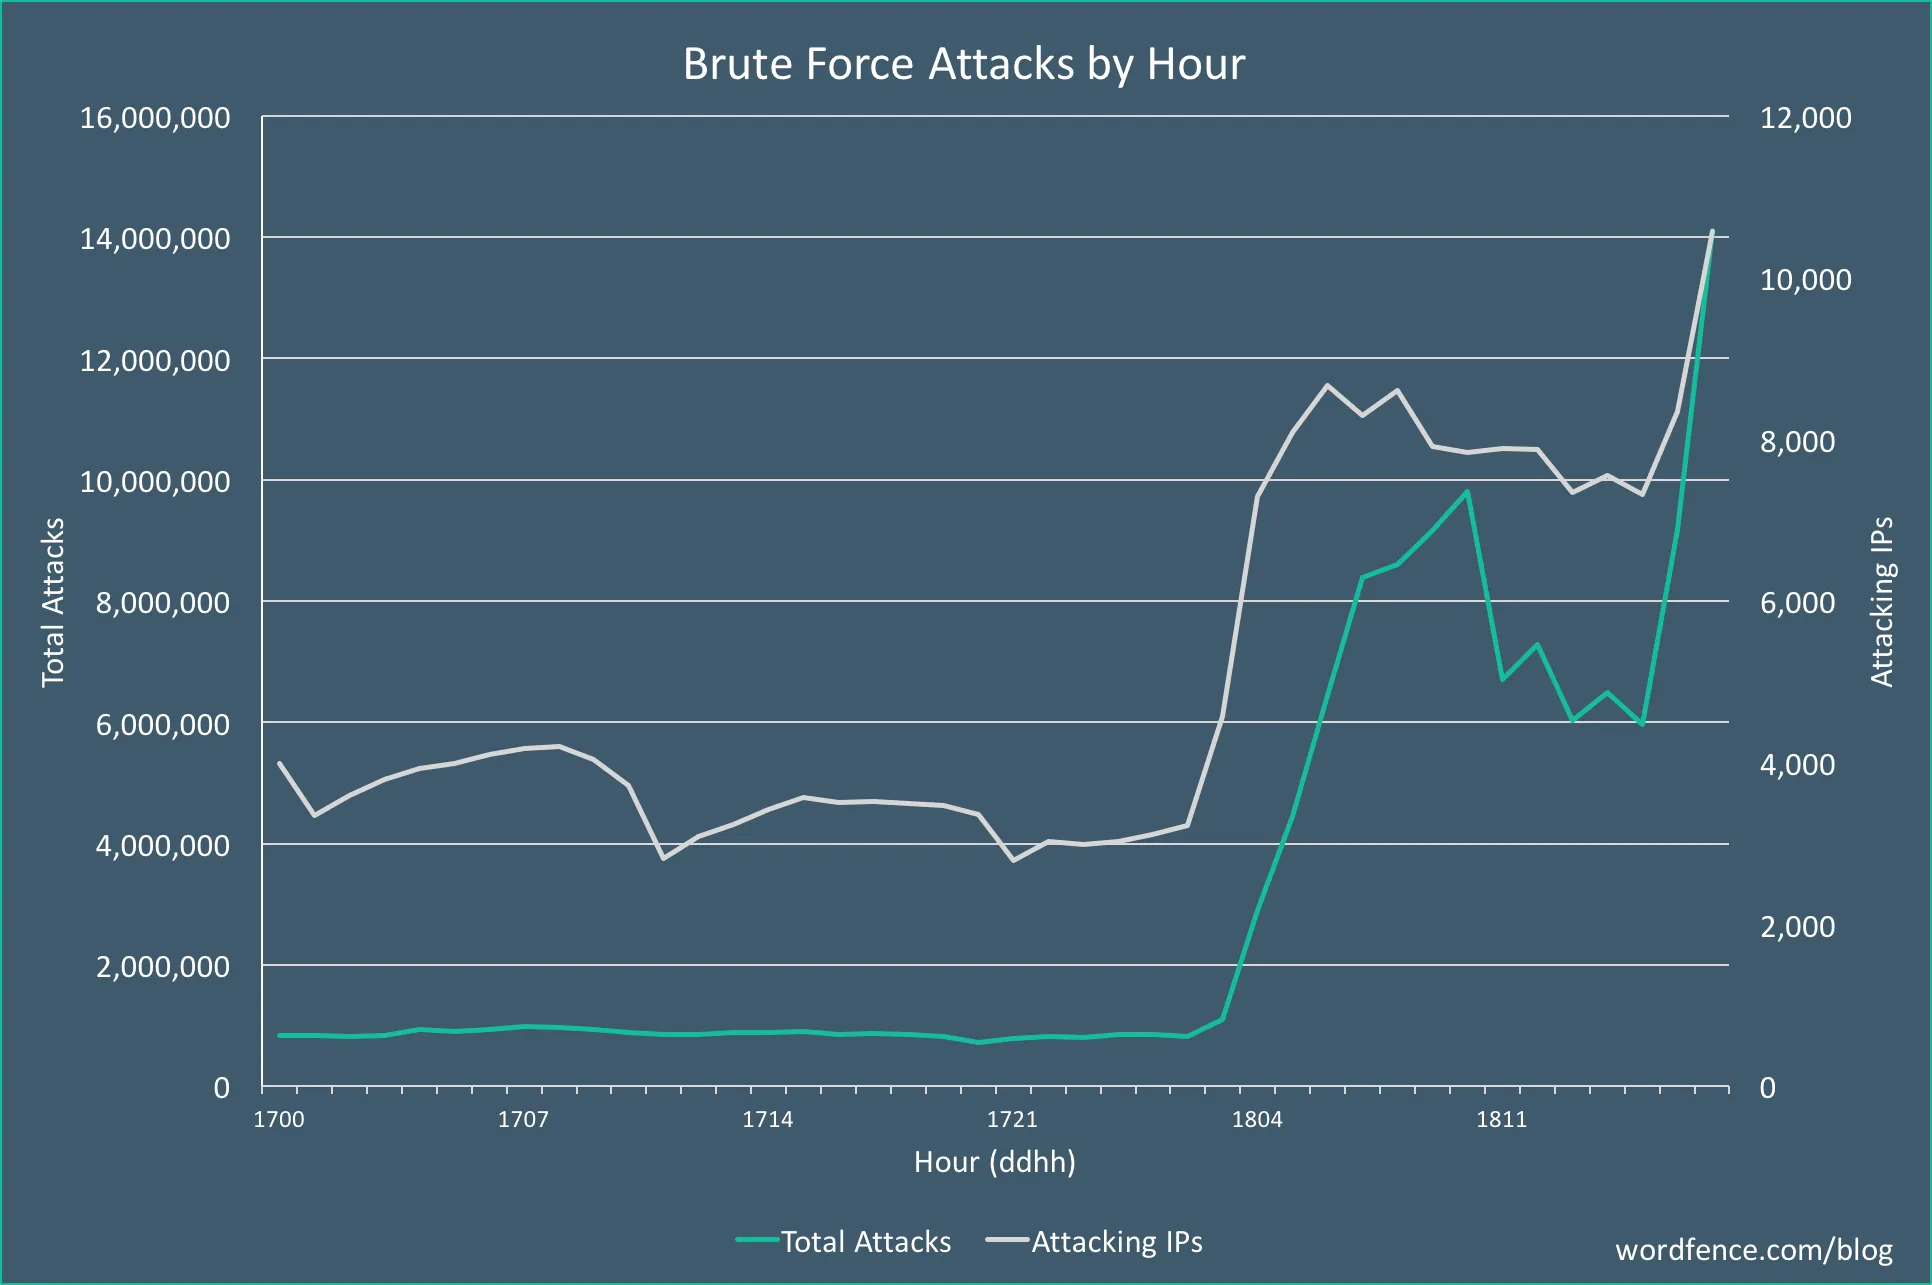
Só em 2024, ataques de força bruta atingiram mais de 4,3 milhões de sites WordPress por dia (Wordfence). Ao entrarmos em 2025, os protocolos de segurança precisam evoluir junto com as ameaças. Este guia oferece estratégias práticas, ferramentas testadas e medidas proativas para proteger seu site WordPress.
Quais são os principais riscos de segurança para sites WordPress em 2025?
O WordPress continua sendo o sistema de gerenciamento de conteúdo mais popular do mundo, o que, infelizmente, o torna um alvo prioritário para cibercriminosos. Em 2025, o cenário de segurança terá se tornado mais complexo, com atacantes usando automação baseada em IA, exploits de dia zero e táticas de engenharia social mais sofisticadas. À medida que a tecnologia evolui, as ameaças também evoluem, e os sites WordPress ficam especialmente vulneráveis quando não recebem manutenção ativa. Muitos proprietários de sites negligenciam a higiene básica de segurança, impedindo que hackers se infiltrem em seus sites. Os cibercriminosos varrem constantemente em busca de fraquezas que possam explorar, seja um plugin sem correção ou um servidor mal configurado.
As ameaças de segurança mais comuns para sites WordPress em 2025 incluem problemas antigos e vulnerabilidades emergentes. Cada um desses riscos pode causar danos graves, do roubo de dados à derrubada completa do site, e deve ser tratado de forma proativa:
- Plugins e temas desatualizados: estão entre os pontos de entrada mais frequentes para hackers. Os desenvolvedores costumam lançar correções para problemas conhecidos, mas os atacantes podem explorar essas vulnerabilidades se as atualizações forem ignoradas.
- Senhas fracas: senhas fáceis de adivinhar ou reutilizadas em vários sites tornam os ataques de força bruta altamente eficazes. Em 2025, as ferramentas de quebra de senhas evoluíram, tornando uma boa higiene de senhas ainda mais crítica.
- Injeções de malware: código malicioso pode ser escondido em seus arquivos ou banco de dados, permitindo que hackers roubem dados, redirecionem usuários ou assumam o controle total do seu site.
- Ataques de Cross-Site Scripting (XSS) e injeção de SQL: essas vulnerabilidades de injeção de código permitem que hackers manipulem o comportamento do seu site, extraiam dados sensíveis ou alterem seu conteúdo.
- APIs e integrações sem proteção: à medida que os sites WordPress se integram cada vez mais a serviços e APIs de terceiros, endpoints sem proteção se tornaram um vetor de ameaça crescente.
Entender esses riscos é o primeiro passo para mitigá-los. Mantendo-se informados e implementando estratégias de segurança em camadas, os proprietários de sites WordPress podem reduzir sua exposição e fortalecer suas defesas contra esses desafios modernos.
Por que é importante usar protocolos de segurança robustos?
Em 2025, não há como exagerar a importância de protocolos de segurança robustos para sites WordPress. Com ciberataques cada vez mais automatizados e baseados em IA, uma única vulnerabilidade pode ter consequências enormes. Protocolos de segurança robustos funcionam como a primeira linha de defesa contra essas ameaças em constante evolução. Eles protegem a infraestrutura do seu site, os dados dos seus clientes e a reputação da sua empresa. Uma violação pode expor dados sensíveis e deixar seu site fora de operação, resultando em tempo de inatividade significativo e prejuízos financeiros. Implementar práticas de segurança robustas garante que seu site continue confiável, funcional e resiliente, fatores essenciais para manter a confiança dos usuários e a continuidade dos negócios.
Além disso, órgãos reguladores no mundo todo aplicam leis de proteção de dados e privacidade mais rígidas, como o GDPR na Europa e marcos semelhantes em outros países. Isso faz da segurança uma obrigação legal, e não apenas uma questão técnica. Não proteger seu site WordPress pode resultar em multas caras, processos judiciais e danos irreversíveis à sua marca.
Os principais motivos para usar protocolos de segurança robustos incluem:
- Proteger os dados dos usuários: sites WordPress costumam lidar com informações pessoais, como nomes, e-mails, dados de pagamento e credenciais de login. Criptografar esses dados e armazená-los com segurança ajuda a evitar roubo de identidade e fraudes.
- Preservar a integridade do site: um site comprometido pode ter conteúdo alterado, funcionalidades quebradas ou código malicioso oculto que prejudica os usuários e o posicionamento nas buscas.
- Evitar danos à reputação: violações de segurança podem levar à exposição pública, abalar a confiança dos clientes e, por fim, prejudicar a credibilidade e a lucratividade da sua empresa.
- Garantir a conformidade legal: medidas de segurança robustas ajudam a cumprir as obrigações legais de proteger os dados dos usuários e a responder de forma adequada em caso de violação.
- Evitar tempo de inatividade e prejuízos financeiros: ataques que tiram seu site do ar podem custar receita, especialmente para e-commerces e empresas de serviços.
Como fortalecer a segurança do seu site WordPress?
Fortalecer a segurança do seu site WordPress exige uma abordagem abrangente que cubra todos os aspectos do ambiente do site, da hospedagem aos controles de acesso dos usuários. Escolher um provedor de hospedagem seguro e confiável é fundamental, porque o provedor certo pode oferecer proteções nativas essenciais, como atualizações automáticas, varredura de malware e suporte a firewall. Os planos de hospedagem WordPress gerenciada costumam incluir esses recursos de segurança como parte do serviço, reduzindo o risco de vulnerabilidades causadas por software desatualizado ou erros de configuração. Além disso, manter o núcleo do WordPress, os temas e os plugins atualizados é crucial, pois essas atualizações costumam corrigir falhas de segurança que os hackers exploram ativamente. A manutenção regular do software do site reduz a janela de oportunidade para que atacantes obtenham acesso não autorizado por meio de fraquezas conhecidas.
Além da hospedagem e das atualizações, implementar métodos de autenticação robustos é vital para impedir logins não autorizados. Usar senhas complexas e exclusivas para cada usuário e ativar a autenticação de dois fatores (2FA) reduz o risco de ataques de força bruta e de credential stuffing. Além disso, fazer backups regulares do site garante que você possa restaurá-lo rapidamente, com o mínimo de interrupção, em caso de violação ou perda acidental de dados.
As principais boas práticas para fortalecer a segurança do WordPress incluem:
1. Escolha uma hospedagem segura
Escolher um provedor de hospedagem confiável e seguro é um dos primeiros passos mais importantes para proteger seu site WordPress. O ambiente de hospedagem é a base sobre a qual todo o seu site opera. Se essa camada for fraca ou mal gerenciada, seu site pode ficar vulnerável a ataques, independentemente das outras medidas de segurança que você implementar. Os provedores de hospedagem WordPress gerenciada costumam levar a segurança a sério, oferecendo serviços especializados para WordPress, como atualizações automáticas, varredura de malware e monitoramento ativo de ameaças. Esses provedores normalmente mantêm configurações de servidor reforçadas para minimizar os riscos de segurança e manter seu site funcionando sem problemas.
Além disso, muitos provedores seguros incluem firewalls nativos que filtram o tráfego suspeito antes mesmo que ele chegue ao seu site, reduzindo as chances de ataques de força bruta ou de negação de serviço. Outro recurso importante dos bons provedores de hospedagem é a inclusão de certificados SSL gratuitos, que criptografam os dados transferidos entre seus visitantes e seu site, protegendo informações sensíveis como credenciais de login e dados de pagamento.
Os provedores de hospedagem segura costumam oferecer os seguintes recursos para reforçar a segurança do seu WordPress:
- Atualizações e correções automáticas de software Garantem que seu servidor e o software WordPress estejam sempre nas versões mais recentes e seguras, sem intervenção manual.
- Web Application Firewalls (WAF) Filtram o tráfego malicioso e bloqueiam padrões de ataque comuns, como injeção de SQL, cross-site scripting (XSS) e tentativas de login por força bruta.
- Certificados SSL gratuitos Criptografam a comunicação entre seu site e os visitantes, protegendo dados sensíveis, como senhas e informações pessoais, contra interceptação.
- Varredura e remoção de malware Examina regularmente os arquivos do seu site em busca de código malicioso e alerta você ou remove as ameaças automaticamente.
- Reforço do servidor e configurações de segurança Aplica boas práticas de segurança no nível do servidor, como desativar serviços desnecessários e limitar o Acesso a arquivos críticos, reduzindo possíveis vetores de ataque.
- Monitoramento de segurança e suporte 24/7 Oferece vigilância contínua e assistência especializada para responder rapidamente a qualquer incidente de segurança ou vulnerabilidade.
2. Mantenha o núcleo do WordPress, os temas e os plugins atualizados
Atualizar regularmente o núcleo do WordPress, os temas e os plugins é uma das formas mais básicas e, ao mesmo tempo, mais poderosas de manter um site seguro. Cada atualização costuma trazer correções de segurança críticas que resolvem vulnerabilidades descobertas desde a versão anterior. Os hackers frequentemente exploram essas vulnerabilidades conhecidas em versões desatualizadas de software para obter acesso não autorizado, injetar malware ou interromper o funcionamento do site. Negligenciar as atualizações expõe seu site e aumenta drasticamente o risco de um ataque bem-sucedido.
Além das correções de segurança, as atualizações podem melhorar o desempenho, adicionar novos recursos e garantir a compatibilidade com os padrões web mais recentes. É essencial adotar uma rotina de atualização consistente e, sempre que possível, testar as atualizações em um ambiente de staging antes de aplicá-las ao site em produção, para evitar possíveis conflitos. Muitos provedores de hospedagem gerenciada ou plugins de segurança para WordPress oferecem opções de atualização automática para simplificar esse processo, reduzindo as chances de erro humano ou atraso. Manter uma postura proativa com as atualizações é fundamental para proteger seu site WordPress em 2025 e nos anos seguintes.
Os principais motivos e boas práticas para manter tudo atualizado incluem:
- Corrija vulnerabilidades conhecidas As atualizações costumam conter correções de segurança para falhas que os hackers atacam ativamente.
- Melhore o desempenho e a estabilidade do site Novas versões podem melhorar o tempo de carregamento, corrigir bugs e aumentar a compatibilidade com o servidor ou o software.
- Garanta a compatibilidade de plugins e temas As atualizações mantêm todos os componentes do site funcionando bem em conjunto, evitando falhas ou erros.
- Use atualizações automáticas sempre que possível Automatizar as atualizações ajuda a garantir que você nunca perca correções essenciais, especialmente em versões menores.
- Faça backup antes de atualizar Sempre crie um backup completo do site antes de aplicar atualizações, para se proteger contra problemas.
- Teste as atualizações em um site de staging Em sites maiores ou configurações complexas, teste as atualizações em um ambiente de staging duplicado para identificar conflitos cedo.
- Fique atento aos alertas de segurança Acompanhe blogs ou newsletters confiáveis sobre segurança do WordPress para se manter atualizado sobre vulnerabilidades críticas que exigem ação imediata.
3. Use métodos de autenticação robustos
Proteger a página de login do WordPress com métodos de autenticação robustos é essencial para impedir acessos não autorizados e reduzir o risco de ataques de força bruta e de credential stuffing. Embora o nome de usuário e a senha sejam a forma mais comum de login, depender apenas de senhas, especialmente fracas ou reutilizadas, deixa seu site vulnerável. Adotar mecanismos de autenticação em várias camadas, que verificam a identidade dos usuários com mais do que apenas uma senha, é vital para aumentar significativamente a segurança. A autenticação de dois fatores (2FA) é hoje uma das ferramentas mais eficazes. Ela exige que os usuários forneçam uma segunda forma de verificação, como um código temporário enviado ao celular ou gerado por um aplicativo, além da senha. Essa etapa adicional reduz drasticamente as chances de um atacante obter Acesso, mesmo que de alguma forma consiga ou adivinhe a senha.
Além da 2FA, incentivar senhas fortes e exclusivas para todas as contas é fundamental. Gerenciadores de senhas podem ajudar os usuários a gerar e armazenar com segurança senhas complexas, eliminando a tentação de reutilizar senhas simples ou previsíveis. Combinadas, essas práticas de autenticação robusta formam uma barreira sólida contra ataques comuns à área de login do WordPress, que continua sendo um dos principais pontos de entrada para hackers.
As principais boas práticas incluem:
- Use autenticação de dois fatores (2FA) Adicione uma etapa extra de verificação que exija um código de um aplicativo autenticador, SMS ou token de hardware.
- Exija senhas fortes e exclusivas Exija senhas que combinem letras maiúsculas e minúsculas, números e caracteres especiais.
- Use gerenciadores de senhas Ferramentas como LastPass, 1Password ou Bitwarden geram e armazenam senhas complexas com segurança.
- Limite as tentativas de login Bloqueie ou restrinja falhas de login repetidas para desacelerar ataques de força bruta.
- Ative notificações de login Alerte usuários ou administradores quando for detectada uma atividade de login incomum.
- Desative o nome de usuário padrão “admin” Evite nomes de usuário previsíveis, que são alvos comuns dos hackers.
- Considere a autenticação sem senha Métodos emergentes, como links mágicos ou verificação biométrica, oferecem alternativas seguras.
- Revise as contas de usuário regularmente Remova ou atualize contas inativas ou desatualizadas para minimizar possíveis pontos de acesso.
4. Faça backup do seu site regularmente
Por mais robustas que sejam suas medidas de segurança, sempre existe o risco de que seu site WordPress seja comprometido por invasão, falha do servidor ou erros acidentais. É por isso que backups regulares são indispensáveis na estratégia de segurança do seu site. Os backups funcionam como sua rede de segurança, permitindo restaurar rapidamente o site para um estado conhecido e íntegro caso algo dê errado. Um processo de backup confiável garante que você não perca conteúdo crítico, dados de clientes ou configurações, cuja recuperação pode ser cara e demorada. É essencial automatizar os backups para que ocorram com frequência, idealmente diária ou semanal, dependendo da frequência com que o conteúdo do seu site muda.
Além disso, os backups devem ser armazenados com segurança fora do servidor ou em armazenamento em nuvem, para não serem perdidos caso o próprio servidor seja comprometido. Ter várias cópias de backup e testar periodicamente o processo de restauração ajuda a garantir que você consiga se recuperar de um desastre com o mínimo de tempo de inatividade ou perda de dados. Em resumo, os backups trazem tranquilidade e uma alternativa crítica de recuperação no seu plano de segurança do WordPress.
As principais boas práticas para backups do site incluem:
- Agende backups automáticos regularmente Automatize os backups para serem executados diária ou semanalmente, de acordo com a frequência de atualização do seu site.
- Armazene os backups fora do servidor Para se proteger contra falhas do servidor, mantenha cópias em serviços de armazenamento em nuvem como Google Drive, Dropbox ou Amazon S3.
- Inclua todos os arquivos e bancos de dados do site Garanta que os backups cubram os arquivos do núcleo do WordPress, temas, plugins, uploads de mídia e o banco de dados.
- Teste a restauração dos backups periodicamente Verifique regularmente se os backups podem ser restaurados com sucesso, sem erros.
- Use plugins ou serviços de backup confiáveis Escolha ferramentas bem avaliadas, como UpdraftPlus, BackupBuddy ou BlogVault.
- Mantenha várias versões de backup Guarde várias cópias de backup para se recuperar de problemas causados por alterações recentes ou malware.
- Proteja seus arquivos de backup Criptografe os arquivos de backup e restrinja o Acesso para impedir que sejam obtidos sem autorização.
- Tenha um plano de recuperação claro Conheça as etapas para restaurar seu site rapidamente e minimizar o tempo de inatividade durante um incidente.
5. Implemente um Web Application Firewall (WAF)
Um Web Application Firewall (WAF) é uma linha de defesa crítica para o seu site WordPress. Ele monitora e filtra o tráfego de entrada antes que chegue ao seu servidor. Diferentemente dos firewalls tradicionais, que só bloqueiam Acesso não autorizado no nível da rede, um WAF protege aplicações web inspecionando requisições HTTP e bloqueando atividades maliciosas que visam vulnerabilidades da aplicação. Essa proteção proativa ajuda a evitar ataques comuns como injeção de SQL, cross-site scripting (XSS), tentativas de login por força bruta e outros exploits sofisticados.
Ao implantar um WAF, você reduz efetivamente a superfície de ataque exposta a hackers e bots automatizados, ajudando a manter a disponibilidade e a integridade do seu site. Muitos provedores de hospedagem WordPress gerenciada incluem recursos de WAF, e soluções de WAF de terceiros e plugins de segurança populares podem ser integrados ao seu site. Configurar o WAF corretamente equilibra a segurança sem interferir no tráfego legítimo dos usuários nem no funcionamento do site.
Os principais benefícios e boas práticas ao usar um WAF incluem:
- Filtre o tráfego malicioso antes que chegue ao seu servidor Bloqueia requisições nocivas e bots que tentam explorar vulnerabilidades no núcleo do WordPress, em temas ou plugins.
- Proteja-se contra vetores de ataque comuns Reduz os riscos de injeção de SQL, cross-site scripting (XSS), cross-site request forgery (CSRF) e ataques de login por força bruta.
- Reduza a carga do servidor e melhore o desempenho Um WAF pode diminuir a pressão sobre seus recursos de hospedagem ao barrar o tráfego ruim logo no início, melhorando a velocidade e a confiabilidade do site.
- Integre com os plugins de segurança existentes Muitos WAFs funcionam bem junto com plugins de segurança como Wordfence ou Sucuri, oferecendo proteção em camadas.
- Personalize as regras de segurança WAFs avançados permitem ajustar as regras de acordo com as necessidades e os padrões de tráfego do seu site.
- Monitore e registre atividades suspeitas Um bom WAF oferece logs detalhados e alertas, ajudando você a identificar tentativas de ataque e a reagir rapidamente.
- Implante no nível de DNS ou da aplicação WAFs podem ser baseados em nuvem (operando no nível de DNS) ou instalados como plugins, dando flexibilidade conforme a sua configuração.
- Mantenha as regras do WAF atualizadas Atualize regularmente os conjuntos de regras do WAF para se defender de ameaças recém-descobertas e de técnicas de ataque em evolução.
6. Monitore e audite seu site
Monitorar e auditar regularmente seu site WordPress é essencial para manter uma postura de segurança sólida. Mesmo as melhores medidas de segurança às vezes deixam passar ameaças novas ou em evolução, por isso a vigilância contínua é fundamental. Monitorando ativamente a atividade do seu site, você pode detectar cedo comportamentos suspeitos, como tentativas de login incomuns, alterações em arquivos do núcleo ou picos inesperados de tráfego, que podem indicar um ataque tentado ou em andamento. Auditorias de segurança regulares ajudam você a identificar vulnerabilidades antes dos atacantes, permitindo corrigir fraquezas de forma proativa.
Muitos plugins de segurança para WordPress oferecem recursos nativos de monitoramento e auditoria, incluindo alertas em tempo real, verificações de integridade de arquivos e varredura de vulnerabilidades. Combinando ferramentas automatizadas com revisões manuais, você garante uma supervisão abrangente do status de segurança do seu site. No fim das contas, esse processo contínuo protege seu site contra violações, ajuda a manter a confiança dos usuários e preserva sua reputação online.
As práticas essenciais para incluir na sua rotina de monitoramento e auditoria do site são:
- Ative alertas de segurança em tempo real Receba notificações imediatas de atividades suspeitas, como tentativas de login malsucedidas, alterações em arquivos ou detecção de malware.
- Faça varreduras de vulnerabilidades regulares Use plugins de segurança ou serviços externos para procurar vulnerabilidades conhecidas no núcleo do WordPress, em plugins e em temas.
- Monitore a atividade de login Acompanhe as tentativas de login, especialmente as malsucedidas, para detectar ataques de força bruta ou tentativas de acesso não autorizado.
- Verifique a integridade dos arquivos Compare os arquivos do núcleo do WordPress e os arquivos personalizados com versões limpas para identificar modificações não autorizadas.
- Revise contas e permissões de usuários Audite regularmente as funções e os níveis de acesso dos usuários para garantir que não existam contas desnecessárias ou comprometidas.
- Analise os padrões de tráfego Identifique picos ou origens de tráfego incomuns que possam indicar ataques DDoS ou bots maliciosos visando seu site.
- Mantenha logs detalhados Registre todas as ações relevantes e revise os logs periodicamente em busca de anomalias.
- Agende auditorias de segurança manuais Além das ferramentas automatizadas, revise manualmente as configurações de segurança do seu site.
- Teste os procedimentos de backup e recuperação Teste regularmente seus backups para confirmar que estão completos e podem ser restaurados rapidamente.
Quais são algumas técnicas avançadas de segurança para WordPress?
Embora as práticas básicas de segurança sejam essenciais, usuários e desenvolvedores experientes de WordPress devem considerar técnicas de segurança mais avançadas para reduzir ainda mais o risco de ataques. Essas medidas vão além do uso padrão de plugins e exigem alguma configuração no nível do servidor ou do código. Uma dessas técnicas é desativar a listagem de diretórios, o que oculta do público a estrutura de arquivos do seu site. Se ela permanecer ativa, os atacantes podem navegar pelos seus diretórios e descobrir arquivos sensíveis que revelem informações valiosas sobre seu sistema ou seus plugins. Da mesma forma, desativar recursos não utilizados, como o XML-RPC, é fundamental, pois esse protocolo pode ser explorado em ataques DDoS de grande escala e em logins por força bruta. Se o seu site não depende dele para serviços como o Jetpack ou a publicação remota, o melhor é desativá-lo completamente.
Além dessas configurações técnicas, algumas estratégias melhoram a forma como seu site lida com o tráfego de entrada e o comportamento de login. Por exemplo, limitar as tentativas de login pode reduzir significativamente o risco de ataques de força bruta. Ao bloquear logins malsucedidos repetidos de um mesmo endereço IP, você impede que bots fiquem adivinhando senhas continuamente. Forçar HTTPS em todo o site é outra etapa crucial.
Veja algumas técnicas avançadas que você deve considerar:
- Desative a listagem de diretórios Impeça que atacantes vejam a estrutura de arquivos do seu site desativando a navegação de diretórios no .htaccess ou nos arquivos de configuração do servidor.
- Limite as tentativas de login Bloqueie tentativas de login repetidas do mesmo endereço IP para impedir ataques de força bruta. Muitos plugins de segurança facilitam essa configuração.
- Use HTTPS em tudo Force o HTTPS em todas as páginas do site para garantir a comunicação criptografada, protegendo as credenciais dos usuários e transações sensíveis.
- Desative o XML-RPC A menos que ferramentas específicas exijam, desative o XML-RPC para evitar que seja explorado em ataques DDoS ou tentativas de força bruta.
- Restrinja o acesso aos arquivos wp-config.php e .htaccess Esses arquivos contêm configurações sensíveis e devem ficar inacessíveis a quem não tenha o devido acesso ao servidor.
- Implemente uma lista de IPs permitidos para o acesso administrativo Limite o Acesso à área wp-admin a endereços IP específicos para manter usuários desconhecidos ou não autorizados do lado de fora.
- Use cabeçalhos Content Security Policy (CSP) Defina quais origens podem carregar scripts e conteúdo no seu site para se proteger contra ataques XSS.
Ao adotar essas técnicas avançadas, os administradores de WordPress podem reforçar significativamente seus sites e reduzir a superfície de ataque disponível para os hackers.
Como reagir se o seu site WordPress for invadido?
Se o seu site WordPress for invadido, o primeiro e mais crítico passo é manter a calma e agir rapidamente. O tempo é essencial para conter a violação e minimizar os possíveis danos. Comece isolando o site comprometido. Isso pode ser feito tirando o site do ar ou colocando-o em modo de manutenção, para evitar que os visitantes sejam expostos a conteúdo nocivo. Nesse momento, você também deve avisar seu provedor de hospedagem. Muitos provedores oferecem serviços de limpeza de malware ou podem ajudar a colocar seu site em quarentena para evitar que a infecção se espalhe para outros sites no mesmo servidor. Também é recomendável fazer uma varredura completa com um plugin de segurança confiável para identificar a origem e a extensão da violação.
Depois da contenção, o foco deve passar para a recuperação e a prevenção futura. Se você tiver um backup recente do site, restaure-o para um ponto anterior à invasão. Assim, você trabalha a partir de uma base limpa. Se não houver backups disponíveis, talvez seja necessário contar com um profissional para remover o código malicioso manualmente. Depois da restauração, altere imediatamente todas as senhas de usuários, especialmente das contas de administrador, acesso FTP, banco de dados e credenciais do cPanel. Em seguida, atualize todos os plugins, temas e arquivos do núcleo do WordPress desatualizados para corrigir vulnerabilidades conhecidas.
Veja um resumo das etapas a seguir se o seu site for invadido:
- Isole a invasão Tire seu site do ar ou coloque-o em modo de manutenção para evitar mais danos e proteger seus visitantes.
- Avise seu provedor de hospedagem Entre em contato com seu provedor para informá-lo da violação. Ele pode ajudar na remoção de malware ou suspender temporariamente o Acesso ao seu servidor por segurança.
- Faça uma varredura de malware Use plugins de segurança confiáveis (como Wordfence, Sucuri ou iThemes Security) para fazer uma varredura completa de malware e de integridade de arquivos.
- Restaure a partir de um backup Se você tiver um backup limpo e recente, restaure o site para o estado anterior à violação.
- Altere todas as senhas Redefina todas as senhas dos usuários administradores, contas de hospedagem, FTP, bancos de dados MySQL e até das contas de e-mail associadas ao site.
- Atualize tudo Garanta que o núcleo do WordPress, os plugins e os temas estejam nas versões mais recentes para corrigir vulnerabilidades conhecidas.
- Audite usuários e permissões Verifique se há usuários não autorizados e remova contas suspeitas. Garanta que funções e permissões estejam atribuídas corretamente.
- Monitore novos problemas Monitore seu site em busca de atividades incomuns e considere configurar alertas para ameaças futuras.
Seguindo essas etapas de forma metódica, você pode recuperar o controle do seu site e evitar incidentes semelhantes no futuro.
Como será o futuro da segurança do WordPress em 2025?
À medida que a tecnologia avança, os métodos usados pelos cibercriminosos também avançam. Em 2025, a segurança do WordPress passará da proteção reativa para sistemas de defesa proativos e inteligentes. A integração de inteligência artificial (IA) e aprendizado de máquina (ML) está se tornando padrão nos plugins de segurança, permitindo a detecção de anomalias em tempo real, a classificação automática de ameaças e contramedidas instantâneas contra comportamentos suspeitos. Esses sistemas podem aprender com padrões de ataque globais, permitindo que sites WordPress se adaptem e se defendam antes mesmo que as vulnerabilidades sejam exploradas. O avanço dos modelos de segurança zero trust também influencia a arquitetura do WordPress, com ênfase em verificação e autenticação em todos os níveis, e não apenas no login.
Além disso, há uma ênfase crescente em tecnologias descentralizadas e à prova de adulteração, como o blockchain. O blockchain pode armazenar backups, gerenciar logs de acesso ou até proteger informações sensíveis dos usuários com registros imutáveis. Com a demanda crescente por privacidade e conformidade, especialmente sob leis como o GDPR e o CCPA, o WordPress provavelmente incorporará técnicas de criptografia de dados mais avançadas e sistemas de permissões de usuário mais granulares. O futuro também trará uma integração mais estreita entre serviços de segurança em nuvem e o WordPress, tornando o monitoramento remoto, os backups automatizados e os rollbacks instantâneos mais acessíveis para todos os proprietários de sites.
Os principais avanços esperados incluem:
- Detecção de ameaças com IA: o aprendizado de máquina avançado analisará o comportamento do site para detectar e responder a ameaças em tempo real.
- Integração com blockchain: o blockchain protegerá registros de conteúdo, validará transações e garantirá a integridade dos dados.
- Arquitetura zero trust: autenticação e verificação serão exigidas continuamente, e não apenas durante as sessões de login.
- Firewalls e scanners de malware mais inteligentes: WAFs e scanners baseados em nuvem se atualizarão automaticamente com novas assinaturas de ameaças.
- Técnicas avançadas de criptografia: métodos aprimorados, como criptografia de ponta a ponta e autenticação baseada em tokens, protegerão os dados dos usuários.
- Resposta automatizada a incidentes: ferramentas de segurança detectarão ameaças, isolarão arquivos comprometidos e restaurarão versões limpas de forma autônoma.
- Recursos aprimorados de conformidade com a privacidade: ferramentas nativas ajudarão os proprietários de sites a gerenciar dados de usuários em conformidade com as leis globais de privacidade.
Essas inovações prometem um ecossistema WordPress mais seguro, inteligente e resiliente, capaz de resistir às ameaças cibernéticas cada vez mais complexas do futuro digital.
O cenário de segurança do WordPress em 2025
Aumento das vulnerabilidades
- Em 2024, quase 8.000 novas vulnerabilidades foram relatadas no ecossistema WordPress, sendo 96% em plugins e 4% em temas. Apenas sete vulnerabilidades foram encontradas no núcleo do WordPress.
- Isso representa um aumento de 34% em relação às 5.947 vulnerabilidades registradas em 2023, evidenciando a necessidade crescente de medidas de segurança proativas.
Exploração sem autenticação
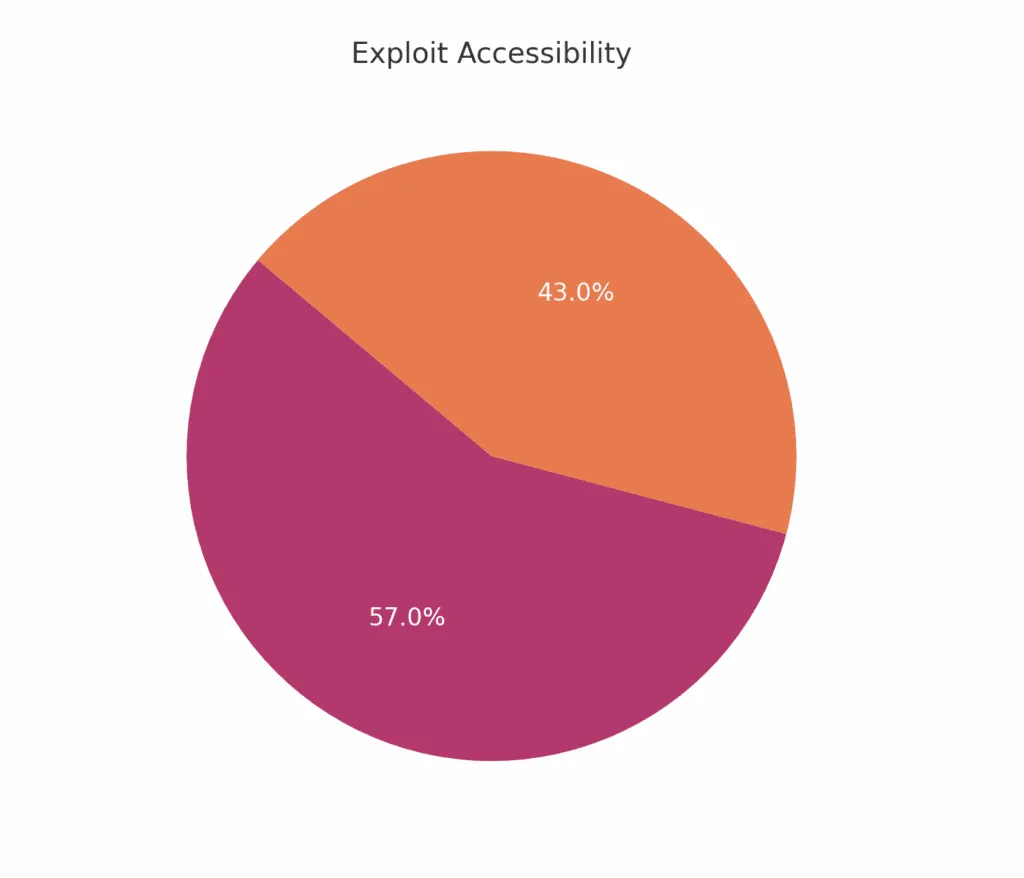
- Aproximadamente 43% das vulnerabilidades do WordPress descobertas em 2024 podiam ser exploradas sem autenticação, o que reforça a importância de proteger os componentes acessíveis publicamente.
Vetores de ataque comuns
1. Cross-Site Scripting (XSS)
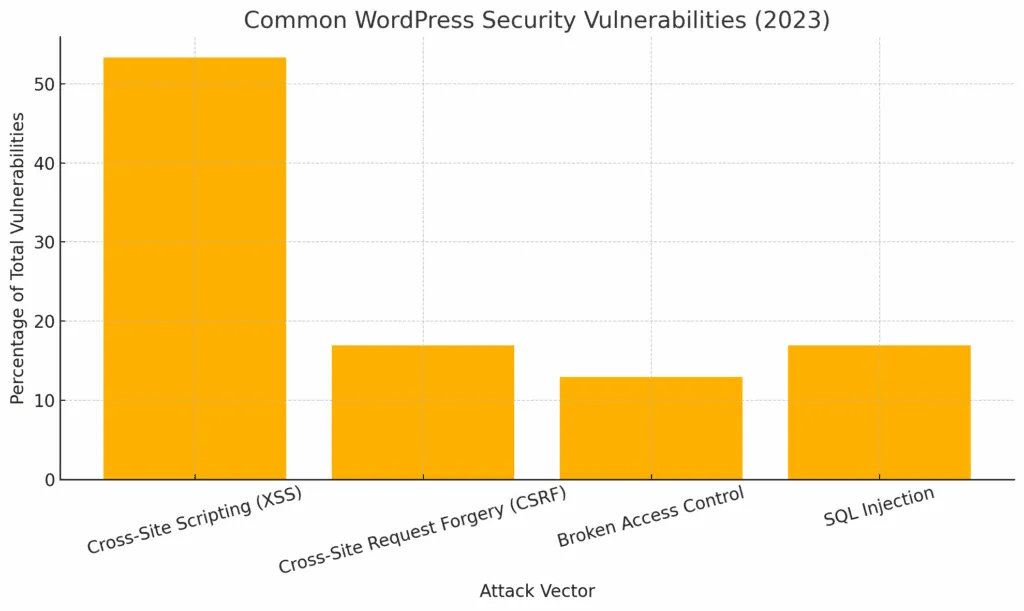
- O XSS respondeu por 53,3% de todas as novas vulnerabilidades de segurança do WordPress em 2023, sendo a ameaça mais comum.
2. Cross-Site Request Forgery (CSRF)
- As vulnerabilidades de CSRF representaram 16,9% do total, permitindo que atacantes induzam usuários autenticados a executar ações não intencionais.
3. Controle de acesso falho
- Esse tipo de vulnerabilidade correspondeu a 12,9% dos problemas relatados, permitindo Acesso não autorizado a áreas restritas.
4. Injeção de SQL
- As vulnerabilidades de injeção de SQL, embora menos comuns, são particularmente perigosas por seu potencial de comprometer bancos de dados inteiros.
Autenticação e controle de acesso
Autenticação de dois fatores (2FA)
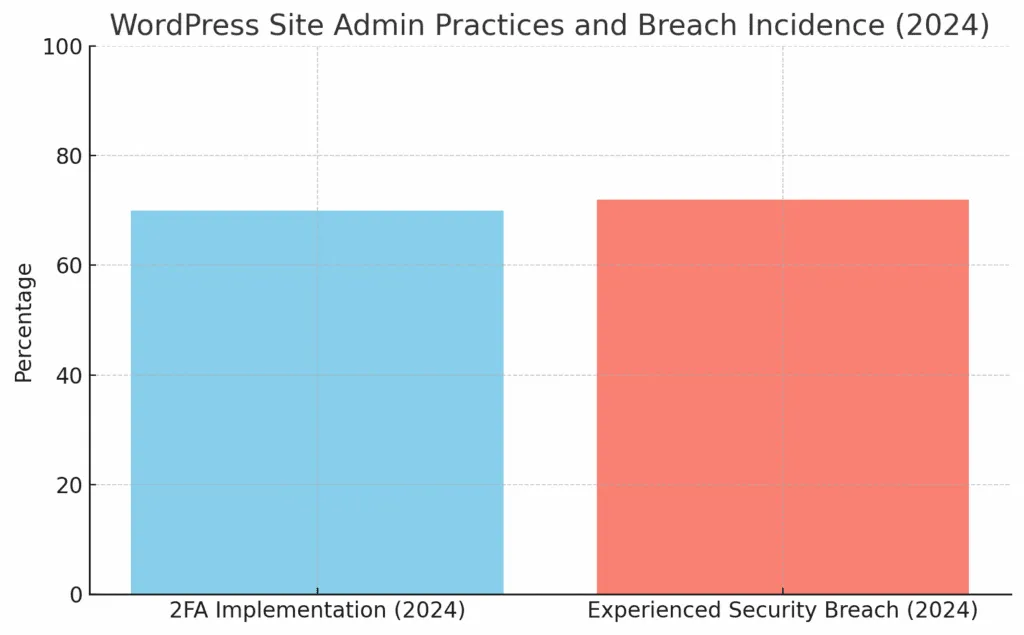
- Uma pesquisa de 2024 revelou que 70% dos administradores de sites WordPress haviam implementado a 2FA, refletindo uma tendência positiva de reforço da segurança no login.
Incidência de violações de segurança
- Apesar da maior conscientização, 72% dos sites WordPress sofreram pelo menos uma violação de segurança, o que indica uma lacuna entre conhecimento e implementação.
Manutenção e monitoramento
A importância das atualizações regulares
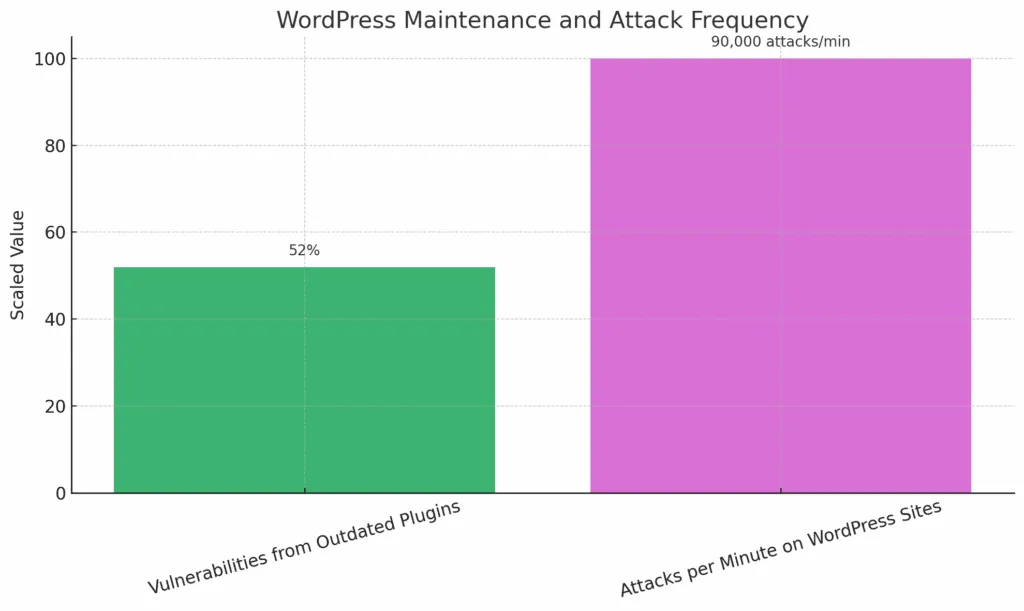
- Plugins desatualizados são responsáveis por 52% das vulnerabilidades do WordPress, o que reforça a necessidade de atualizações em dia.
Frequência de ataques
- Os sites WordPress enfrentam aproximadamente 90.000 ataques por minuto, o que evidencia a natureza implacável das ameaças cibernéticas.
Veja um resumo das etapas a seguir se o seu site for invadido0 de 8 concluídos
Siga cada etapa na ordem e marque-a à medida que avança.
Fale com um engenheiroPlugins de segurança recomendados
Wordfence Security
Um plugin líder em firewall e proteção contra malware. O Wordfence oferece uma combinação poderosa de firewall de endpoint e varredura de malware projetada especificamente para WordPress. Ele protege seu site contra acessos não autorizados, monitora o tráfego ao vivo e detecta atividades maliciosas em tempo real.
- Proteção de firewall em tempo real
- Varredura e limpeza de malware
- Monitoramento do tráfego ao vivo
- Proteção contra força bruta
SolidWP
Ideal para reforçar o WordPress e a segurança do login. O SolidWP Security é prático e fácil de usar, com ferramentas pré-configuradas que protegem seu site contra ameaças comuns. Ele monitora ativamente a atividade de login e detecta alterações em arquivos para impedir Acesso não autorizado.
- Reforço do site com um clique
- Proteção de login contra força bruta
- Varreduras de malware agendadas
- Verificações de integridade de arquivos
WP Activity Log
O WP Activity Log monitora toda a atividade dos usuários para auditorias de segurança. Ele registra cada alteração feita no seu site, ajudando os administradores a manter o controle sobre as ações dos usuários. Isso é útil para auditorias, solução de problemas e manutenção da conformidade regulatória.
- Rastreamento detalhado de atividades
- Alertas instantâneos de comportamento suspeito
- Ferramentas de conformidade com o GDPR
- Suporte a multisite
MalCare
Proteção contra malware baseada em nuvem com limpeza automática. O MalCare oferece varredura e remoção de malware rápidas e automáticas sem deixar seu site lento. Sua abordagem baseada em nuvem o torna ideal para quem quer uma proteção confiável e sem intervenção manual.
- Remoção automática de malware
- Sem sobrecarga no servidor
- Monitoramento em tempo real
- Limpeza com um clique
Sucuri Security
Um provedor de firewall e CDN de nível corporativo. A Sucuri oferece proteção de nível corporativo por meio de seu firewall em nuvem e de sua CDN global. Ela faz varreduras contínuas em busca de malware, monitora blacklists e protege seu site contra ataques DDoS e invasões.
- CDN global e mitigação de DDoS
- Monitoramento contínuo de malware
- Verificações de integridade do site
- Regras de segurança personalizáveis
Em 2025, proteger seu site WordPress não é apenas uma recomendação; é uma necessidade. O cenário digital continua evoluindo, com cibercriminosos usando táticas cada vez mais sofisticadas para explorar vulnerabilidades de sites. Os proprietários de sites precisam reconhecer que a segurança é uma responsabilidade contínua, que exige uma abordagem proativa e em camadas. Atualizar regularmente o núcleo do WordPress, os temas e os plugins é só o começo. Protocolos de autenticação robustos, como a autenticação de dois fatores e senhas complexas e exclusivas, formam a primeira defesa contra Acesso não autorizado. Já os backups regulares do site, uma hospedagem confiável com recursos de segurança nativos e firewalls que filtram o tráfego malicioso são ferramentas essenciais no kit de segurança de qualquer proprietário de site.
Além das medidas básicas, técnicas de segurança avançadas, como desativar o XML-RPC, limitar as tentativas de login e garantir que todas as conexões sejam criptografadas via HTTPS, são vitais para se defender de ataques mais direcionados ou de grande escala. Mesmo com todas as precauções, nenhum site está imune a ameaças, por isso ter um plano de resposta a incidentes claro e acionável é fundamental. Diante de uma invasão ou violação de dados, o isolamento rápido, a recuperação a partir de backups limpos e a troca de senhas em todo o sistema podem ajudar a minimizar os danos. À medida que a inteligência artificial, o aprendizado de máquina e o blockchain continuam a moldar o futuro da cibersegurança, manter-se informado e adaptável será fundamental para manter um ambiente WordPress seguro. Ao implementar práticas de segurança básicas e avançadas, você protege seus ativos digitais, resguarda os dados dos usuários e preserva a confiança dos visitantes no seu site.
A Bright Hosting oferece segurança proativa para WordPress, varredura em tempo real e configurações reforçadas por padrão. Saiba mais sobre nossa hospedagem WordPress gerenciada.