2024年だけでも、ブルートフォース攻撃は1日あたり430万以上のWordPressサイトを標的にしていました(Wordfence調べ)。2025年を迎え、セキュリティプロトコルも脅威とともに進化させる必要があります。本ガイドでは、WordPressサイトを守るための実践的な戦略、実績あるツール、そして先手を打つための対策をご紹介します。
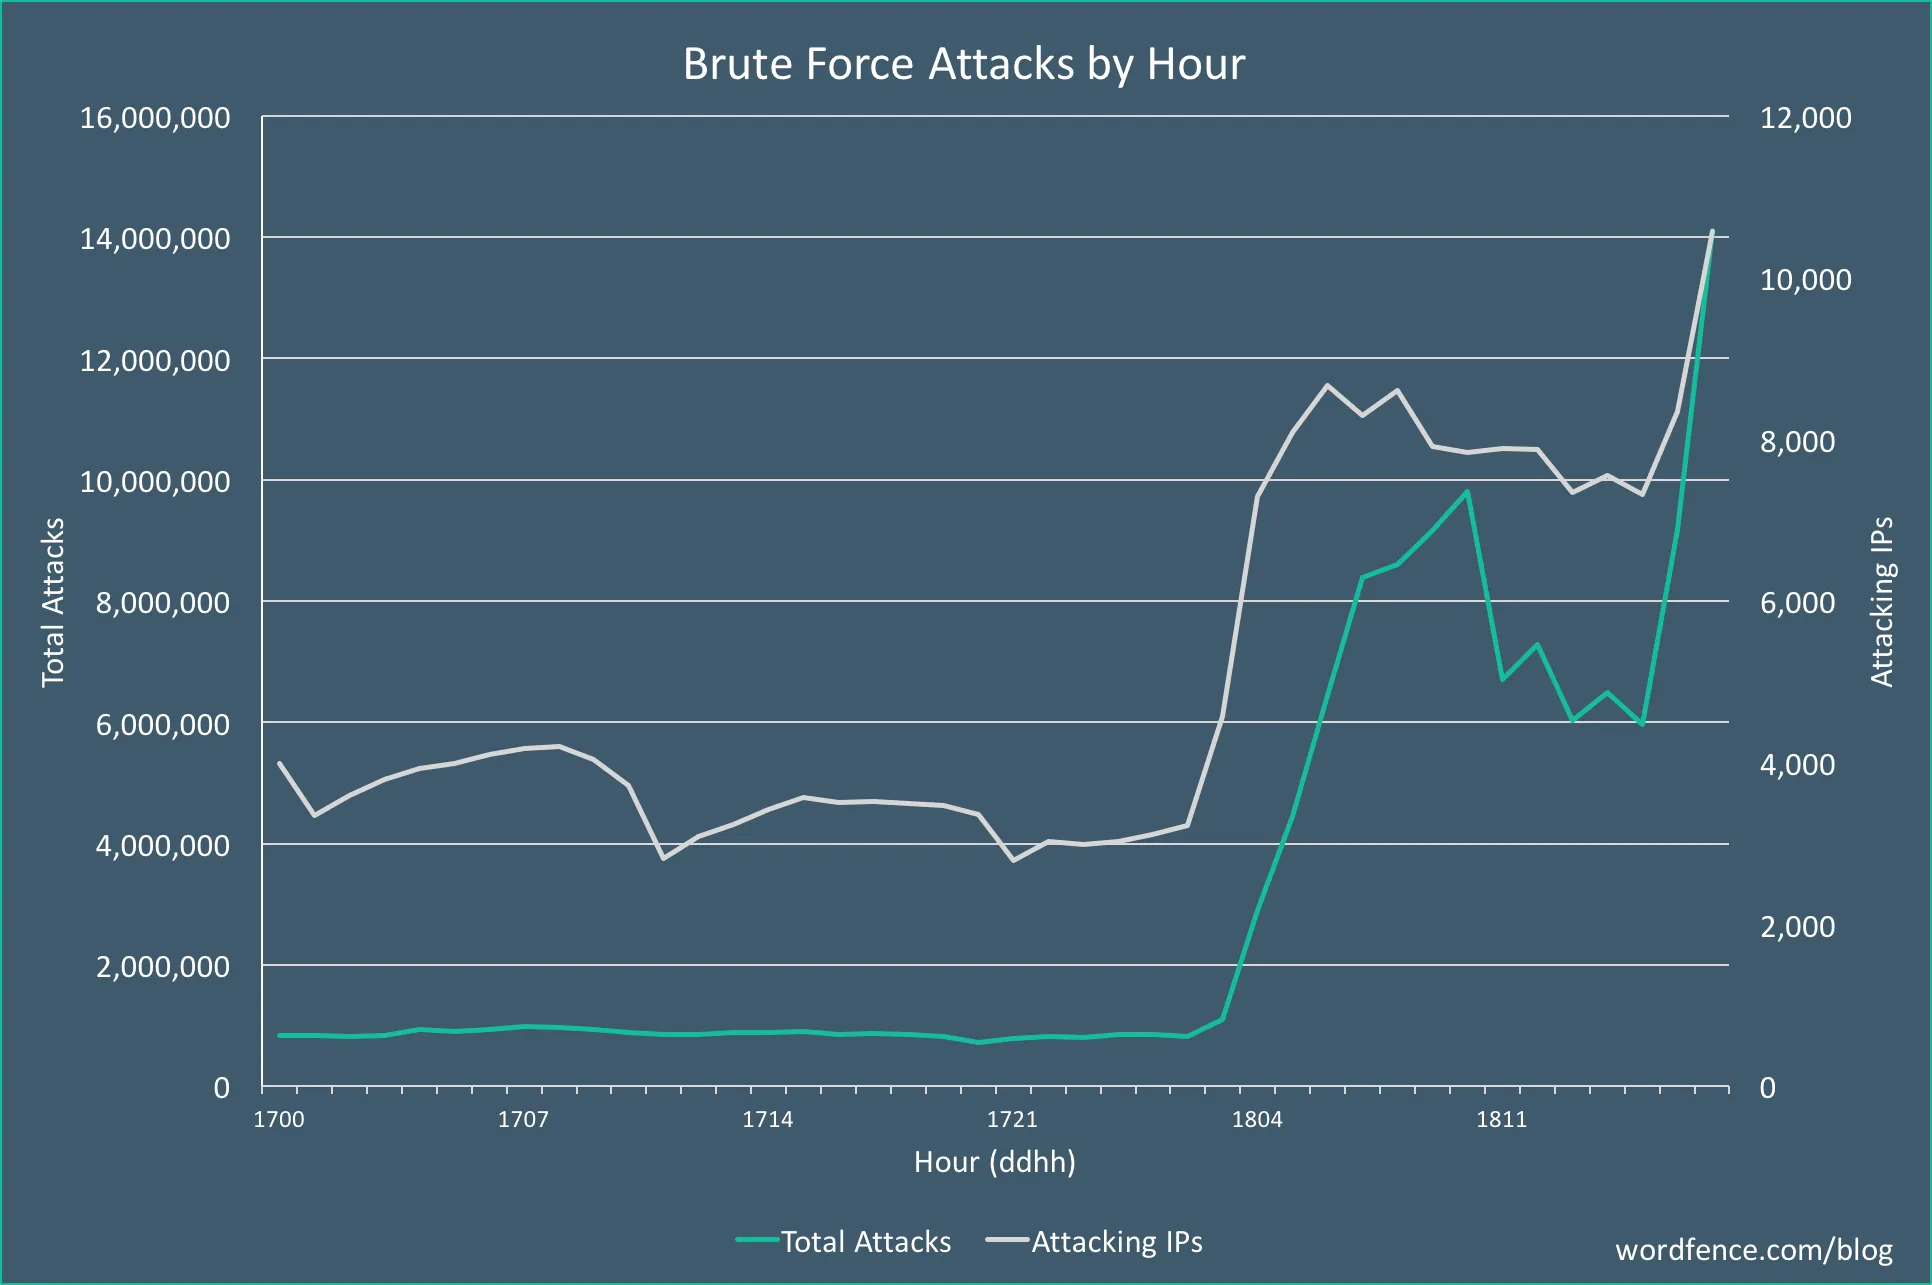
2025年、WordPressサイトの主なセキュリティリスクとは?
WordPressは今も世界で最も普及しているコンテンツ管理システムであり、残念ながらそれゆえにサイバー犯罪者の主要な標的となっています。2025年のセキュリティ環境はさらに複雑化し、攻撃者はAIによる自動化、ゼロデイ攻撃、より巧妙なソーシャルエンジニアリングの手口を駆使しています。技術の進化とともに脅威も進化しており、積極的に保守されていないWordPressサイトは特に脆弱です。多くのサイト運営者が基本的なセキュリティ対策を見落としており、ハッカーによるサイトへの侵入を防げていません。攻撃者は、パッチ未適用のプラグインであれ設定の甘いサーバーであれ、悪用できる弱点を常に探しています。
2025年にWordPressサイトが直面する代表的なセキュリティ脅威には、以前からある問題と新たに浮上した脆弱性の両方が含まれます。いずれもデータの窃取からサイトの完全な停止まで深刻な被害をもたらしかねないため、先手を打って対処する必要があります。
- 古いプラグインとテーマ:ハッカーの侵入口として最も多いものの一つです。開発者は既知の問題に対するパッチを頻繁にリリースしていますが、アップデートを放置すれば、攻撃者はその脆弱性を悪用できてしまいます。
- 脆弱なパスワード:推測しやすいパスワードや複数のサイトで使い回したパスワードは、ブルートフォース攻撃を非常に有効にしてしまいます。2025年にはパスワード解析ツールが高度化しており、強固なパスワード管理の重要性がさらに高まっています。
- マルウェアの埋め込み:ファイルやデータベースに悪意のあるコードが仕込まれると、ハッカーはデータを盗んだり、ユーザーを別サイトへ誘導したり、サイトを完全に乗っ取ったりできるようになります。
- クロスサイトスクリプティング(XSS)とSQLインジェクション攻撃:これらのコードインジェクションの脆弱性を突かれると、ハッカーはサイトの挙動を操作したり、機密データを抜き取ったり、コンテンツを改ざんしたりできます。
- 保護されていないAPIと連携:WordPressサイトが外部サービスやAPIと連携する機会が増えるにつれ、保護されていないエンドポイントが新たな脅威の経路となりつつあります。
こうしたリスクを理解することが、被害を抑える第一歩です。最新の情報を把握し、多層的なセキュリティ戦略を導入することで、WordPressサイトの運営者はリスクへの露出を減らし、現代の脅威に対する防御を強化できます。
強固なセキュリティプロトコルが重要な理由とは?
2025年、WordPressサイトにおける強固なセキュリティプロトコルの重要性はいくら強調してもしすぎることはありません。サイバー攻撃の自動化とAI化が進む中、たった一つの脆弱性が甚大な結果を招くこともあります。強固なセキュリティプロトコルは、進化し続ける脅威に対する最前線の防御となり、サイトのインフラ、顧客データ、そして企業の評判を侵害から守ります。侵害が起きれば機密データが流出するおそれがあるだけでなく、サイトが動作しなくなり、長時間のダウンタイムと金銭的損失につながる可能性があります。堅牢なセキュリティ対策を実施することで、サイトの信頼性、機能性、回復力を維持できます。これらはユーザーの信頼と事業継続を保つための重要な要素です。
さらに、欧州のGDPRをはじめ、世界中の規制当局がより厳格なデータ保護・プライバシー法を施行しています。つまりセキュリティは技術的な課題にとどまらず、法的な義務でもあります。WordPressサイトの保護を怠れば、高額な罰金や訴訟、ブランドへの取り返しのつかない損害を招くおそれがあります。
強固なセキュリティプロトコルを採用すべき主な理由は次のとおりです。
- ユーザーデータの保護:WordPressサイトでは、氏名、メールアドレス、決済情報、ログイン認証情報などの個人情報を扱うことがよくあります。これらのデータを暗号化して安全に保管することで、なりすましや詐欺を防ぎやすくなります。
- サイトの完全性の維持:侵害されたサイトでは、コンテンツの改ざん、機能の不具合、隠された悪意あるコードなどが発生し、ユーザーや検索順位に悪影響を及ぼします。
- 評判の失墜を防ぐ:セキュリティ侵害は世間に知られることで顧客の信頼を損ない、最終的には企業の信用と収益性を傷つけます。
- 法令遵守の確保:強固なセキュリティ対策は、ユーザーデータを保護し、侵害発生時に適切に対応するという法的義務を果たすのに役立ちます。
- ダウンタイムと金銭的損失の防止:サイトをオフラインにする攻撃は、特にECやサービス業のビジネスにとって売上の損失につながります。
WordPressサイトのセキュリティを強化するには?
WordPressサイトのセキュリティを強化するには、ホスティングからユーザーのアクセス制御まで、サイト環境のあらゆる側面を網羅する包括的なアプローチが必要です。安全で信頼できるホスティング事業者を選ぶことは基本中の基本です。適切なホストであれば、自動アップデート、マルウェアスキャン、ファイアウォールといった重要な保護機能を標準で提供してくれます。マネージドWordPressホスティングのプランには、こうしたセキュリティ機能がサービスの一部として含まれていることが多く、古いソフトウェアや設定ミスから生じる脆弱性のリスクを減らせます。さらに、WordPressコア、テーマ、プラグインを常に最新の状態に保つことも重要です。アップデートには、ハッカーが実際に悪用しているセキュリティホールの修正が含まれていることが多いためです。サイトのソフトウェアを定期的に保守することで、既知の弱点を突いた不正アクセスの機会を減らせます。
ホスティングとアップデートに加えて、不正ログインを防ぐための強固な認証方法の導入も欠かせません。すべてのユーザーに複雑で固有のパスワードを使用させ、二要素認証(2FA)を有効にすることで、ブルートフォース攻撃やクレデンシャルスタッフィング攻撃のリスクを減らせます。また、サイトを定期的にバックアップしておけば、侵害や誤ってデータを失った場合でも、影響を最小限に抑えて迅速にサイトを復旧できます。
WordPressのセキュリティを強化するための主なベストプラクティスは次のとおりです。
1. 安全なホスティングを選ぶ
信頼できる安全なホスティング事業者を選ぶことは、WordPressサイトを守るうえで最も重要な第一歩の一つです。ホスティング環境は、サイト全体が稼働する土台です。この層が弱かったり管理が不十分だったりすると、ほかにどんなセキュリティ対策を講じても、サイトが攻撃に対して脆弱なままになりかねません。マネージドWordPressホスティング事業者の多くはセキュリティを重視しており、自動アップデート、マルウェアスキャン、脅威の常時監視など、WordPressに特化したサービスを提供しています。こうしたホストは通常、強化されたサーバー設定を維持してセキュリティリスクを最小限に抑え、サイトを安定して稼働させています。
また、安全なホストの多くは、不審なトラフィックをサイトに到達する前に除外するファイアウォールを標準装備しており、ブルートフォース攻撃やサービス拒否攻撃の可能性を下げています。優れたホスティング事業者のもう一つの重要な特徴は、無料のSSL証明書です。訪問者とサイトの間でやり取りされるデータを暗号化し、ログイン認証情報や決済情報などの機密情報を保護します。
安全なホスティング事業者は、WordPressのセキュリティを高めるために一般的に次のような機能を提供しています。
- ソフトウェアの自動アップデートとパッチ適用 手作業なしで、サーバーとWordPressのソフトウェアを常に最新かつ最も安全なバージョンで稼働させます。
- Webアプリケーションファイアウォール(WAF) 悪意のあるトラフィックを除外し、SQLインジェクション、クロスサイトスクリプティング(XSS)、ブルートフォースによるログイン試行といった一般的な攻撃パターンをブロックします。
- 無料のSSL証明書 サイトと訪問者の間の通信を暗号化し、パスワードや個人情報などの機密データを傍受から守ります。
- マルウェアのスキャンと除去 サイトのファイルを定期的にスキャンして悪意のあるコードを検出し、通知するか自動で脅威を除去します。
- サーバーの強化とセキュリティ設定 不要なサービスの無効化や重要ファイルへのアクセス制限など、サーバーレベルでセキュリティのベストプラクティスを適用し、攻撃経路を減らします。
- 24時間365日のセキュリティ監視とサポート 継続的な監視と専門家による支援で、セキュリティインシデントや脆弱性に迅速に対応します。
2. WordPressコア、テーマ、プラグインを最新に保つ
WordPressのコアソフトウェア、テーマ、プラグインを定期的にアップデートすることは、サイトを安全に保つための最も基本的かつ効果的な方法の一つです。アップデートには、前回のリリース以降に発見された脆弱性を修正する重要なセキュリティパッチが含まれていることがよくあります。ハッカーは古いバージョンのソフトウェアに残るこうした既知の脆弱性を頻繁に悪用し、不正アクセス、マルウェアの埋め込み、サイト機能の妨害を行います。アップデートを怠れば、サイトは無防備になり、攻撃が成功するリスクが大幅に高まります。
アップデートはセキュリティ修正にとどまらず、パフォーマンスの向上、新機能の追加、最新のWeb標準への対応にもつながります。一貫したアップデートの手順を定め、可能であれば本番サイトに適用する前にステージング環境でテストして、競合を未然に防ぐことが重要です。多くのマネージドホスティング事業者やWordPressセキュリティプラグインには自動アップデート機能があり、この作業を簡素化して人為的なミスや遅れを減らせます。2025年以降もWordPressサイトを守るには、アップデートに先手を打って取り組むことが不可欠です。
すべてを最新に保つべき主な理由とベストプラクティスは次のとおりです。
- 既知の脆弱性を修正する アップデートには、ハッカーが積極的に狙う欠陥を修正するセキュリティパッチが含まれていることがよくあります。
- サイトのパフォーマンスと安定性を高める 新しいバージョンでは、読み込み時間の改善、バグ修正、サーバーやソフトウェアとの互換性向上が期待できます。
- プラグインとテーマの互換性を確保する アップデートによってサイトのすべての構成要素が円滑に連携し、クラッシュやエラーを防げます。
- 可能な限り自動アップデートを使う 自動化しておけば、特にマイナーリリースで重要なパッチを見逃すことがなくなります。
- アップデート前にバックアップする 問題に備えて、アップデートを適用する前に必ずサイト全体のバックアップを作成します。
- ステージングサイトでアップデートをテストする 大規模なサイトや複雑な構成では、複製したステージング環境でアップデートをテストし、競合を早期に発見します。
- セキュリティアラートの情報を常に把握する 信頼できる WordPressセキュリティ のブログやニュースレターをフォローし、早急な対応が必要な重大な脆弱性の情報を常に入手します。
3. 強固な認証方法を使う
WordPressのログインページを強固な認証方法で守ることは、不正アクセスを防ぎ、ブルートフォース攻撃やクレデンシャルスタッフィング攻撃のリスクを減らすために不可欠です。ユーザー名とパスワードは最も一般的なログイン方法ですが、パスワードだけに頼ること、特に弱いパスワードや使い回しのパスワードに頼ることは、サイトを脆弱にします。セキュリティを大幅に高めるには、パスワード以外の手段でも本人確認を行う多層的な認証の仕組みを採用することが重要です。現在、最も効果的なツールの一つが二要素認証(2FA)です。パスワードに加えて、スマートフォンに送信される、またはアプリで生成される一時コードなど、2つ目の認証手段の提示をユーザーに求めます。この追加ステップにより、攻撃者が何らかの方法でパスワードを入手したり推測したりした場合でも、アクセスされる可能性を大幅に下げられます。
2FAに加え、すべてのアカウントで強固かつ固有のパスワードの使用を促すことも基本です。パスワードマネージャーを使えば、複雑なパスワードを生成して安全に保管できるため、単純なパスワードや推測しやすいパスワードを使い回す誘惑をなくせます。これらの強固な認証の実践を組み合わせることで、今もハッカーの主要な侵入口の一つであるWordPressのログイン画面を狙った一般的な攻撃に対し、堅固な防壁を築けます。
主なベストプラクティスは次のとおりです。
- 二要素認証(2FA)を使う 認証アプリ、SMS、ハードウェアトークンのコードを求める確認ステップを追加します。
- 強固で固有のパスワードを義務付ける 大文字と小文字、数字、特殊文字を組み合わせたパスワードを必須にします。
- パスワードマネージャーを使う LastPass、1Password、Bitwardenなどのツールで、複雑なパスワードを生成し安全に保管します。
- ログイン試行回数を制限する ログイン失敗の繰り返しをブロックまたは抑制し、ブルートフォース攻撃を遅らせます。
- ログイン通知を有効にする 通常と異なるログインが検出された際に、ユーザーや管理者に通知します。
- デフォルトの「admin」ユーザー名を使わない ハッカーがよく狙う推測しやすいユーザー名は避けます。
- パスワードレス認証を検討する マジックリンクや生体認証などの新しい手法は、安全な代替手段となります。
- ユーザーアカウントを定期的に見直す 使われていないアカウントや古いアカウントを削除または更新し、侵入口となりうるものを最小限にします。
4. サイトを定期的にバックアップする
どれほど強固なセキュリティ対策を講じても、ハッキング、サーバー障害、人為的なミスによってWordPressサイトが侵害されるリスクは常に残ります。だからこそ、定期的なバックアップはサイトのセキュリティ戦略に欠かせません。バックアップはセーフティネットとして機能し、問題が起きた際にサイトを正常だった状態へ迅速に復元できます。信頼できるバックアップの仕組みがあれば、復旧に多大なコストと時間がかかる重要なコンテンツ、顧客データ、設定を失わずに済みます。サイトのコンテンツの更新頻度に応じて、理想的には毎日または毎週、頻繁にバックアップが実行されるよう自動化することが重要です。
また、サーバー自体が侵害された場合にバックアップまで失わないよう、バックアップはオフサイトやクラウドストレージに安全に保管すべきです。複数のバックアップを保持し、復元手順を定期的にテストしておけば、ダウンタイムやデータ損失を最小限に抑えて災害から復旧できます。つまり、バックアップは安心をもたらすとともに、WordPressのセキュリティ計画における重要な最後の砦となります。
サイトのバックアップに関する主なベストプラクティスは次のとおりです。
- 自動バックアップを定期的にスケジュールする サイトの更新頻度に応じて、毎日または毎週バックアップが実行されるよう自動化します。
- バックアップをオフサイトに保管する サーバー障害に備え、Google Drive、Dropbox、Amazon S3などのクラウドストレージにコピーを保管します。
- サイトのすべてのファイルとデータベースを含める WordPressのコアファイル、テーマ、プラグイン、アップロードしたメディア、データベースがバックアップに含まれていることを確認します。
- バックアップからの復元を定期的にテストする バックアップがエラーなく正常に復元できることを定期的に確認します。
- 信頼できるバックアッププラグインやサービスを使う UpdraftPlus、BackupBuddy、BlogVaultなど、評価の高いツールを選びます。
- 複数世代のバックアップを保持する 直近の変更やマルウェアが原因の問題から復旧できるよう、複数のバックアップを保持します。
- バックアップファイルを保護する バックアップファイルを暗号化し、アクセスを制限して不正な取得を防ぎます。
- 明確な復旧計画を用意する インシデント発生時のダウンタイムを最小限に抑えるため、サイトを迅速に復元する手順を把握しておきます。
5. Webアプリケーションファイアウォール(WAF)を導入する
Webアプリケーションファイアウォール(WAF)は、WordPressサイトにとって重要な防御線です。受信トラフィックがサーバーに到達する前に監視し、フィルタリングします。ネットワークレベルで不正アクセスをブロックするだけの従来型ファイアウォールとは異なり、WAFはHTTPリクエストを検査し、アプリケーションの脆弱性を狙う悪意ある活動をブロックすることで、Webアプリケーションを保護します。この先回りの保護により、SQLインジェクション、クロスサイトスクリプティング(XSS)、ブルートフォースによるログイン試行といった一般的な攻撃や、その他の高度なエクスプロイトを防ぎやすくなります。
WAFを導入すれば、ハッカーや自動化されたボットにさらされる攻撃対象領域を効果的に縮小し、サイトの可用性と完全性を維持しやすくなります。多くのマネージドWordPressホスティング事業者はWAF機能を提供しており、人気のサードパーティ製WAFソリューションやセキュリティプラグインをサイトに組み込むこともできます。WAFを適切に設定すれば、正当なユーザーのトラフィックやサイトの機能を妨げることなく、セキュリティとのバランスを取れます。
WAFを使用する際の主なメリットとベストプラクティスは次のとおりです。
- 悪意のあるトラフィックをサーバー到達前に除外する WordPressコア、テーマ、プラグインの脆弱性を突こうとする有害なリクエストやボットをブロックします。
- 一般的な攻撃経路から保護する SQLインジェクション、クロスサイトスクリプティング(XSS)、クロスサイトリクエストフォージェリ(CSRF)、ブルートフォースによるログイン攻撃のリスクを軽減します。
- サーバー負荷を減らしパフォーマンスを高める WAFは不正なトラフィックを早い段階で止めることで、ホスティングのリソースへの負担を減らし、サイトの速度と信頼性を高めます。
- 既存のセキュリティプラグインと連携する 多くのWAFはWordfenceやSucuriなどのセキュリティプラグインと併用でき、多層的な保護を実現します。
- セキュリティルールをカスタマイズする 高度なWAFでは、サイトのニーズやトラフィックのパターンに合わせてルールを調整できます。
- 不審な活動を監視・記録する 優れたWAFは詳細なログとアラートを提供し、攻撃の試みを特定して迅速に対応するのに役立ちます。
- DNSレベルまたはアプリケーションレベルで導入する WAFはクラウド型(DNSレベルで動作)にも、プラグインとしてのインストールにも対応しており、環境に応じて柔軟に選べます。
- WAFルールを最新に保つ 新たに発見された脅威や進化する攻撃手法に対抗するため、WAFのルールセットを定期的に更新します。
6. サイトを監視・監査する
WordPressサイトを定期的に監視・監査することは、強固なセキュリティ体制を維持するために不可欠です。最高のセキュリティ対策でも新たな脅威や進化する脅威を見逃すことがあるため、継続的な警戒が鍵となります。サイトの活動を積極的に監視することで、異常なログイン試行、コアファイルの変更、予期しないトラフィックの急増など、攻撃の試みや進行中の攻撃を示す不審な挙動を早期に検知できます。定期的なセキュリティ監査を行えば、攻撃者より先に脆弱性を特定し、弱点を先回りして修正できます。
多くのWordPressセキュリティプラグインには、リアルタイムのアラート、ファイル整合性チェック、脆弱性スキャンなど、監視と監査の機能が組み込まれています。自動化ツールと手動のレビューを組み合わせることで、サイトのセキュリティ状況を包括的に把握できます。こうした継続的な取り組みが、最終的にサイトを侵害から守り、ユーザーの信頼を維持し、オンラインでの評判を守ることにつながります。
サイトの監視・監査のルーティンに含めるべき重要な取り組みは次のとおりです。
- リアルタイムのセキュリティアラートを有効にする ログイン失敗、ファイルの変更、マルウェアの検出など、不審な活動の通知を即座に受け取ります。
- 定期的に脆弱性スキャンを実施する セキュリティプラグインや外部サービスを使い、WordPressコア、プラグイン、テーマの既知の脆弱性をスキャンします。
- ログイン活動を監視する ログイン試行、特に失敗したものを追跡し、ブルートフォース攻撃や不正アクセスの試みを検知します。
- ファイルの整合性を確認する WordPressのコアファイルやカスタムファイルをクリーンなバージョンと比較し、不正な改変を見つけます。
- ユーザーアカウントと権限を見直す ユーザーの役割とアクセスレベルを定期的に監査し、不要なアカウントや侵害されたアカウントがないことを確認します。
- トラフィックのパターンを分析する DDoS攻撃やサイトを狙う悪意あるボットを示す可能性のある、異常なトラフィックの急増や発信元を特定します。
- 詳細なログを残す 重要な操作をすべてログに記録し、定期的に見直して異常がないか確認します。
- 手動のセキュリティ監査をスケジュールする 自動化ツールに加え、サイトのセキュリティ設定と構成を手作業で見直します。
- バックアップと復旧の手順をテストする バックアップが完全であり、迅速に復元できることを定期的にテストして確認します。
WordPressの高度なセキュリティ手法とは?
基本的なセキュリティ対策は欠かせませんが、経験豊富なWordPressユーザーや開発者であれば、攻撃のリスクをさらに減らすために、より高度なセキュリティ手法の導入も検討すべきです。これらの対策は一般的なプラグインの利用にとどまらず、サーバーやコードのレベルでの設定が必要です。その一つが、ディレクトリ一覧表示の無効化です。これによりサイトのファイル構成が外部から見えなくなります。有効のままにしておくと、攻撃者がディレクトリを閲覧し、システムやプラグインに関する有益な情報を含む機密ファイルを見つけてしまうおそれがあります。同様に、XML-RPCのような使っていない機能を無効にすることも重要です。このプロトコルは大規模なDDoS攻撃やブルートフォースによるログインに悪用される可能性があるためです。Jetpackやリモート投稿などのサービスでXML-RPCを利用していないのであれば、完全に無効にするのが最善です。
こうした技術的な設定に加え、サイトが受信トラフィックやログインをどう扱うかを改善する戦略もあります。たとえば、ログイン試行回数を制限すれば、ブルートフォース攻撃のリスクを大幅に下げられます。同一IPアドレスからのログイン失敗の繰り返しをブロックすることで、ボットがパスワードを推測し続けるのを防げます。サイト全体でHTTPSを強制することも、もう一つの重要なステップです。
検討すべき高度な手法をいくつかご紹介します。
- ディレクトリ一覧表示を無効にする .htaccessまたはサーバーの設定ファイルでディレクトリの閲覧を無効にし、攻撃者にサイトのファイル構成を見られないようにします。
- ログイン試行回数を制限する 同一IPアドレスからのログイン試行の繰り返しをブロックし、ブルートフォース攻撃を防ぎます。多くのセキュリティプラグインで簡単に設定できます。
- あらゆる場所でHTTPSを使う サイトの全ページでHTTPSを強制して通信を暗号化し、ユーザーの認証情報や機密性の高い取引を保護します。
- XML-RPCを無効にする 特定のツールで必要でない限り、XML-RPCを無効にして、DDoS攻撃やブルートフォース攻撃による悪用を防ぎます。
- wp-config.phpと.htaccessファイルへのアクセスを制限する これらのファイルには機密性の高い設定が含まれているため、適切なサーバーアクセス権を持たない人がアクセスできないようにする必要があります。
- 管理画面へのアクセスにIPホワイトリストを導入する wp-admin領域へのアクセスを特定のIPアドレスに限定し、不明なユーザーや権限のないユーザーを締め出します。
- コンテンツセキュリティポリシー(CSP)ヘッダーを使う サイト上でスクリプトやコンテンツを読み込めるソースを定義し、XSS攻撃から保護します。
これらの高度な手法を取り入れることで、WordPressの管理者はサイトを大幅に強化し、ハッカーが狙える攻撃対象領域を縮小できます。
WordPressサイトがハッキングされたらどう対応すべきか?
WordPressサイトがハッキングされた場合、最初にして最も重要なのは、冷静さを保ち、迅速に行動することです。侵害を封じ込め、被害を最小限に抑えるには時間との勝負です。まずは侵害されたサイトを隔離しましょう。サイトをオフラインにするか、メンテナンスモードにすることで、訪問者が有害なコンテンツにさらされるのを防げます。この間に、ホスティング事業者にも連絡してください。多くのホスティング事業者はマルウェア除去サービスを提供しているほか、同じサーバー上のほかのサイトへの感染拡大を防ぐためにサイトを隔離してくれることもあります。また、信頼できるセキュリティプラグインで完全なスキャンを実行し、侵害の原因と範囲を特定することもおすすめします。
封じ込めが済んだら、復旧と再発防止に重点を移します。最近のバックアップがある場合は、ハッキングが発生する前の時点に復元しましょう。これでクリーンな状態から作業を始められます。バックアップがない場合は、専門家と協力して悪意のあるコードを手作業で除去する必要があるかもしれません。復元後は、すべてのユーザーのパスワード、特に管理者アカウント、FTPアクセス、データベース、cPanelの認証情報を直ちに変更してください。次に、古いプラグイン、テーマ、WordPressコアファイルをすべてアップデートし、既知の脆弱性を修正します。
サイトがハッキングされた場合の手順をまとめると、次のとおりです。
- ハッキングを隔離する サイトをオフラインにするかメンテナンスモードにして、さらなる被害を防ぎ、訪問者を守ります。
- ホスティング事業者に連絡する ホスティング事業者に侵害を報告します。マルウェアの除去を支援してくれたり、安全のためにサーバーへのアクセスを一時的に停止してくれたりする場合があります。
- マルウェアをスキャンする 信頼できるセキュリティプラグイン(Wordfence、Sucuri、iThemes Securityなど)で、マルウェアとファイル整合性の完全なスキャンを実行します。
- バックアップから復元する クリーンで新しいバックアップがあれば、侵害が発生する前の状態にサイトを復元します。
- すべてのパスワードを変更する 管理者ユーザー、ホスティングアカウント、FTP、MySQLデータベース、さらにはサイトに関連するメールアカウントまで、すべてのパスワードをリセットします。
- すべてをアップデートする WordPressコア、プラグイン、テーマを最新バージョンにアップデートし、既知の脆弱性を修正します。
- ユーザーと権限を監査する 権限のないユーザーがいないか確認し、不審なアカウントを削除します。役割と権限が正しく割り当てられていることを確認します。
- その後の問題を監視する サイトに異常な活動がないか監視し、今後の脅威に備えてアラートの設定も検討します。
これらの手順を順序立てて実行することで、サイトの管理を取り戻し、同様のインシデントの再発を防げます。
2025年、WordPressセキュリティの未来はどうなるのか?
技術の進歩とともに、サイバー犯罪者の手口も進化しています。2025年のWordPressセキュリティは、事後対応型の保護から、先回りするインテリジェントな防御システムへと移行していきます。人工知能(AI)と機械学習(ML)の統合はセキュリティプラグインの標準になりつつあり、異常のリアルタイム検知、脅威の自動分類、不審な挙動への即時対応を可能にしています。こうしたシステムは世界中の攻撃パターンから学習できるため、WordPressサイトは脆弱性が悪用される前から適応し、防御できるようになります。また、ゼロトラストセキュリティのフレームワークの台頭もWordPressのアーキテクチャに影響を与えており、ログイン時だけでなく、あらゆるレベルでの検証と認証が重視されています。
さらに、ブロックチェーンのような分散型で改ざん耐性のある技術への注目も高まっています。ブロックチェーンは、改ざんできない記録によってバックアップを保存したり、アクセスログを管理したり、機密性の高いユーザー情報を保護したりすることもできます。特にGDPRやCCPAなどの法律のもとでプライバシーとコンプライアンスへの要求が高まる中、WordPressはより高度なデータ暗号化技術ときめ細かなユーザー権限管理を取り入れていくと考えられます。また今後は、クラウド型のセキュリティサービスとWordPressの統合がさらに進み、リモート監視、自動バックアップ、即時ロールバックがすべてのサイト運営者にとってより身近なものになるでしょう。
今後予想される主な進展は次のとおりです。
- AIを活用した脅威検知:高度な機械学習がサイトの挙動を分析し、脅威をリアルタイムで検知して対応します。
- ブロックチェーンとの統合:ブロックチェーンがコンテンツの記録を保護し、取引を検証し、データの完全性を確保します。
- ゼロトラストアーキテクチャ:ログインセッション時だけでなく、継続的に認証と検証が求められるようになります。
- よりインテリジェントなファイアウォールとマルウェアスキャナー:クラウド型のWAFやスキャナーが、新たな脅威シグネチャで自動的に更新されるようになります。
- 高度な暗号化技術:エンドツーエンド暗号化やトークンベース認証などの強化された手法がユーザーデータを保護します。
- インシデント対応の自動化:セキュリティツールが自律的に脅威を検知し、侵害されたファイルを隔離し、クリーンなバージョンを復元します。
- プライバシーコンプライアンス機能の向上:組み込みツールにより、サイト運営者は世界各国のプライバシー法に準拠してユーザーデータを管理できるようになります。
これらのイノベーションは、デジタル時代の未来においてますます複雑化するサイバー脅威に耐えうる、より安全でインテリジェントかつ回復力のあるWordPressエコシステムを約束します。
2025年のWordPressセキュリティ動向
急増する脆弱性
- 2024年、WordPressのエコシステムでは約8,000件の新たな脆弱性が報告され、そのうち96%がプラグイン、4%がテーマに関するものでした。WordPressコアで見つかった脆弱性はわずか7件でした。
- これは2023年に記録された5,947件から34%の増加であり、先回りしたセキュリティ対策の必要性が高まっていることを示しています。
認証なしで悪用可能
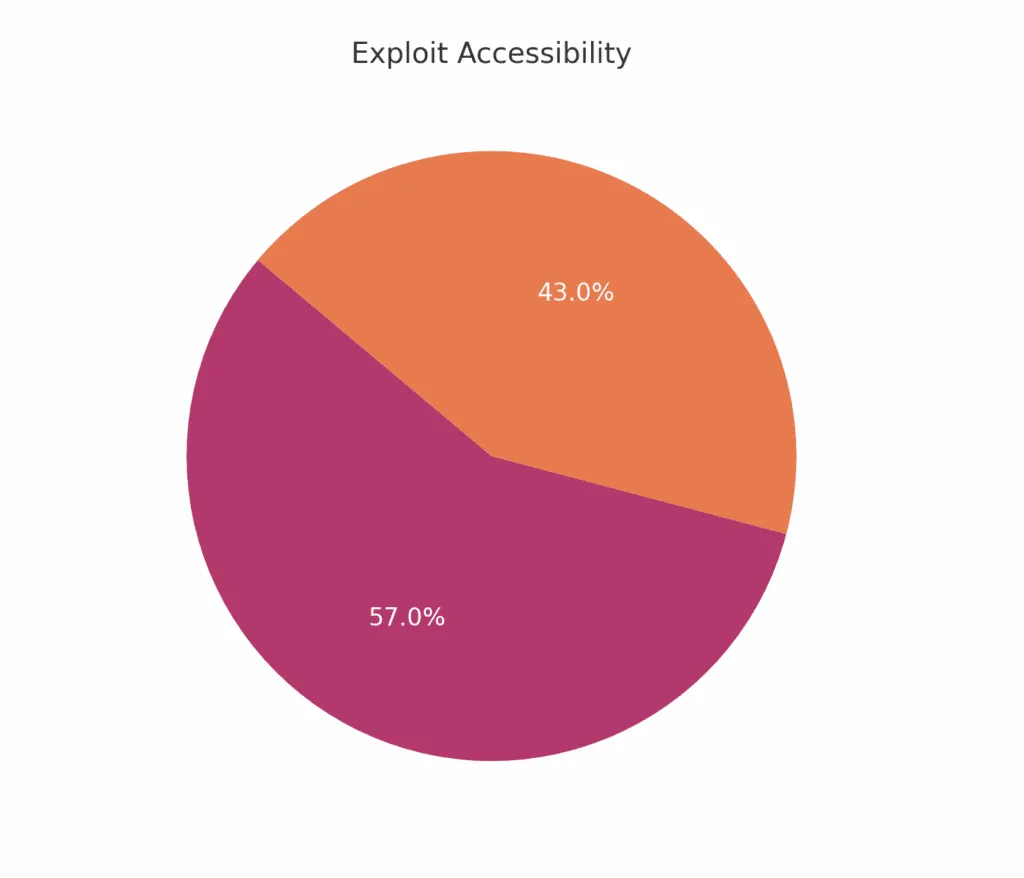
- 2024年に発見されたWordPressの脆弱性の約43%は認証なしで悪用可能であり、公開されているコンポーネントを保護することの重要性を浮き彫りにしています。
主な攻撃経路
1. クロスサイトスクリプティング(XSS)
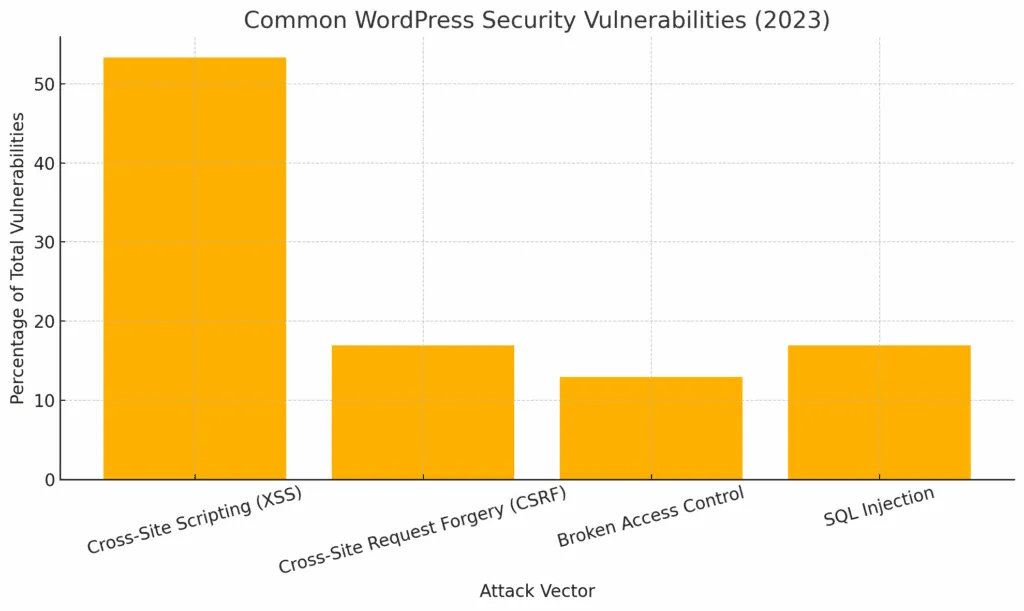
- 2023年に新たに見つかったWordPressのセキュリティ脆弱性のうち、XSSが53.3%を占め、最も多い脅威となりました。
2. クロスサイトリクエストフォージェリ(CSRF)
- CSRFの脆弱性は全体の16.9%を占めます。攻撃者はこれを悪用し、認証済みのユーザーをだまして意図しない操作を実行させます。
3. アクセス制御の不備
- この種類の脆弱性は報告された問題の12.9%を占め、制限された領域への不正アクセスを可能にします。
4. SQLインジェクション
- SQLインジェクションの脆弱性は比較的少ないものの、データベース全体を侵害するおそれがあるため特に危険です。
認証とアクセス制御
二要素認証(2FA)
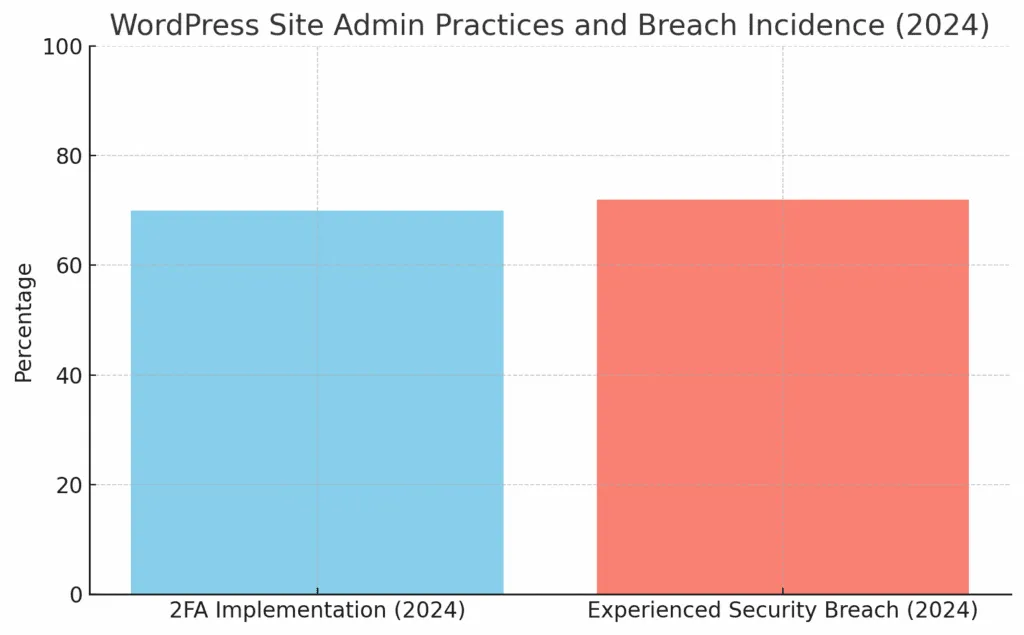
- 2024年の調査では、WordPressサイト管理者の70%が2FAを導入していることが明らかになり、ログインセキュリティ強化に向けた前向きな傾向がうかがえます。
セキュリティ侵害の発生状況
- 意識は高まっているものの、WordPressサイトの72%が少なくとも一度はセキュリティ侵害を経験しており、知識と実践の間にギャップがあることを示しています。
メンテナンスと監視
定期的なアップデートの重要性
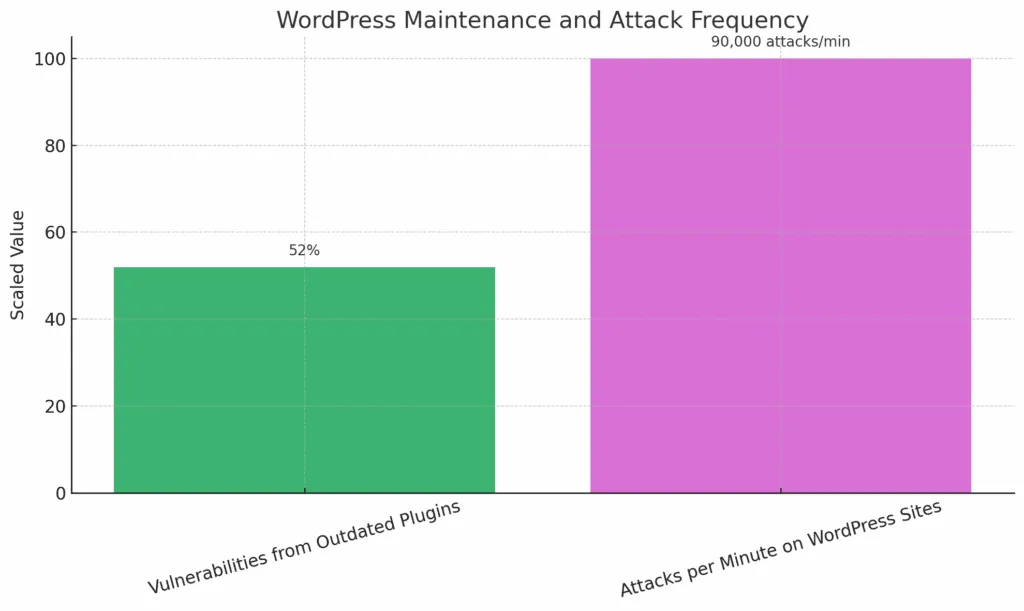
- WordPressの脆弱性の52%は古いプラグインが原因であり、タイムリーなアップデートの必要性を物語っています。
攻撃の頻度
- WordPressサイトは1分あたり約90,000件の攻撃にさらされており、サイバー脅威が絶え間なく続いていることを示しています。
おすすめのセキュリティプラグイン
Wordfence Security
ファイアウォールとマルウェア対策の定番プラグインです。Wordfenceは、WordPress専用に設計されたエンドポイントファイアウォールとマルウェアスキャンを強力に組み合わせて提供します。不正アクセスからサイトを守り、ライブトラフィックを監視し、悪意のある活動をリアルタイムで検知します。
- リアルタイムのファイアウォール保護
- マルウェアのスキャンと除去
- ライブトラフィックの監視
- ブルートフォース攻撃対策
SolidWP
WordPressとログインのセキュリティ強化に最適です。SolidWP Securityは使いやすく実用的で、一般的な脅威からサイトを守る設定済みのツールを備えています。ログイン活動を積極的に監視し、ファイルの変更を検知して不正アクセスを防ぎます。
- ワンクリックでサイトを強化
- ブルートフォースによるログインへの対策
- スケジュールに沿ったマルウェアスキャン
- ファイル整合性チェック
WP Activity Log
WP Activity Logは、セキュリティ監査のためにすべてのユーザー活動を監視します。サイトで行われるあらゆる変更を追跡し、管理者がユーザーの操作を把握・管理できるよう支援します。監査、トラブルシューティング、規制へのコンプライアンス維持に役立ちます。
- 詳細なアクティビティの追跡
- 不審な挙動を即座に通知
- GDPRコンプライアンス用ツール
- マルチサイト対応
MalCare
自動クリーンアップ機能を備えたクラウド型のマルウェア対策です。MalCareは、サイトの速度を落とすことなく、高速かつ自動でマルウェアのスキャンと除去を行います。クラウド型のアプローチのため、手間をかけずに信頼できる保護を求めるユーザーに最適です。
- マルウェアの自動除去
- サーバーに負荷をかけない
- リアルタイム監視
- ワンクリックでクリーンアップ
Sucuri Security
エンタープライズレベルのファイアウォールとCDNのプロバイダーです。Sucuriは、クラウド型ファイアウォールとグローバルCDNによってエンタープライズ級の保護を提供します。マルウェアを継続的にスキャンし、ブラックリストを監視し、DDoS攻撃や侵入からサイトを守ります。
- グローバルCDNとDDoS対策
- 継続的なマルウェア監視
- サイトの整合性チェック
- カスタマイズ可能なセキュリティルール
2025年、WordPressサイトのセキュリティ確保は単なる推奨事項ではなく、必須事項です。デジタル環境は進化を続けており、サイバー犯罪者はますます巧妙な手口でサイトの脆弱性を突いてきます。サイト運営者は、セキュリティが先回りの多層的なアプローチを要する継続的な責任であることを認識しなければなりません。WordPressコア、テーマ、プラグインの定期的なアップデートはその出発点にすぎません。二要素認証や複雑で固有のパスワードといった強固な認証プロトコルは、不正アクセスに対する最初の防御となります。さらに、定期的なサイトのバックアップ、セキュリティ機能を標準装備した信頼できるホスティング、悪意のあるトラフィックを除外するファイアウォールは、あらゆるサイト運営者のセキュリティ対策に欠かせないツールです。
基礎的な対策に加え、XML-RPCの無効化、ログイン試行回数の制限、HTTPSによる全通信の暗号化といった高度なセキュリティ手法は、より標的を絞った攻撃や大規模な攻撃から守るために不可欠です。あらゆる予防策を講じても、脅威と無縁のサイトはありません。だからこそ、明確で実行可能なインシデント対応計画を用意しておくことが重要です。ハッキングやデータ侵害に直面したときは、迅速な隔離、クリーンなバックアップからの復旧、システム全体でのパスワード変更が被害の最小化に役立ちます。人工知能、機械学習、ブロックチェーンがサイバーセキュリティの未来を形づくり続ける中、最新の情報を把握し柔軟に適応することが、安全なWordPress環境を維持する鍵となります。基本と高度なセキュリティ対策の両方を実践することで、デジタル資産を守り、ユーザーデータを保護し、サイトに対する訪問者の信頼を維持できます。
Bright Hostingは、先回りのWordPressセキュリティ、リアルタイムスキャン、強化された設定を標準で提供しています。詳しくはマネージドWordPressホスティングをご覧ください。