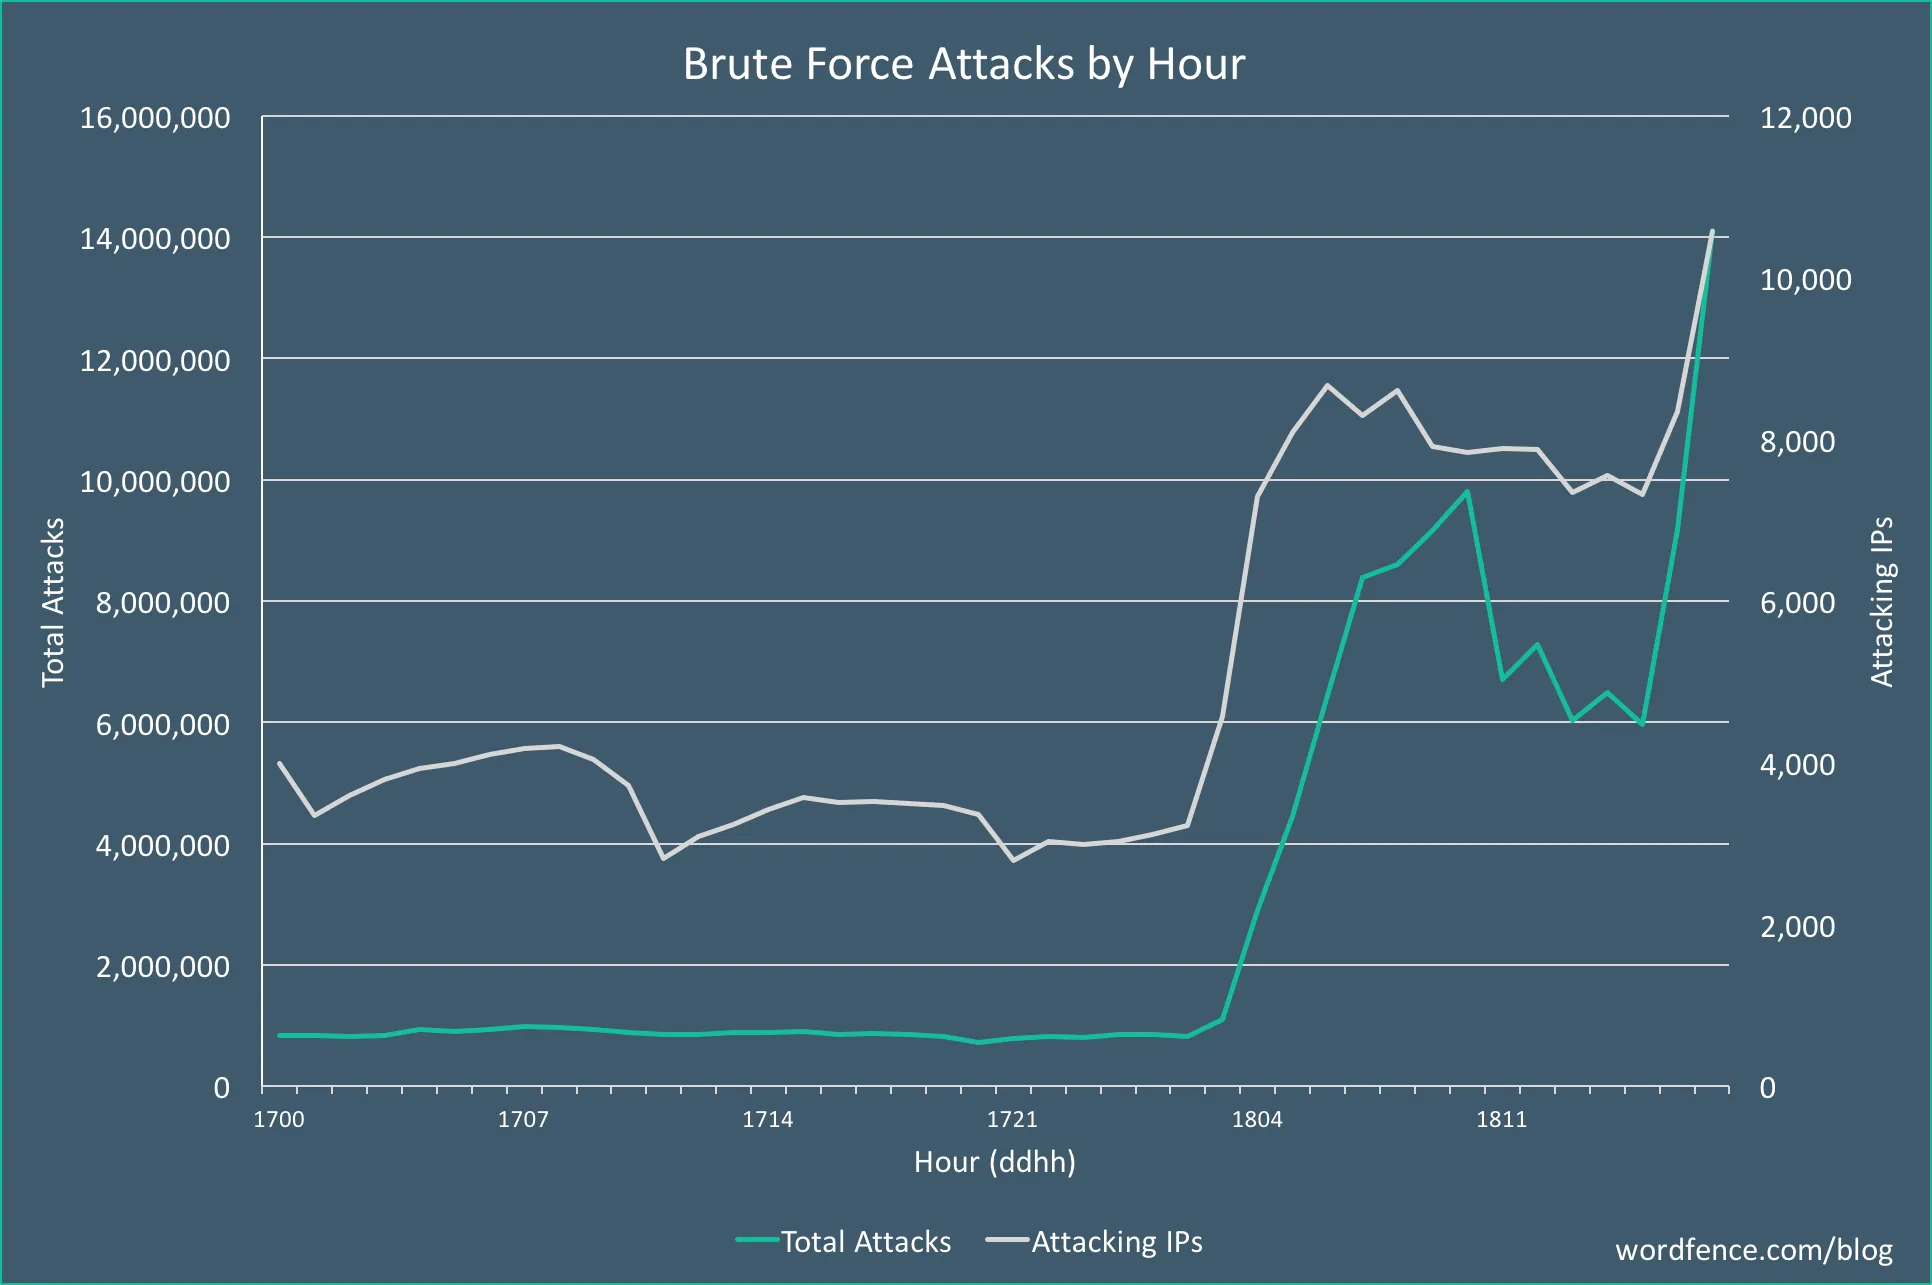
Solo nel 2024, gli attacchi brute force hanno preso di mira oltre 4,3 milioni di siti WordPress al giorno (Wordfence). Entrando nel 2025, i protocolli di sicurezza devono evolversi insieme alle minacce. Questa guida offre strategie pratiche, strumenti verificati e passi proattivi per proteggere il Suo sito WordPress.
Quali sono i principali rischi di sicurezza per i siti WordPress nel 2025?
WordPress resta il sistema di gestione dei contenuti più diffuso al mondo, il che, purtroppo, lo rende un bersaglio primario per i criminali informatici. Nel 2025 il panorama della sicurezza sarà diventato più complesso, con aggressori che sfruttano automazione basata sull’AI, exploit zero-day e tattiche di social engineering più sofisticate. Con l’evolversi della tecnologia si evolvono anche le minacce, e i siti WordPress sono particolarmente vulnerabili quando non vengono mantenuti attivamente. Molti proprietari di siti trascurano l’igiene di sicurezza di base, impedendo agli hacker di infiltrarsi nei loro siti. Gli aggressori informatici cercano costantemente punti deboli da sfruttare, che si tratti di un plugin non aggiornato o di un server configurato male.
Le minacce di sicurezza più comuni per i siti WordPress nel 2025 comprendono problemi di lunga data e vulnerabilità emergenti. Ciascuno di questi rischi può causare danni gravi, dal furto di dati alla completa messa offline del sito, e va affrontato in modo proattivo:
- Plugin e temi obsoleti: sono tra i punti di ingresso più frequenti per gli hacker. Gli sviluppatori rilasciano spesso patch per problemi noti, ma gli aggressori possono sfruttare queste vulnerabilità se gli aggiornamenti vengono ignorati.
- Password deboli: le password facili da indovinare o riutilizzate su più siti rendono gli attacchi brute force estremamente efficaci. Nel 2025 gli strumenti per craccare le password sono più avanzati, e una buona igiene delle password è ancora più importante.
- Iniezioni di malware: il codice malevolo può essere nascosto nei Suoi file o nel database, consentendo agli hacker di rubare dati, reindirizzare gli utenti o assumere il controllo completo del Suo sito.
- Attacchi cross-site scripting (XSS) e SQL injection: queste vulnerabilità di iniezione di codice permettono agli hacker di manipolare il comportamento del Suo sito, estrarre dati sensibili o alterarne i contenuti.
- API e integrazioni non protette: con l’aumentare delle integrazioni dei siti WordPress con servizi e API di terze parti, gli endpoint non protetti sono diventati un vettore di minaccia in crescita.
Comprendere questi rischi è il primo passo per mitigarli. Restando informati e adottando strategie di sicurezza a più livelli, i proprietari di siti WordPress possono ridurre la propria esposizione e rafforzare le difese contro queste sfide moderne.
Perché è importante usare protocolli di sicurezza solidi?
Nel 2025 non si può sopravvalutare l’importanza di protocolli di sicurezza solidi per i siti WordPress. Con attacchi informatici sempre più automatizzati e guidati dall’AI, anche una sola vulnerabilità può avere conseguenze enormi. Protocolli di sicurezza solidi sono la prima linea di difesa contro queste minacce in continua evoluzione. Proteggono l’infrastruttura del Suo sito, i dati dei clienti e la reputazione aziendale dalla compromissione. Una violazione rischia di esporre dati sensibili e potrebbe rendere il Suo sito non operativo, con tempi di inattività significativi e perdite economiche. Adottare pratiche di sicurezza robuste garantisce che il Suo sito resti affidabile, funzionante e resiliente, fattori chiave per mantenere la fiducia degli utenti e la continuità aziendale.
Inoltre, gli enti regolatori di tutto il mondo applicano leggi più severe sulla protezione dei dati e sulla privacy, come il GDPR in Europa e normative analoghe a livello globale. Questo rende la sicurezza un obbligo legale, non solo una questione tecnica. Non proteggere il Suo sito WordPress potrebbe comportare sanzioni costose, cause legali e danni irreversibili al Suo marchio.
I motivi principali per usare protocolli di sicurezza solidi sono:
- Proteggere i dati degli utenti: i siti WordPress gestiscono spesso informazioni personali, tra cui nomi, email, dati di pagamento e credenziali di accesso. Crittografare questi dati e conservarli in modo sicuro aiuta a prevenire furti d’identità e frodi.
- Preservare l’integrità del sito: un sito compromesso può presentare contenuti alterati, funzionalità non funzionanti o codice malevolo nascosto che danneggia gli utenti e il posizionamento nei motori di ricerca.
- Evitare danni alla reputazione: le violazioni di sicurezza possono portare a un’esposizione pubblica, intaccare la fiducia dei clienti e, alla fine, danneggiare la credibilità e la redditività della Sua azienda.
- Garantire la conformità legale: misure di sicurezza solide aiutano a rispettare gli obblighi di legge sulla protezione dei dati degli utenti e a reagire in modo adeguato in caso di violazione.
- Prevenire downtime e perdite economiche: gli attacchi che mettono offline il Suo sito possono costarLe mancati ricavi, soprattutto per le attività e-commerce e di servizi.
Come può rafforzare la sicurezza del Suo sito WordPress?
Rafforzare la sicurezza del Suo sito WordPress richiede un approccio completo che copra ogni aspetto dell’ambiente del sito, dall’hosting ai controlli di accesso degli utenti. Scegliere un provider di hosting sicuro e affidabile è fondamentale, perché l’host giusto può offrire protezioni integrate essenziali come aggiornamenti automatici, scansione malware e supporto firewall. I piani di hosting WordPress gestito includono spesso queste funzionalità di sicurezza come parte del servizio, riducendo il rischio di vulnerabilità dovute a software obsoleto o a errori di configurazione. Inoltre, mantenere aggiornati il core di WordPress, i temi e i plugin è cruciale, perché questi aggiornamenti spesso chiudono falle di sicurezza che gli hacker sfruttano attivamente. Una manutenzione regolare del software del sito riduce la finestra di opportunità per gli aggressori di ottenere un accesso non autorizzato attraverso debolezze note.
Oltre all’hosting e agli aggiornamenti, adottare metodi di autenticazione solidi è essenziale per impedire accessi non autorizzati. Usare password complesse e univoche per ogni utente e attivare l’autenticazione a due fattori (2FA) riduce il rischio di attacchi brute force e di credential stuffing. Inoltre, eseguire regolarmente il backup del sito Le garantisce di poterlo ripristinare rapidamente, con un disagio minimo, in caso di violazione o di perdita accidentale di dati.
Le best practice principali per rafforzare la sicurezza di WordPress sono:
1. Scelga un hosting sicuro
Scegliere un provider di hosting affidabile e sicuro è uno dei primi passi più importanti per proteggere il Suo sito WordPress. L’ambiente di hosting è la base su cui opera l’intero sito. Se questo livello è debole o mal gestito, il sito può restare vulnerabile agli attacchi indipendentemente dalle altre misure di sicurezza adottate. I provider di hosting WordPress gestito prendono spesso sul serio la sicurezza, offrendo servizi specifici per WordPress come aggiornamenti automatici, scansione malware e monitoraggio attivo delle minacce. Questi host mantengono di norma configurazioni server rafforzate per ridurre al minimo i rischi di sicurezza e far funzionare il Suo sito senza intoppi.
Inoltre, molti host sicuri includono firewall integrati che filtrano il traffico sospetto prima ancora che raggiunga il Suo sito, riducendo le probabilità di attacchi brute force o denial-of-service. Un’altra caratteristica chiave dei buoni provider di hosting è l’inclusione di certificati SSL gratuiti, che crittografano i dati scambiati tra i visitatori e il sito, proteggendo informazioni sensibili come credenziali di accesso e dati di pagamento.
I provider di hosting sicuri offrono comunemente le seguenti funzionalità per migliorare la sicurezza di WordPress:
- Aggiornamenti e patch software automatici Garantisce che il server e il software WordPress eseguano sempre le versioni più recenti e sicure, senza interventi manuali.
- Web Application Firewall (WAF) Filtra il traffico malevolo e blocca i pattern di attacco più comuni, come SQL injection, cross-site scripting (XSS) e tentativi di login brute force.
- Certificati SSL gratuiti Crittografa la comunicazione tra il Suo sito e i visitatori, proteggendo dati sensibili come password e informazioni personali dall’intercettazione.
- Scansione e rimozione malware Analizza regolarmente i file del Suo sito alla ricerca di codice malevolo e La avvisa o rimuove automaticamente le minacce.
- Hardening del server e configurazioni di sicurezza Applica le best practice di sicurezza a livello di server, come la disattivazione dei servizi non necessari e la limitazione dell’accesso ai file critici, riducendo i potenziali vettori di attacco.
- Monitoraggio e supporto di sicurezza 24/7 Offre sorveglianza continua e assistenza esperta per rispondere rapidamente a qualsiasi incidente o vulnerabilità di sicurezza.
2. Mantenga aggiornati core, temi e plugin di WordPress
Aggiornare regolarmente il core di WordPress, i temi e i plugin è uno dei modi più fondamentali e al tempo stesso più efficaci per mantenere un sito sicuro. Ogni aggiornamento contiene spesso patch di sicurezza critiche che correggono vulnerabilità scoperte dopo l’ultima release. Gli hacker sfruttano spesso queste vulnerabilità note nelle versioni software obsolete per ottenere accessi non autorizzati, iniettare malware o compromettere il funzionamento del sito. Trascurare gli aggiornamenti espone il Suo sito e aumenta drasticamente il rischio di un attacco riuscito.
Oltre alle correzioni di sicurezza, gli aggiornamenti possono migliorare le prestazioni, aggiungere nuove funzionalità e garantire la compatibilità con gli standard web più recenti. È essenziale adottare una routine di aggiornamento costante e, quando possibile, testare gli aggiornamenti in un ambiente di staging prima di applicarli al sito live, per evitare possibili conflitti. Molti provider di hosting gestito o plugin di sicurezza WordPress offrono opzioni di aggiornamento automatico per semplificare il processo, riducendo il rischio di errori umani o ritardi. Restare proattivi con gli aggiornamenti è fondamentale per proteggere il Suo sito WordPress nel 2025 e oltre.
I motivi principali e le best practice per mantenere tutto aggiornato sono:
- Correggere le vulnerabilità note Gli aggiornamenti contengono spesso correzioni di sicurezza per falle che gli hacker prendono attivamente di mira.
- Migliorare prestazioni e stabilità del sito Le nuove versioni possono ridurre i tempi di caricamento, correggere bug e aumentare la compatibilità con server o software.
- Garantire la compatibilità di plugin e temi Gli aggiornamenti fanno funzionare insieme senza problemi tutti i componenti del sito, prevenendo crash o errori.
- Usare gli aggiornamenti automatici quando possibile Automatizzare gli aggiornamenti aiuta a non perdere mai patch essenziali, soprattutto per le release minori.
- Fare un backup prima di aggiornare Crei sempre un backup completo del sito prima di applicare gli aggiornamenti, per tutelarsi da eventuali problemi.
- Testare gli aggiornamenti su un sito di staging Per siti più grandi o configurazioni complesse, testi gli aggiornamenti su un ambiente di staging duplicato per individuare subito i conflitti.
- Restare informati sugli avvisi di sicurezza Segua blog o newsletter affidabili sulla sicurezza di WordPress per restare aggiornato sulle vulnerabilità critiche che richiedono un intervento immediato.
3. Usi metodi di autenticazione solidi
Proteggere la pagina di login di WordPress con metodi di autenticazione solidi è essenziale per impedire accessi non autorizzati e ridurre il rischio di attacchi brute force e di credential stuffing. Sebbene nome utente e password siano il modo più comune per accedere, affidarsi solo alle password, soprattutto se deboli o riutilizzate, rende il Suo sito vulnerabile. Adottare meccanismi di autenticazione a più livelli, che verificano l’identità degli utenti con qualcosa in più della sola password, è fondamentale per aumentare in modo significativo la sicurezza. L’autenticazione a due fattori (2FA) è attualmente uno degli strumenti più efficaci. Richiede agli utenti di fornire, oltre alla password, una seconda forma di verifica, come un codice temporaneo inviato al telefono o generato da un’app. Questo passaggio aggiuntivo riduce drasticamente le probabilità che un aggressore ottenga l’accesso, anche se in qualche modo riesce a ottenere o indovinare la password.
Oltre alla 2FA, incoraggiare password robuste e univoche per tutti gli account è fondamentale. I password manager aiutano gli utenti a generare e conservare in sicurezza password complesse, eliminando la tentazione di riutilizzarne di semplici o prevedibili. Insieme, queste pratiche di autenticazione solide formano una barriera robusta contro gli attacchi comuni rivolti all’area di login di WordPress, che resta uno dei principali punti di ingresso per gli hacker.
Le best practice principali sono:
- Usare l’autenticazione a due fattori (2FA) Aggiunga un ulteriore passaggio di verifica che richieda un codice da un’app di autenticazione, via SMS o da un token hardware.
- Imporre password robuste e univoche Richieda password con un mix di lettere maiuscole e minuscole, numeri e caratteri speciali.
- Usare un password manager Strumenti come LastPass, 1Password o Bitwarden generano e conservano in sicurezza password complesse.
- Limitare i tentativi di login Blocchi o rallenti i tentativi di accesso falliti ripetuti per frenare gli attacchi brute force.
- Attivare le notifiche di login Avvisi utenti o amministratori quando viene rilevata un’attività di accesso insolita.
- Disattivare il nome utente predefinito "admin" Eviti nomi utente prevedibili, presi comunemente di mira dagli hacker.
- Valutare l’autenticazione senza password Metodi emergenti come i magic link o la verifica biometrica offrono alternative sicure.
- Rivedere regolarmente gli account utente Rimuova o aggiorni gli account inattivi o obsoleti per ridurre al minimo i potenziali punti di accesso.
4. Esegua regolarmente il backup del Suo sito
Per quanto solide siano le Sue misure di sicurezza, esiste sempre il rischio che il Suo sito WordPress venga compromesso a causa di attacchi hacker, guasti del server o errori accidentali. Per questo i backup regolari sono indispensabili nella Sua strategia di sicurezza. I backup sono la Sua rete di sicurezza: Le permettono di ripristinare rapidamente il sito a uno stato funzionante noto se qualcosa va storto. Un processo di backup affidabile garantisce di non perdere contenuti critici, dati dei clienti o impostazioni di configurazione, il cui recupero può essere costoso e richiedere molto tempo. È essenziale automatizzare i backup in modo che avvengano con frequenza, idealmente ogni giorno o ogni settimana, a seconda di quanto spesso cambiano i contenuti del sito.
Inoltre, i backup vanno conservati in modo sicuro fuori sede o in un cloud storage, per non perderli nel caso in cui sia il server stesso a essere compromesso. Avere più copie di backup e testare periodicamente il processo di ripristino Le permetterà di riprendersi da un disastro con downtime o perdite di dati minimi. In breve, i backup offrono tranquillità e un’alternativa di riserva fondamentale nel Suo piano di sicurezza WordPress.
Le best practice principali per i backup del sito sono:
- Pianificare backup automatici regolari Automatizzi i backup con cadenza giornaliera o settimanale, in base a quanto spesso si aggiorna il Suo sito.
- Conservare i backup fuori sede Per proteggersi dai guasti del server, conservi copie in servizi di cloud storage come Google Drive, Dropbox o Amazon S3.
- Includere tutti i file e i database del sito Si assicuri che i backup comprendano i file core di WordPress, i temi, i plugin, i media caricati e il database.
- Testare periodicamente il ripristino dei backup Verifichi regolarmente che i backup possano essere ripristinati correttamente e senza errori.
- Usare plugin o servizi di backup affidabili Scelga strumenti ben recensiti come UpdraftPlus, BackupBuddy o BlogVault.
- Mantenere più versioni di backup Conservi diverse copie di backup per poter rimediare a problemi causati da modifiche recenti o malware.
- Proteggere i file di backup Crittografi i file di backup e ne limiti l’accesso per impedire recuperi non autorizzati.
- Avere un piano di ripristino chiaro Conosca i passaggi per ripristinare rapidamente il sito e ridurre al minimo il downtime durante un incidente.
5. Implementi un Web Application Firewall (WAF)
Un Web Application Firewall (WAF) è una linea di difesa fondamentale per il Suo sito WordPress. Monitora e filtra il traffico in entrata prima che raggiunga il server. A differenza dei firewall tradizionali, che bloccano solo gli accessi non autorizzati a livello di rete, un WAF protegge le applicazioni web ispezionando le richieste HTTP e bloccando le attività malevole che prendono di mira le vulnerabilità delle applicazioni. Questa protezione proattiva aiuta a prevenire attacchi standard come SQL injection, cross-site scripting (XSS), tentativi di login brute force e altri exploit sofisticati.
Adottando un WAF riduce efficacemente la superficie di attacco esposta a hacker e bot automatizzati, contribuendo a mantenere la disponibilità e l’integrità del Suo sito. Molti provider di hosting WordPress gestito includono funzionalità WAF, e diffuse soluzioni WAF di terze parti e plugin di sicurezza possono essere integrati con il Suo sito. Configurare correttamente il WAF garantisce sicurezza senza interferire con il traffico legittimo degli utenti o con il funzionamento del sito.
I principali vantaggi e le best practice nell’uso di un WAF sono:
- Filtrare il traffico malevolo prima che raggiunga il server Blocca richieste dannose e bot che cercano di sfruttare vulnerabilità nel core di WordPress, nei temi o nei plugin.
- Proteggere dai vettori di attacco comuni Riduce i rischi di SQL injection, cross-site scripting (XSS), cross-site request forgery (CSRF) e attacchi di login brute force.
- Ridurre il carico del server e migliorare le prestazioni Un WAF può alleggerire le risorse di hosting bloccando subito il traffico dannoso e migliorando velocità e affidabilità del sito.
- Integrarsi con i plugin di sicurezza esistenti Molti WAF funzionano bene insieme a plugin di sicurezza come Wordfence o Sucuri, offrendo una protezione a più livelli.
- Personalizzare le regole di sicurezza I WAF avanzati Le permettono di adattare le regole alle esigenze e ai pattern di traffico del Suo sito.
- Monitorare e registrare le attività sospette Un buon WAF fornisce log dettagliati e avvisi, aiutandoLa a individuare i tentativi di attacco e a reagire rapidamente.
- Distribuire a livello DNS o di applicazione I WAF possono essere basati su cloud (operando a livello DNS) o installati come plugin, offrendoLe flessibilità in base alla Sua configurazione.
- Mantenere aggiornate le regole del WAF Aggiorni regolarmente i set di regole del WAF per difendersi dalle minacce appena scoperte e dalle tecniche di attacco in evoluzione.
6. Monitori e verifichi il Suo sito
Monitorare e verificare regolarmente il Suo sito WordPress è essenziale per mantenere una solida postura di sicurezza. Anche le migliori misure di sicurezza possono talvolta non intercettare minacce nuove o in evoluzione, per cui la vigilanza continua è fondamentale. Monitorando attivamente l’attività del sito, può rilevare per tempo comportamenti sospetti, come tentativi di login insoliti, modifiche ai file core o picchi di traffico imprevisti, che possono indicare un attacco tentato o in corso. Audit di sicurezza regolari Le permettono di individuare le vulnerabilità prima degli aggressori, così da correggere i punti deboli in modo proattivo.
Molti plugin di sicurezza WordPress offrono funzionalità integrate di monitoraggio e audit, tra cui avvisi in tempo reale, controlli di integrità dei file e scansione delle vulnerabilità. Combinando strumenti automatici e revisioni manuali, può garantire una supervisione completa dello stato di sicurezza del Suo sito. In definitiva, questo processo continuo protegge il sito dalle violazioni, aiuta a mantenere la fiducia degli utenti e preserva la Sua reputazione online.
Le pratiche essenziali da includere nella routine di monitoraggio e audit del sito sono:
- Attivare avvisi di sicurezza in tempo reale Riceva notifiche immediate di attività sospette, come tentativi di login falliti, modifiche ai file o rilevamento di malware.
- Eseguire scansioni regolari delle vulnerabilità Usi plugin di sicurezza o servizi esterni per cercare vulnerabilità note nel core di WordPress, nei plugin e nei temi.
- Monitorare l’attività di login Tenga traccia dei tentativi di accesso, soprattutto di quelli falliti, per rilevare attacchi brute force o tentativi di accesso non autorizzati.
- Controllare l’integrità dei file Confronti i file core di WordPress e quelli personalizzati con versioni pulite per individuare modifiche non autorizzate.
- Rivedere account utente e permessi Verifichi regolarmente ruoli e livelli di accesso degli utenti, per assicurarsi che non esistano account superflui o compromessi.
- Analizzare i pattern di traffico Individui picchi o sorgenti di traffico insoliti che potrebbero indicare attacchi DDoS o bot malevoli diretti al Suo sito.
- Conservare log dettagliati Mantenga i log di tutte le azioni rilevanti e li esamini periodicamente alla ricerca di anomalie.
- Pianificare audit di sicurezza manuali Oltre agli strumenti automatici, verifichi manualmente le impostazioni e le configurazioni di sicurezza del Suo sito.
- Testare le procedure di backup e ripristino Testi regolarmente i backup per confermare che siano completi e possano essere ripristinati rapidamente.
Quali sono alcune tecniche di sicurezza avanzate per WordPress?
Se le pratiche di sicurezza di base sono essenziali, gli utenti e gli sviluppatori WordPress più esperti dovrebbero valutare tecniche di sicurezza più avanzate per ridurre ulteriormente il rischio di attacchi. Queste misure vanno oltre l’uso standard dei plugin e richiedono una certa configurazione a livello di server o di codice. Una di queste tecniche è la disattivazione del directory listing, che nasconde al pubblico la struttura dei file del sito. Se resta attivo, gli aggressori possono sfogliare le directory e scoprire file sensibili che rivelano informazioni preziose sul sistema o sui plugin. Allo stesso modo, è fondamentale disattivare le funzionalità inutilizzate come XML-RPC, perché questo protocollo può essere sfruttato per attacchi DDoS su larga scala e login brute force. Se il Suo sito non ne ha bisogno per servizi come Jetpack o la pubblicazione remota, è meglio disattivarlo del tutto.
Oltre a queste configurazioni tecniche, alcune strategie migliorano il modo in cui il sito gestisce il traffico in entrata e il comportamento di login. Ad esempio, limitare i tentativi di login può ridurre in modo significativo il rischio di attacchi brute force. Bloccando i ripetuti accessi falliti da un singolo indirizzo IP, impedisce ai bot di tentare continuamente di indovinare le password. Imporre HTTPS su tutto il sito è un altro passo cruciale.
Ecco alcune tecniche avanzate da valutare:
- Disattivare il directory listing Impedisca agli aggressori di vedere la struttura dei file del sito disattivando la navigazione delle directory nel file .htaccess o nei file di configurazione del server.
- Limitare i tentativi di login Blocchi i tentativi di accesso ripetuti dallo stesso indirizzo IP per prevenire gli attacchi brute force. Molti plugin di sicurezza rendono questa impostazione semplice da configurare.
- Usare HTTPS ovunque Imponga HTTPS su tutte le pagine del sito per garantire comunicazioni crittografate, proteggendo le credenziali degli utenti e le transazioni sensibili.
- Disattivare XML-RPC A meno che non sia richiesto da strumenti specifici, disattivi XML-RPC per evitarne lo sfruttamento tramite attacchi DDoS o tentativi brute force.
- Limitare l’accesso ai file wp-config.php e .htaccess Questi file contengono impostazioni sensibili e devono essere inaccessibili a chiunque non disponga di un adeguato accesso al server.
- Implementare una whitelist IP per l’accesso amministrativo Limiti l’accesso all’area wp-admin a indirizzi IP specifici per tenere fuori utenti sconosciuti o non autorizzati.
- Usare header Content Security Policy (CSP) Definisca quali sorgenti possono caricare script e contenuti sul Suo sito per proteggersi dagli attacchi XSS.
Adottando queste tecniche avanzate, gli amministratori WordPress possono rafforzare in modo significativo i propri siti e ridurre la potenziale superficie di attacco a disposizione degli hacker.
Come reagire se il Suo sito WordPress viene violato?
Se il Suo sito WordPress viene violato, il primo passo, e il più importante, è mantenere la calma e agire in fretta. Il tempo è fondamentale per contenere la violazione e ridurre al minimo i potenziali danni. Inizi isolando il sito compromesso. Può farlo mettendo il sito offline o in modalità manutenzione, per evitare che i visitatori siano esposti a contenuti dannosi. Nel frattempo, avvisi anche il Suo provider di hosting. Molti host offrono servizi di pulizia dal malware o possono aiutarLa a mettere in quarantena il sito per evitare che l’infezione si diffonda ad altri siti sullo stesso server. È consigliabile anche eseguire una scansione completa con un plugin di sicurezza affidabile per individuare l’origine e l’entità della violazione.
Dopo il contenimento, l’attenzione deve spostarsi sul ripristino e sulla prevenzione futura. Se dispone di un backup recente del sito, lo ripristini a un momento precedente all’attacco. Così lavorerà su una base pulita. Se non ci sono backup disponibili, potrebbe dover affidarsi a un professionista per rimuovere manualmente il codice malevolo. Una volta ripristinato il sito, cambi subito tutte le password degli utenti, in particolare quelle degli account amministratore, dell’accesso FTP, del database e le credenziali cPanel. Successivamente, aggiorni tutti i plugin, i temi e i file core di WordPress obsoleti per correggere le vulnerabilità note.
Ecco un riepilogo dei passi da seguire se il Suo sito viene violato:
- Isolare l’attacco Metta il sito offline o in modalità manutenzione per evitare ulteriori danni e proteggere i visitatori.
- Avvisare il provider di hosting Contatti il Suo host per informarlo della violazione. Potrebbe aiutarLa a rimuovere il malware o sospendere temporaneamente l’accesso al server per sicurezza.
- Eseguire una scansione malware Usi plugin di sicurezza affidabili (come Wordfence, Sucuri o iThemes Security) per eseguire una scansione completa di malware e integrità dei file.
- Ripristinare da backup Se dispone di un backup pulito e recente, ripristini il sito allo stato precedente alla violazione.
- Cambiare tutte le password Reimposti tutte le password degli utenti amministratori, degli account di hosting, FTP, dei database MySQL e anche degli account email associati al sito.
- Aggiornare tutto Si assicuri che core, plugin e temi di WordPress siano aggiornati alle versioni più recenti per correggere le vulnerabilità note.
- Verificare utenti e permessi Controlli la presenza di utenti non autorizzati e rimuova gli account sospetti. Si assicuri che ruoli e permessi siano assegnati correttamente.
- Monitorare eventuali ulteriori problemi Tenga sotto controllo il sito per individuare attività insolite e valuti di impostare avvisi per le minacce future.
Seguendo questi passi con metodo, può riprendere il controllo del Suo sito e prevenire incidenti simili in futuro.
Come sarà il futuro della sicurezza WordPress nel 2025?
Con il progresso della tecnologia, progrediscono anche i metodi usati dai criminali informatici. Nel 2025 la sicurezza di WordPress passerà da una protezione reattiva a sistemi di difesa proattivi e intelligenti. L’integrazione di intelligenza artificiale (AI) e machine learning (ML) sta diventando lo standard nei plugin di sicurezza, consentendo il rilevamento in tempo reale delle anomalie, la classificazione automatica delle minacce e contromisure immediate contro i comportamenti sospetti. Questi sistemi possono imparare dai pattern di attacco globali, permettendo ai siti WordPress di adattarsi e difendersi ancora prima che le vulnerabilità vengano sfruttate. La diffusione dei framework di sicurezza zero-trust influenza anche l’architettura di WordPress, ponendo l’accento su verifica e autenticazione a ogni livello, non solo al login.
Inoltre, cresce l’attenzione verso tecnologie decentralizzate e a prova di manomissione come la blockchain. La blockchain può archiviare backup, gestire i log di accesso o persino proteggere informazioni sensibili degli utenti con registrazioni immutabili. Con la crescente domanda di privacy e conformità, soprattutto in base a leggi come GDPR e CCPA, WordPress adotterà probabilmente tecniche di crittografia dei dati più avanzate e sistemi di permessi utente più granulari. Il futuro porterà anche un’integrazione più stretta tra i servizi di sicurezza basati su cloud e WordPress, rendendo monitoraggio remoto, backup automatici e rollback istantanei più accessibili per tutti i proprietari di siti.
Gli sviluppi principali da aspettarsi sono:
- Rilevamento delle minacce basato sull’AI: un machine learning avanzato analizzerà il comportamento dei siti per rilevare le minacce e reagire in tempo reale.
- Integrazione della blockchain: la blockchain proteggerà i registri dei contenuti, convaliderà le transazioni e garantirà l’integrità dei dati.
- Architettura zero-trust: autenticazione e verifica saranno richieste in modo continuo, non solo durante le sessioni di login.
- Firewall e scanner malware più intelligenti: WAF e scanner basati su cloud si aggiorneranno automaticamente con le nuove firme delle minacce.
- Tecniche di crittografia avanzate: metodi evoluti come la crittografia end-to-end e l’autenticazione basata su token proteggeranno i dati degli utenti.
- Risposta automatizzata agli incidenti: gli strumenti di sicurezza rileveranno le minacce, isoleranno i file compromessi e ripristineranno in autonomia versioni pulite.
- Funzionalità migliorate per la conformità alla privacy: strumenti integrati aiuteranno i proprietari dei siti a gestire i dati degli utenti nel rispetto delle leggi sulla privacy globali.
Queste innovazioni promettono un ecosistema WordPress più sicuro, intelligente e resiliente, in grado di resistere alle minacce informatiche sempre più complesse del futuro digitale.
Il panorama della sicurezza WordPress nel 2025
Impennata delle vulnerabilità
- Nel 2024 sono state segnalate quasi 8.000 nuove vulnerabilità nell’ecosistema WordPress, il 96% delle quali riguardava i plugin e il 4% i temi. Solo sette vulnerabilità sono state individuate nel core di WordPress.
- Si tratta di un aumento del 34% rispetto alle 5.947 vulnerabilità registrate nel 2023, a conferma della crescente necessità di misure di sicurezza proattive.
Sfruttamento senza autenticazione
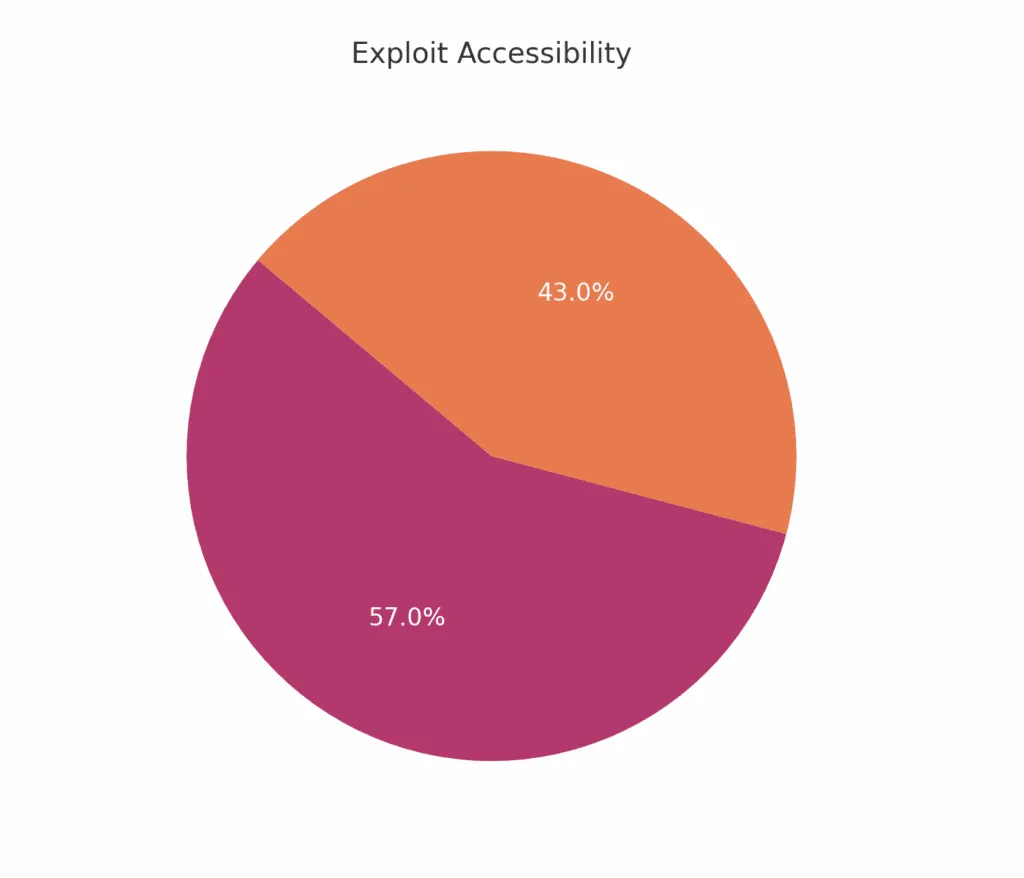
- Circa il 43% delle vulnerabilità di WordPress scoperte nel 2024 poteva essere sfruttato senza autenticazione, il che sottolinea l’importanza di proteggere i componenti accessibili pubblicamente.
Vettori di attacco comuni
1. Cross-site scripting (XSS)
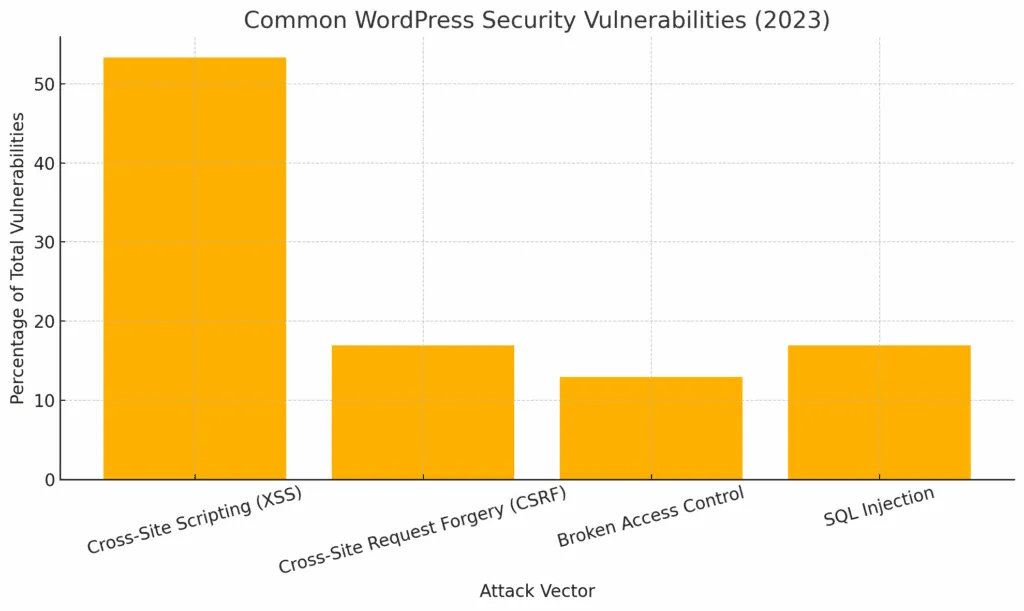
- Nel 2023 l’XSS ha rappresentato il 53,3% di tutte le nuove vulnerabilità di sicurezza di WordPress, risultando la minaccia più diffusa.
2. Cross-site request forgery (CSRF)
- Le vulnerabilità CSRF hanno costituito il 16,9% del totale e permettono agli aggressori di indurre utenti autenticati a compiere azioni involontarie.
3. Controllo degli accessi violato
- Questo tipo di vulnerabilità ha rappresentato il 12,9% dei problemi segnalati e consente l’accesso non autorizzato ad aree riservate.
4. SQL injection
- Le vulnerabilità di SQL injection, pur essendo meno comuni, sono particolarmente pericolose per la loro capacità di compromettere interi database.
Autenticazione e controllo degli accessi
Autenticazione a due fattori (2FA)
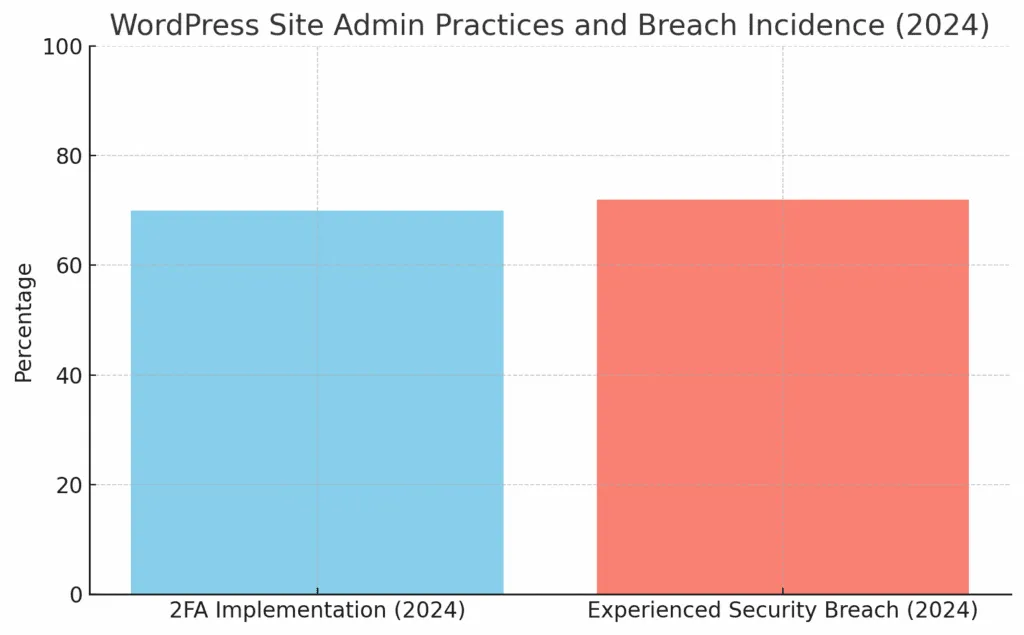
- Un sondaggio del 2024 ha rivelato che il 70% degli amministratori di siti WordPress aveva adottato la 2FA, segno di una tendenza positiva verso una maggiore sicurezza dei login.
Diffusione delle violazioni di sicurezza
- Nonostante la maggiore consapevolezza, il 72% dei siti WordPress ha subito almeno una violazione di sicurezza, a indicare un divario tra conoscenza e applicazione.
Manutenzione e monitoraggio
L’importanza degli aggiornamenti regolari
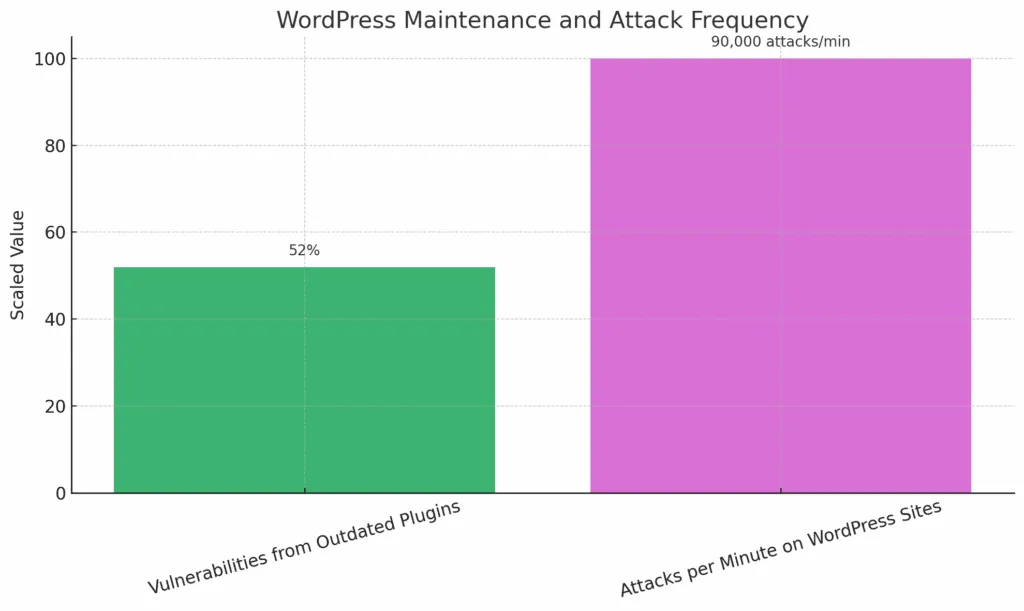
- I plugin obsoleti sono responsabili del 52% delle vulnerabilità di WordPress, il che evidenzia la necessità di aggiornamenti tempestivi.
Frequenza degli attacchi
- I siti WordPress subiscono circa 90.000 attacchi al minuto, a dimostrazione della natura incessante delle minacce informatiche.
Ecco un riepilogo dei passi da seguire se il Suo sito viene violato0 su 8 completati
Segua i passaggi nell’ordine e li spunti man mano.
Parli con un ingegnerePlugin di sicurezza consigliati
Wordfence Security
Un plugin di riferimento per firewall e protezione dal malware. Wordfence offre una potente combinazione di firewall endpoint e scansione malware progettata espressamente per WordPress. Protegge il Suo sito dagli accessi non autorizzati, monitora il traffico in tempo reale e rileva le attività malevole all’istante.
- Protezione firewall in tempo reale
- Scansione e pulizia malware
- Monitoraggio del traffico in tempo reale
- Protezione brute force
SolidWP
Ideale per rafforzare WordPress e la sicurezza del login. SolidWP Security è intuitivo e pratico, con strumenti preconfigurati che proteggono il Suo sito dalle minacce più comuni. Monitora attivamente l’attività di login e rileva le modifiche ai file per impedire accessi non autorizzati.
- Hardening del sito con un clic
- Protezione del login dal brute force
- Scansioni malware pianificate
- Controlli di integrità dei file
WP Activity Log
WP Activity Log monitora tutte le attività degli utenti per gli audit di sicurezza. Tiene traccia di ogni modifica apportata al Suo sito, aiutando gli amministratori a mantenere il controllo sulle azioni degli utenti. È utile per audit, troubleshooting e conformità normativa.
- Tracciamento dettagliato delle attività
- Avvisi immediati per comportamenti sospetti
- Strumenti per la conformità al GDPR
- Supporto multisito
MalCare
Protezione malware basata su cloud con pulizia automatica. MalCare offre scansione e rimozione del malware rapide e automatiche, senza rallentare il Suo sito. Il suo approccio basato su cloud lo rende ideale per chi vuole una protezione affidabile e senza pensieri.
- Rimozione automatica del malware
- Nessun sovraccarico del server
- Monitoraggio in tempo reale
- Pulizia con un clic
Sucuri Security
Un provider di firewall e CDN di livello enterprise. Sucuri offre una protezione di livello enterprise grazie al suo firewall basato su cloud e alla CDN globale. Esegue scansioni continue alla ricerca di malware, monitora le blacklist e protegge il Suo sito da attacchi DDoS e intrusioni.
- CDN globale e mitigazione DDoS
- Monitoraggio continuo del malware
- Controlli di integrità del sito
- Regole di sicurezza personalizzabili
Nel 2025 proteggere il Suo sito WordPress non è solo un consiglio: è una necessità. Il panorama digitale continua a evolversi, con criminali informatici che sfruttano tattiche sempre più sofisticate per approfittare delle vulnerabilità dei siti. I proprietari di siti devono riconoscere che la sicurezza è una responsabilità continua, che richiede un approccio proattivo e a più livelli. Aggiornare regolarmente il core di WordPress, i temi e i plugin è solo l’inizio. Protocolli di autenticazione solidi, come l’autenticazione a due fattori e password complesse e univoche, costituiscono la prima difesa contro gli accessi non autorizzati. Allo stesso tempo, backup regolari del sito, un hosting affidabile con funzionalità di sicurezza integrate e firewall che filtrano il traffico malevolo sono strumenti essenziali nel kit di sicurezza di ogni proprietario di sito.
Oltre alle misure di base, tecniche di sicurezza avanzate come la disattivazione di XML-RPC, la limitazione dei tentativi di login e la crittografia di tutte le connessioni tramite HTTPS sono fondamentali per difendersi da attacchi più mirati o su larga scala. Anche con tutte le precauzioni, nessun sito è immune dalle minacce, per cui è cruciale disporre di un piano di risposta agli incidenti chiaro e attuabile. Di fronte a un attacco o a una violazione dei dati, un isolamento rapido, il ripristino da backup puliti e il cambio delle password a livello di sistema possono contribuire a ridurre al minimo i danni. Mentre intelligenza artificiale, machine learning e blockchain continuano a plasmare il futuro della cybersecurity, restare informati e pronti ad adattarsi sarà la chiave per mantenere un ambiente WordPress sicuro. Adottando pratiche di sicurezza di base e avanzate, può tutelare i Suoi asset digitali, proteggere i dati degli utenti e preservare la fiducia dei visitatori nel Suo sito.
Bright Hosting offre di default sicurezza WordPress proattiva, scansione in tempo reale e configurazioni rafforzate. Scopra di più sul nostro hosting WordPress gestito.